

KREMLIN ist ein Banking-Trojaner, der dazu entwickelt wurde, Passwörter, Browserdaten und Finanzinformationen von infizierten Windows-Computern zu stehlen. Die Malware ist mindestens seit Mitte 2025 aktiv und richtet sich hauptsächlich gegen Nutzer in Brasilien, wobei sie Lockmittel nutzt, die mit brasilianischen Banken und Zahlungsdiensten verbunden sind.
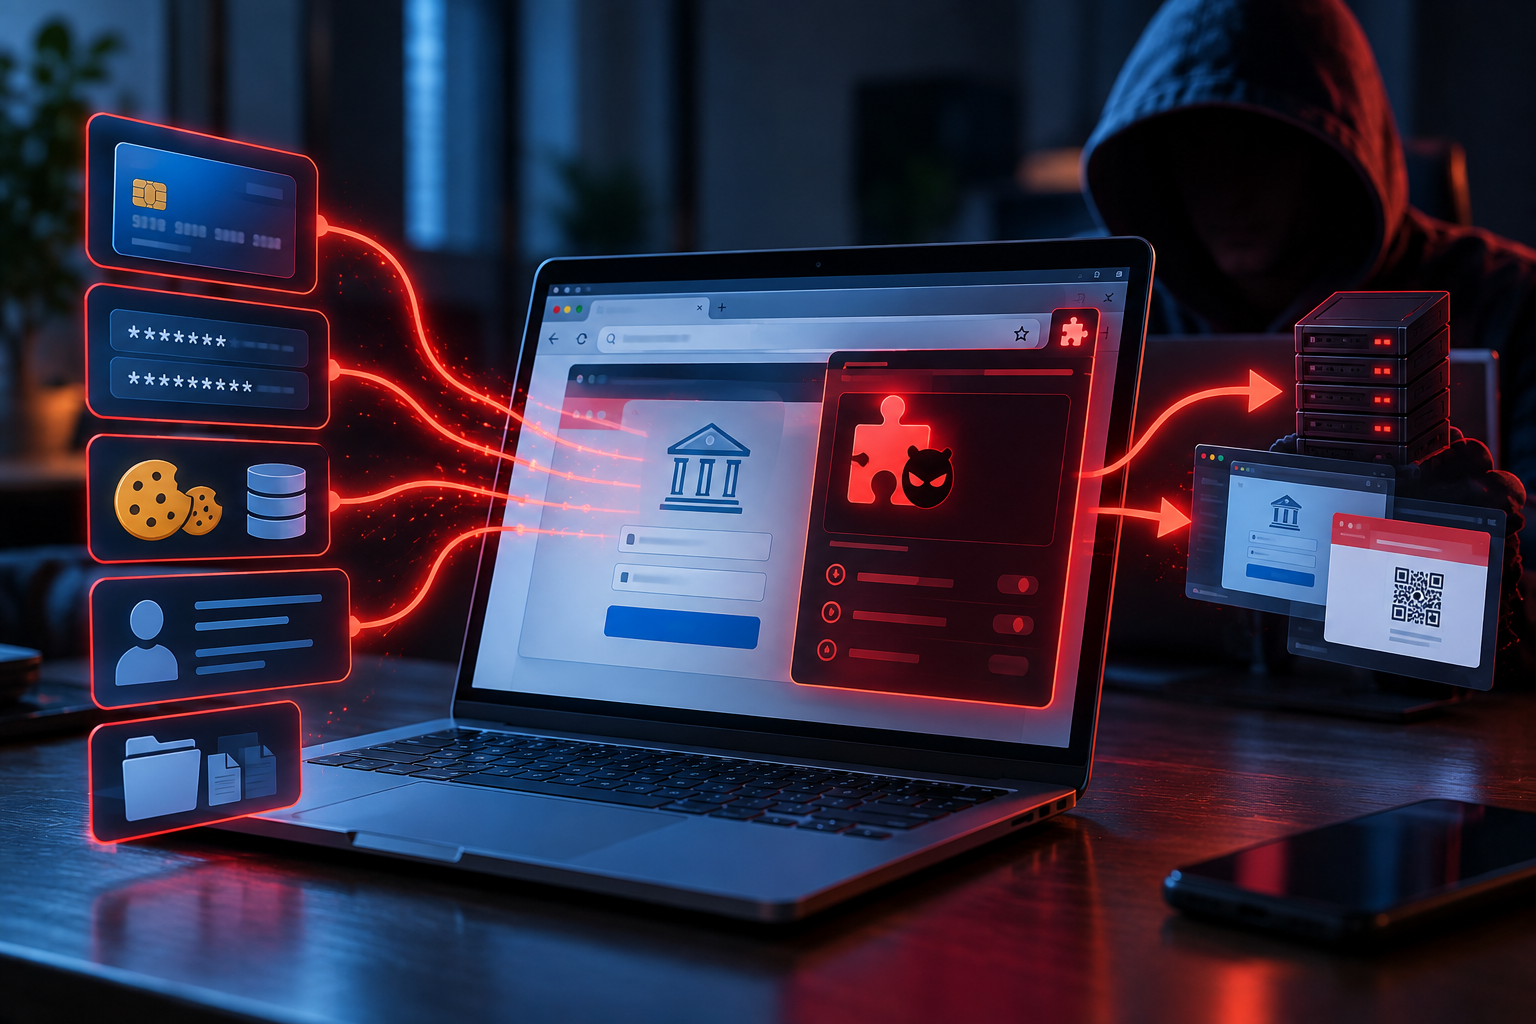
Ein großer Teil des Angriffs findet im Webbrowser des Opfers statt. KREMLIN installiert heimlich eine bösartige Erweiterung in Google Chrome Microsoft Edge und Microsoft. Sobald sie aktiv ist, kann diese Erweiterung gespeicherte Passwörter, Cookies, Autofill-Informationen und andere in Browserprofilen gespeicherte Daten sammeln.
Das macht das KREML besonders gefährlich für Menschen, die ihren Browser für Online-Banking nutzen. Die Erweiterung kann ausgewählte Websites überwachen und in Textfelder eingetragene Informationen wie Benutzernamen und Passwörter aufzeichnen. Sie kann auch Informationen abfangen, die über Formulare und Webanfragen eingereicht werden, wodurch Zahlungs- oder Überweisungsdaten möglicherweise offengelegt werden.
KREML kann mehr tun, als nur Surfaktivitäten zu beobachten. Die bösartige Erweiterung ist in der Lage, Inhalte auf Webseiten zu verändern. Angreifer können diese Möglichkeit nutzen, gefälschte Formulare oder Prompts auf legitimen Bankseiten zu platzieren oder Nutzer nach der Interaktion mit bestimmten Links oder Buttons auf andere Webseiten umzuleiten.
Eine frühere Version der Kampagne demonstrierte diese Fähigkeit gegen WhatsApp Web und die brasilianische Bank Sicoob. Den Opfern wurde eine portugiesischsprachige Overlay gezeigt, die behauptete, ihre Sitzung würde bald ablaufen, und sie baten, einen neuen QR-Code zu scannen. Der QR-Code wurde von den Angreifern kontrolliert und sollte ihnen wahrscheinlich helfen, Konten zu kapern.
KREMLIN sammelt außerdem Browserinformationen außerhalb aktiver Banksitzungen. Angreifer können die Erweiterung anweisen, Screenshots offener Tabs zu machen, zu identifizieren, welche Websites geöffnet sind, Cookies und andere browsergespeicherte Informationen abzurufen und den Inhalt von Webseiten herunterzuladen.
Die Malware verwendet verschiedene Techniken, um ihre Anwesenheit schwerer bemerkbar zu machen. Anstatt das Opfer zu bitten, eine Browsererweiterung zu genehmigen, kopiert KREMLIN diese direkt in Chrome Edge-Profile und modifiziert geschützte Browserkonfigurationsdaten. Sie kann interne Verschlüsselungsschlüssel des Browsers aus dem Speicher erhalten, sodass ihre unautorisierten Änderungen für den Browser gültig erscheinen.
Die analysierte Version der Erweiterung hieß “AVSync System Inc V19.14.9.” Frühere Versionen verwendeten Namen wie “FrameSync Driver System” und “FrameSync Plugin Project”. Die Erweiterung kann weiterhin auf der Erweiterungsseite des Browsers erscheinen, wodurch eine unbekannte Erweiterung mit einem generischen Symbol und aktiviertem Entwicklermodus ein mögliches Anzeichen einer Infektion darstellt.
Einige KREML-Kampagnen haben auch separate Fernzugriffstrojaner installiert. Forscher beobachteten, dass PULSAR in früheren Aktivitäten und REMCOS RAT in späteren Kampagnen eingesetzt wurde. Diese zusätzlichen Werkzeuge können Angreifern einen breiteren Fernzugriff auf den infizierten Computer ermöglichen.
Die Folgen einer Infektion können daher über ein einzelnes Bankkonto hinausgehen. Gestohlene Browserpasswörter und Cookies können andere Online-Konten offenlegen, während abgefangene Bankinformationen zu finanziellen Diebstahl beitragen können. Opfer können zudem von Kontoentführungen, Identitätsdiebstahl und weiteren Malware-Infektionen betroffen sein.
Wie infiziert der KREML Computer?
KREML-Kampagnen nutzen bankbezogene Dateien und andere Social-Engineering-Techniken, um Opfer dazu zu bewegen, die Infektion selbst zu starten. Eine dokumentierte Methode umfasst bösartige JavaScript-Dateien, die als Finanzdokumente getarnt sind, wie Zahlungsquittungen, Kontoauszüge und PIX- oder TED-Übertragungsbestätigungen.
Die Dateinamen beziehen sich auf bekannte brasilianische Finanzinstitute und Zahlungsdienstleister. Die Kampagne verwendete Namen, die mit Banco do Brasil, Caixa, Bradesco, Sicoob, C6 Bank, Inter, BTG, Safra, PagBank, PicPay, Santander und Mercado Pago verbunden sind. Spätere Kampagnen verwendeten auch Dokumente, die als Geschäftsgenehmigungen und Zertifikate vorgelegt wurden.
Wenn die bösartige JavaScript-Datei geöffnet wird, sieht das Opfer einen gefälschten Fehler, der darauf hindeutet, dass das Dokument nicht korrekt angezeigt werden konnte. Im Hintergrund überprüft das Skript jedoch, ob es auf einem echten Computer und nicht auf einer Malware-Analyseumgebung läuft. Anschließend lädt es Node.js herunter und setzt den Infektionsprozess fort.
KREML verwendet einen ungewöhnlichen Ansatz, um Teile seiner Infrastruktur zu lokalisieren. Einige Konfigurationsinformationen werden in Smart Contracts auf der Ethereum-Blockchain gespeichert. Die Schadsoftware kann diese öffentlichen Blockchain-Daten lesen, um zu bestimmen, woher zusätzliche Komponenten heruntergeladen werden sollten, sodass ihre Betreiber die Infrastruktur ändern können, ohne vollständig auf eine feste Serveradresse angewiesen zu sein.
Einige bösartige Komponenten wurden auch in scheinbar gewöhnlichen JPEG-Dateien versteckt, die im Internet Archive gehostet werden. Die zuletzt analysierte Version verwendet außerdem eine legitime, signierte SentinelOne-Ausführbare Datei, um eine bösartige DLL über eine Technik namens DLL-Seitenladen zu laden.
Die Persistenz wird über eine geplante Aufgabe namens “MicrosoftNodeRuntimeUpdater” hergestellt. Diese Aufgabe ist so konfiguriert, dass die Malware kurz nach dem Login des Benutzers bei Windows gestartet wird, was der Infektion hilft, Systemneustarts zu überstehen.
Andere dokumentierte KREML-Kampagnen haben LNK-Verknüpfungsdateien verwendet, die PowerShell-Skripte ausführen. Angreifer haben außerdem ein gefälschtes Adobe Acrobat-Plugin über eine nachgeahmte Website beworben. Diese Methoden zeigen, dass die Schadsoftware nicht nur auf eine Art bösartiger Datei angewiesen ist.
Nutzer sollten besonders vorsichtig bei unerwarteten Online-Bankdokumenten sein. JavaScript-Dateien mit Erweiterungen wie .js oder .jse sollten nicht als normale Kontoauszüge, Quittungen oder Überweisungsbestätigungen behandelt werden. Software- und Browsererweiterungen sollten ebenfalls nur von vertrauenswürdigen und offiziellen Quellen bezogen werden.
Die regelmäßige Überprüfung installierter Browsererweiterungen kann helfen, verdächtige Ergänzungen aufzudecken. Eine unbekannte Erweiterung, die plötzlich in Chrome oder in Edge auftaucht, insbesondere eine im Entwicklermodus, verdient eine Untersuchung.
Systeme, die verdächtigt werden, mit KREMLIN infiziert zu sein, sollten mit seriöser Sicherheitssoftware gescannt werden. Da die Malware Passwörter und Bankdaten stehlen kann, sollten die Zugangsdaten von einem bekannten Gerät nach der Entfernung der Infektion geändert werden. Bankkonten und andere wichtige Dienste sollten ebenfalls auf unbefugte Aktivitäten überprüft werden.