

Hunderte von Supermärkten in ganz Frankreich haben erhebliche Lebensmittelverluste erlitten, nachdem Cyberkriminelle aus der Ferne in Kühlsysteme eingegriffen haben, wodurch Kühlschränke und Gefrierschränke erhitzt wurden, anstatt Produkte kalt zu halten. Der Angriff, der am 12. Oktober 2026 entdeckt wurde, betraf mehrere große Lebensmittelketten und soll Berichten zufolge an einigen Standorten zu Gerätbränden geführt haben.
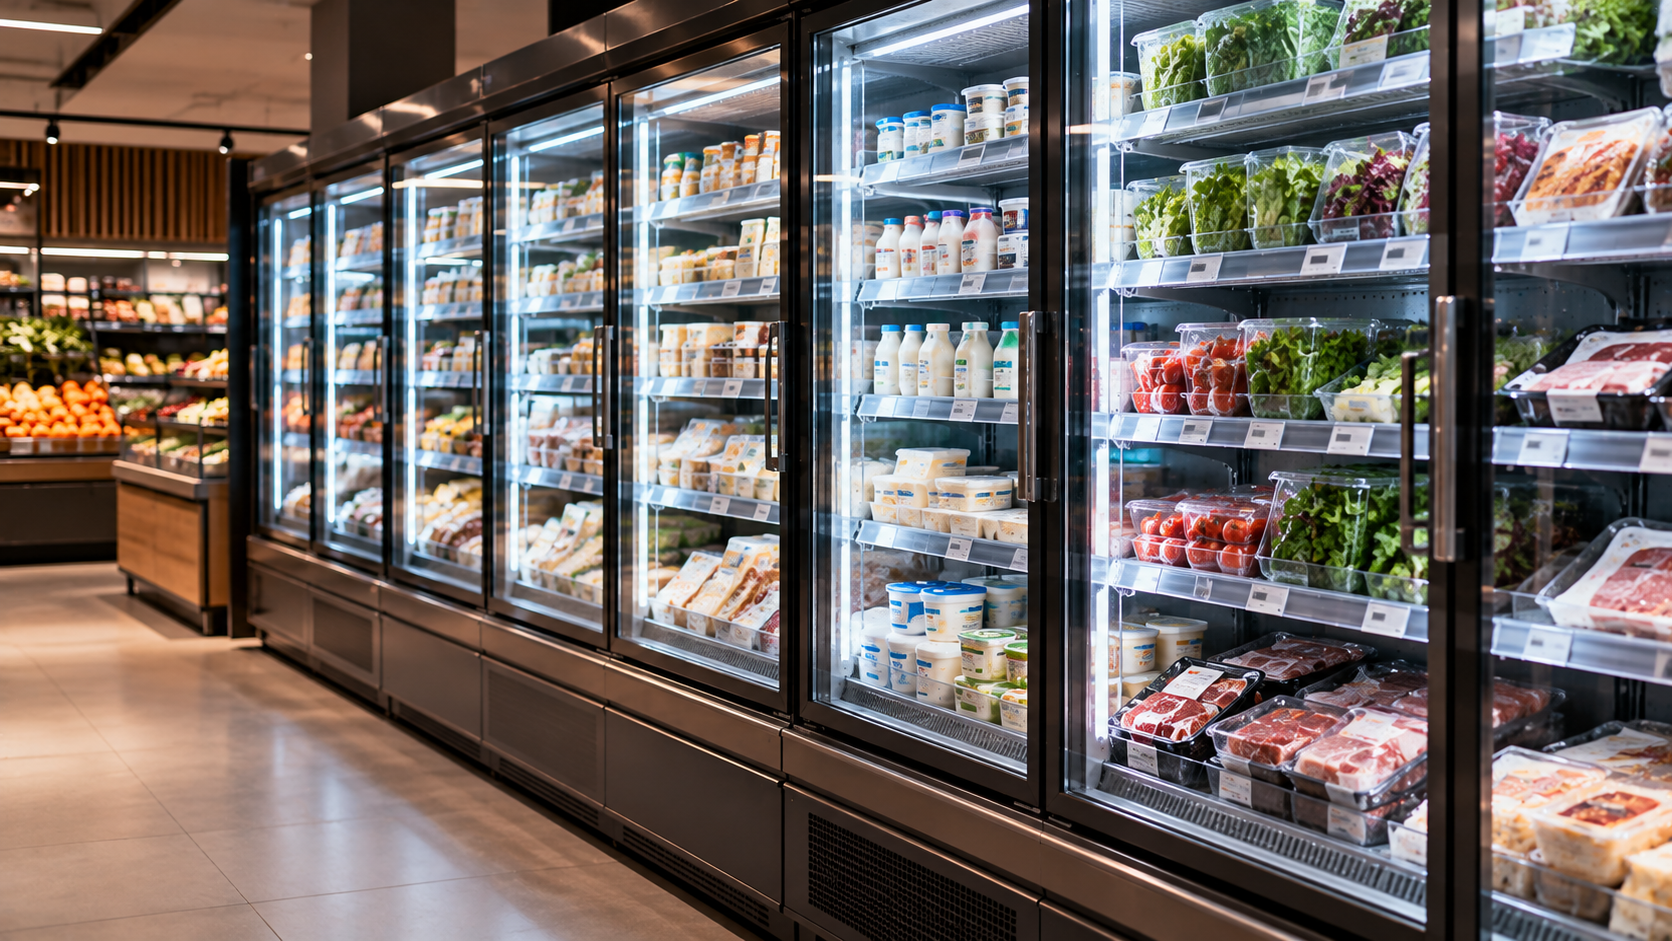
Der Vorfall begann über Nacht am 11. Oktober, als Angreifer die Kontrolle über angeschlossene Kühlanlagen übernahmen und deren automatische Auftaufunktionen aktivierten. Einige Geräte erreichten Berichten zufolge Temperaturen von 50 °C (122°F), wodurch frische und gefrorene Produkte für den Verkauf ungeeignet waren.
Betroffene Einzelhändler sind unter anderem Intermarché, Netto, Coopérative U, Carrefour, Monoprix und E. Leclerc. Berichten zufolge waren etwa 300 Standorte Intermarché und Netto, mehr als 100 Coopérative U-Filialen und 80 Carrefour-Supermärkte betroffen, obwohl die Schätzungen schwanken, da die Unternehmen weiterhin die Schäden bewerten.
Die Störung zwang die Mitarbeiter, große Mengen Fleisch, Gemüse, Tiefkühlprodukte und andere temperaturempfindliche Produkte zu entsorgen und wegzuwerfen. Branchenschätzungen gehen davon aus, dass die finanziellen Auswirkungen zig Millionen Euro erreichen könnten, wobei einige Einzelhändler auch unsicher sind, ob Versicherungspolicen ihre Verluste abdecken werden.
Ermittler haben den Angriff mit Kältemanagementausrüstung des dänischen Herstellers Danfoss in Verbindung gebracht. Diese Controller ermöglichen es Supermärkten und Wartungsanbietern, Temperaturen zu überwachen und Kühlanlagen aus der Ferne anzupassen, was sie zu attraktiven Zielen macht, wenn ihre Management-Schnittstellen unzureichend geschützt sind.
Danfoss räumte ein, dass ältere Kühlsteuerungen betroffen waren, darunter Geräte mit veralteter Firmware. Das Unternehmen erklärte, es habe zuvor den Kunden geraten, verfügbare Updates zu installieren und Altsysteme zu ersetzen, die keine Sicherheitsunterstützung mehr erhalten.
Sicherheitsforscher hatten bereits 2025 schwerwiegende Schwachstellen in den Kühlsteuerungen von Danfoss AK-SM identifiziert. Zu den Schwachstellen gehörten Authentifizierungsumgehungen und Fehler, die es Angreifern ermöglichen könnten, angeschlossene Geräte zu manipulieren.
Allerdings haben die Ermittler nicht festgestellt, ob diese spezifischen Schwachstellen im jüngsten Vorfall ausgenutzt wurden. Forscher haben außerdem Tausende von Danfoss-Systemen identifiziert, die über das Internet zugänglich sind, was die potenzielle Belastung durch ferngesteuerte Kälteanlagen hervorhebt.