

ClosedQuorum ist ein Windows-Malware-Programm, das darauf ausgelegt ist, sensible Informationen zu stehlen und Angreifern zusätzliche Kontrolle über einen infizierten Computer zu geben. Zu den Zielen gehören Passwörter, die in Webbrowsern gespeichert sind, Anmeldedaten und Daten, die mit Kryptowährungs-Wallets verknüpft sind.
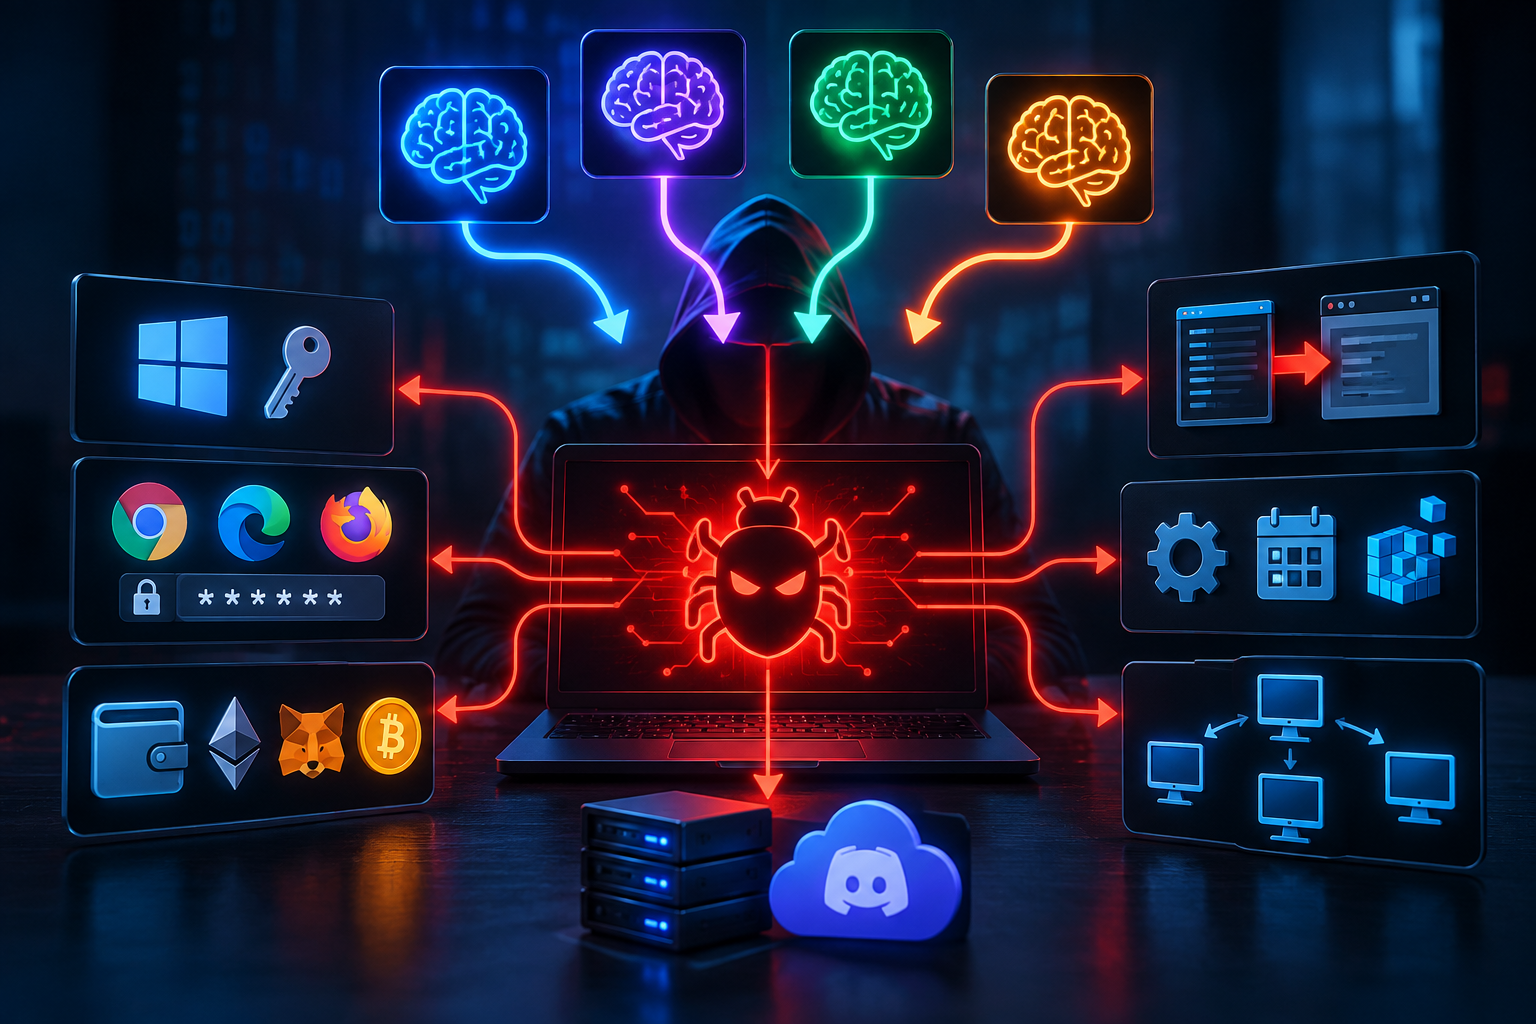
Ungewöhnlich ist ClosedQuorum der Einsatz künstlicher Intelligenz. Anstatt sich ausschließlich auf Anweisungen eines Angreifers zu verlassen, kann die Schadsoftware mehrere kommerzielle KI-Dienste kontaktieren und sie fragen, welche bösartige Aktion sie als Nächstes ausführen soll.
ClosedQuorum kann mit DeepSeek, Qwen, Mistral und Google Gemini kommunizieren. Diese KI-Modelle erhalten vier mögliche Aktionen zur Auswahl: Informationen stehlen, schädlichen Code in einen anderen Prozess einschleusen, Persistenz herstellen oder in ein anderes System im lokalen Netzwerk wechseln.
Die Schadsoftware vergleicht die Antworten und folgt der Option, die von der größten Anzahl von Modellen ausgewählt wurde. Wenn das Ergebnis gleich ist, wird DeepSeek zur endgültigen Entscheidung verwendet. Die KI-Dienste erstellen daher keine völlig neuen Angriffe. Sie wählen zwischen bereits eingebauten Aktionen ClosedQuorum .
Eine dieser Maßnahmen konzentriert sich auf den Diebstahl von Informationen. ClosedQuorum kann Zugangsdaten aus Windows extrahieren und gespeicherte Passwörter sowie Sitzungsinformationen von Chrome , Edge und Firefox sammeln. Es kann auch kryptowährungsbezogene Daten anvisieren, die mit Diensten und Erweiterungen wie MetaMask, Exodus und Ethereum verbunden sind.
Eine weitere Funktion ermöglicht es ClosedQuorum , ihre bösartige Aktivitäten in anderen laufenden Prozessen zu verstecken. Sie unterstützt Techniken, die als Early Bird APC-Injektion und Prozesshollowing bekannt sind. Praktisch erlauben diese Methoden es schädlichem Code, aus Prozesse heraus auszuführen, die legitim erscheinen können.
ClosedQuorum kann auch Windows so konfigurieren, dass es nach dem Neustart des Computers weiterläuft. Es kann einen Registry Run-Eintrag erstellen, eine geplante Aufgabe hinzufügen und ein WMI-Ereignis-Abonnement einrichten. Die Verwendung mehrerer Persistenzmethoden kann es erschweren, eine Infektion vollständig zu entfernen.
Die Malware enthält Funktionen, die darauf ausgelegt sind, sich auf andere Computer im selben Netzwerk auszubreiten. Diese Funktion funktionierte jedoch nicht in den analysierten Proben. Sie sollte daher nicht als bestätigte Funktionsfähigkeit der untersuchten Version betrachtet werden.
ClosedQuorum ergreift außerdem Maßnahmen, um ihre Aktivitäten weniger auffällig zu machen. Sie kann das Event Tracing für Windows stören, einen Windows-Protokollmechanismus, der Sicherheitstools bei der Beobachtung von Aktivitäten helfen kann. Die Malware wartet außerdem fünf Minuten, bevor sie ihre erste Aktion ausführt, und kontaktiert später KI-Dienste in zufälligen Abständen zwischen fünf und fünfzehn Minuten.
Informationen, die von einem infizierten Computer gestohlen werden, werden verschlüsselt, bevor sie an die Angreifer gesendet werden. ClosedQuorum verwendet AES-256-GCM-Verschlüsselung, kodiert die resultierenden Daten, teilt sie in kleinere Teile auf und sendet sie über einen Discord-Webhook.
Insgesamt kombiniert es mehrere Funktionen, ClosedQuorum die normalerweise mit Informationsdiebstählen und Fernzugriffs-Malware verbunden sind. Es kann Zugangsdaten und kryptowährungsbezogene Informationen stehlen, Code in andere Prozesse einschleusen, den Zugriff auf einen infizierten Computer aufrechterhalten und externe KI-Modelle nutzen, um zu bestimmen, welche eingebaute böswillige Aktion als nächstes durchgeführt werden soll.
Wie verteilt sich ClosedQuorum Infektionen und wie können Infektionen vermieden werden?
Das dahinterliegende ClosedQuorum Verteilungsmodell unterscheidet sich von der tatsächlichen Zuteilungsmethode an die Opfer. Für kriminelle Betreiber können maßgeschneiderte Builds erstellt werden, wobei jede Binärdatei operatorspezifische KI-API-Schlüssel und eine Discord-Webhook-Adresse enthält. Dies gibt den einzelnen Builds ihre eigene Konfiguration und einen eigenen Exfiltrationskanal.
Die genaue Methode zur Installation ClosedQuorum auf den Computern der Opfer wurde jedoch aus den analysierten Proben nicht bestätigt. Derzeit gibt es nicht genügend Beweise, um zu belegen, dass eine bestimmte Phishing-Kampagne, ein Installationsprogramm, ein Softwarecrack oder eine bösartige Website dafür verantwortlich ist.
Phishing-Anhänge, gefälschte Software-Downloads, irreführende Werbung, raubkopierte Programme, Aktivierungscracks und inoffizielle Download-Dienste sind gängige Wege, wie Malware Windows-Systeme erreichen kann, sollten jedoch als potenzielle Routen und nicht als bestätigte ClosedQuorum Verbreitungsmethoden betrachtet werden.
Diese Unterscheidung ist besonders wichtig, da die untersuchten ClosedQuorum Proben Platzhalter-Zugangsdaten enthielten. Zum Zeitpunkt der Analyse gab es zudem keine bestätigten Berichte darüber, dass diese Proben bei realen Angriffen eingesetzt wurden.
Nutzer können ihre Exposition gegenüber Malware verringern, indem sie unerwartete E-Mail-Anhänge und Links sorgfältig behandeln und Programme von offiziellen Entwicklern oder vertrauenswürdigen Anwendungsshops beziehen. Raubkopierte Software, Aktivierungstools, Schlüsselgeneratoren und Downloads von fragwürdigen Drittanbieterquellen sollten vermieden werden.
Windows und installierte Anwendungen sollten ebenfalls aktuell gehalten werden, während seriöse Sicherheitssoftware helfen kann, schädliche Dateien vor oder nach der Ausführung zu identifizieren. Eine unerwartete ausführbare Datei sollte nicht einfach gestartet werden, weil ihr Dateiname oder Symbol suggeriert, dass sie Windows oder einem anderen vertrauenswürdigen Produkt gehört.