

Die ” Correspondence Record Advisory Phishing-E-Mail” ist ein Betrug, der darauf ausgelegt ist, E-Mail-Kontozugangsdaten durch einen irreführenden Dateianhang zu stehlen. Sie präsentiert sich als automatisierte Kontobenachrichtigung und informiert die Empfänger darüber, dass eine wichtige Mitteilung bezüglich ihres E-Mail-Kontos zur Überprüfung verfügbar ist. Anstatt die Nutzer an einen legitimen Kontoverwaltungsdienst zu verweisen, fordert die E-Mail sie auf, eine angehängte HTML-Datei mit einem gefälschten Anmeldeformular zu öffnen.
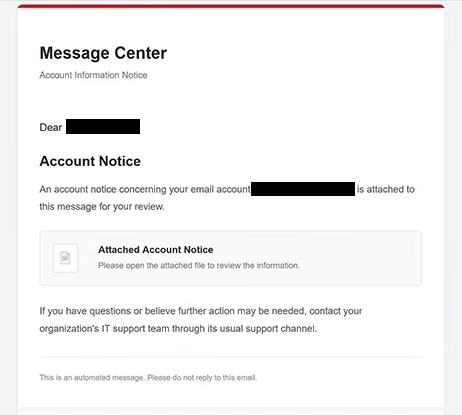
Die Phishing-E-Mail verwendet den Betreff ” Correspondence Record Advisory ” und identifiziert ihren Absender als “Message Center”. Sie enthält die Überschrift “Account Information Notice” und behauptet, dass ein kontobezogenes Dokument angehängt wurde. Sie nennt jedoch den E-Mail-Anbieter nicht, erklärt den Zweck der Mitteilung nicht und beschreibt kein konkretes Problem, das das Konto des Empfängers betrifft.
Im Gegensatz zu Phishing-E-Mails, die Empfänger über eingebettete Links zu externen Websites weiterleiten, liefert diese Kampagne ihre Seite zur gefälschten Authentifizierung als HTML-Anhang. Beim Öffnen lädt die Datei im Webbrowser des Empfängers und zeigt eine Seite mit dem Titel “LOGIN” an. Die Seite bittet die Nutzer, ihre E-Mail-Adressen durch Eingabe ihrer Kontodaten zu bestätigen.
Der HTML-Anhang ist die zentrale Komponente des Betrugs. Da die Anmeldeseite aus einer lokalen Datei geöffnet wird, erkennen die Empfänger möglicherweise nicht sofort, dass sie mit einem Phishing-Formular interagieren. Das Fehlen einer unbekannten Website-Adresse in der Adressleiste des Browsers kann die Täuschung weniger offensichtlich machen, insbesondere für Nutzer, die Phishing hauptsächlich mit verdächtigen Links verbinden.
Die in das gefälschte Anmeldeformular eingetragenen Informationen sollen die Betrüger erreichen. Wenn Empfänger gültige E-Mail-Adressen und Passwörter angeben, können Angreifer versuchen, ohne Erlaubnis auf ihre Postfächer zuzugreifen. Ein kompromittiertes E-Mail-Konto könnte private Korrespondenz, gespeicherte Dokumente, Kontaktinformationen und andere sensible Daten offenlegen.
Gestohlene E-Mail-Zugangsdaten können ebenfalls zusätzliche Angriffe erleichtern. Betrüger können sich als Kontoinhaber ausgeben, um Phishing-E-Mails an ihre Kontakte zu senden oder versuchen, auf andere Dienste zuzugreifen, die mit dem kompromittierten Postfach verbunden sind. Je nach Berechtigungen und Sicherheitseinstellungen des Kontos kann dies Cloud-Speicher, Finanzdienstleistungen und andere Online-Konten beeinträchtigen.
Die ” Correspondence Record Advisory Phishing-E-Mail” schlägt außerdem vor, das IT-Supportteam einer Organisation zu kontaktieren, falls weitere Hilfe benötigt wird. Diese Anweisung lässt die Benachrichtigung eher mit einer gewöhnlichen administrativen Kommunikation übereinstimmen, obwohl die angehängte Datei dazu gedacht ist, Login-Informationen zu sammeln.
Der Betrug konzentriert sich auf den Diebstahl von Zugangsdaten und nicht auf eine bestätigte Malware-Infektion. Das Öffnen des HTML-Anhangs zeigt die irreführende Anmeldeseite an, aber für den identifizierten Angriff ist keine Installation von Software erforderlich. Das Hauptrisiko entsteht, wenn Empfänger ihre Zugangsdaten in das Formular eingeben.
Subject: Correspondence Record Advisory— Review—
Message Center
Account Information Notice
Dear -,
Account Notice
An account notice concerning your email account – is attached to this message for your review.
Attached Account Notice
Please open the attached file to review the information.
If you have questions or believe further action may be needed, contact your organization’s IT support team through its usual support channel.
This is an automated message. Please do not reply to this email.
Message Center © 2026
All rights reserved.
Wie man Phishing-E-Mails erkennt
Die ” Correspondence Record Advisory Phishing-E-Mail” enthält mehrere Warnzeichen, insbesondere eine vage Erklärung der angeblichen Kontobenachrichtigung. Sie behauptet, wichtige Informationen seien angehängt worden, identifiziert aber nicht die Organisation, die für die Ausgabe verantwortlich ist, noch erklärt, warum der Empfänger sie überprüfen muss. Dieser Mangel an Kontext ist verdächtig, wenn eine E-Mail die Sicherheit oder Verifizierung des Kontos betrifft.
Der Absendername “Message Center” ist ein weiteres Detail, das es wert ist, untersucht zu werden. Es klingt administrativ, identifiziert aber keinen erkennbaren E-Mail-Anbieter oder -Organisation. Ähnlich erzeugt die Überschrift “Account Information Notice” einen offiziellen Eindruck, ohne spezifische Informationen über das Konto des Empfängers anzugeben.
Der Anhang ist das markanteste Zeichen dieser Kampagne. Anstatt ein gewöhnliches Dokument zu enthalten, öffnet die HTML-Datei eine Anmeldeseite mit der Anfrage nach E-Mail-Zugangsdaten. Ein unerwarteter Anhang, der die Nutzer auffordert, ihre Passwörter einzugeben, sollte als verdächtig behandelt werden, insbesondere wenn die E-Mail keine klare Erklärung für die Authentifizierungsanfrage liefert.
Auch die Betreffzeile trägt zur Täuschung bei. Der Ausdruck ” Correspondence Record Advisory ” und die Referenznummer “Ref.1758” lassen die E-Mail einer formellen administrativen Mitteilung ähneln. Eine Referenznummer beweist jedoch nicht, dass die Benachrichtigung legitim ist, insbesondere wenn kein identifizierbares Organisations- oder Kontoproblem damit verbunden ist.
Ein weiteres Warnzeichen ist die Anweisung, den Anhang zu öffnen, ohne dessen Inhalt zu erklären. Die E-Mail besagt lediglich, dass eine Kontobenachrichtigung zur Überprüfung verfügbar ist, sodass die Empfänger das Anmeldeformular nach dem Öffnen der Datei entdecken können. Dieser Ansatz verbirgt die Zugangsanforderung, bis der Empfänger bereits mit dem Anhang interagiert hat.
Die E-Mail enthält einen automatischen Haftungsausschluss, einen Copyright-Hinweis und die Anweisung, nicht zu antworten. Diese Elemente mögen legitimen systemgenerierten E-Mails ähneln, können aber von Betrügern reproduziert werden. Ihre Anwesenheit bestätigt nicht die Identität des Absenders und stellt nicht fest, dass der Anhang vertrauenswürdig ist.