

Die ” Norton – Your subscription has ended Phishing-E-Mail” ist ein Betrug, der sich als Norton, ein seriöses Cybersicherheitsunternehmen, ausgibt, um Empfänger dazu zu bringen, ihre E-Mail-Kontodaten preiszugeben. Sie behauptet, dass das Antiviren-Abonnement des Empfängers abgelaufen ist, und warnt, dass ihr Gerät schwerwiegenden Sicherheitsrisiken ausgesetzt ist. Die angebliche Ablaufbenachrichtigung soll Angst erzeugen und Empfänger dazu ermutigen, einem irreführenden Verlängerungslink zu folgen.
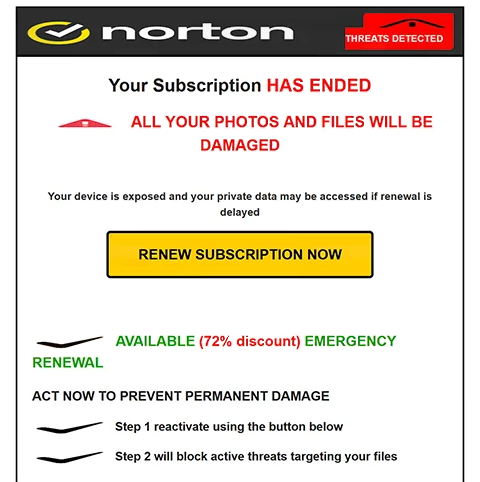
Die Phishing-E-Mail verwendet den Betreff “KONTOWARNUNG – Schützen Sie Ihre Login-Daten” und enthält alarmierende Behauptungen über das Gerät des Empfängers. Sie deutet darauf hin, dass Bedrohungen erkannt wurden und persönliche Dateien, einschließlich Fotos und Dokumente, dauerhaft beschädigt werden könnten. Die E-Mail liefert jedoch keinen Beweis dafür, dass ein Sicherheitsscan durchgeführt wurde oder dass der Computer des Empfängers infiziert ist.
Um die Warnung überzeugender zu machen, bietet die Phishing-E-Mail eine Notfall-Abonnementverlängerung mit angeblich 72 % Rabatt an. Empfänger werden ermutigt, auf einen Button mit der Aufschrift “ABONNEMENT JETZT VERLÄNGERN” ZU KLICKEN, um ihren Antivirenschutz wiederherzustellen. Eine weitere beobachtete Version enthält einen fünfminütigen Countdown, was den Druck erhöht, sofort zu handeln.
Trotz der Behauptungen über den Schutz von Norton führt der Verlängerungsbutton zu einer gefälschten cPanel-Webmail-Anmeldeseite, die auf einer nicht verwandten Website gehostet wird. Die Seite fordert die E-Mail-Adresse und das Passwort des Besuchers an, anstatt einen legitimen Antivirus-Abonnementverlängerungsprozess anzubieten. Dies zeigt, dass der eigentliche Zweck des Betrugs darin besteht, E-Mail-Kontozugangsdaten zu erhalten.
Informationen, die über das gefälschte Anmeldeformular eingereicht werden, können von Betrügern erfasst werden. Wenn die Zugangsdaten gültig sind, können Angreifer versuchen, auf das Postfach des Opfers zuzugreifen, private Korrespondenz zu lesen und sensible Anhänge zu erhalten. Sie könnten sich auch als Kontoinhaber ausgeben oder versuchen, zusätzliche Dienste zu kompromittieren, die mit derselben E-Mail-Adresse verbunden sind.
Andere Betrügereien, die sich als Norton ausgeben, können Nutzer über Affiliate-Links auf gefälschte Zahlungsseiten oder legitime Abonnementseiten verweisen. Die identifizierte ” Norton – Your subscription has ended “Phishing-E-Mail” zielt jedoch hauptsächlich auf E-Mail-Zugangsdaten über eine irreführende Webmail-Authentifizierungsseite ab.
Die Warnung stellt nicht fest, dass das Norton-Abonnement des Empfängers abgelaufen ist oder dass Malware auf seinem Gerät entdeckt wurde. Norton wird als Ersatz eingebildet und hat keine identifizierte Beteiligung an der Phishing-Kampagne.
Die vollständige ” Norton – Your subscription has ended Phishing-E-Mail” finden Sie unten:
Subject: ACCOUNT WARNING – Protect Your Login Details
Norton
THREATS DETECTED
Your Subscription HAS ENDED
ALL YOUR PHOTOS AND FILES WILL BE DAMAGEDYour device is exposed and your private data may be accessed if renewal is delayed
[RENEW SUBSCRIPTION NOW]
AVAILABLE (72% discount) EMERGENCY RENEWAL
ACT NOW TO PREVENT PERMANENT DAMAGEStep 1 reactivate using the button below
Step 2 will block active threats targeting your files
SYSTEM AT CRITICAL RISK ACTION REQUIRED
Wie man Phishing-E-Mails erkennt
Die ” Norton – Your subscription has ended Phishing-E-Mail” enthält mehrere Warnzeichen, beginnend mit übertriebenen Behauptungen über die Gerätesicherheit des Empfängers. Sie warnt, dass Dateien und Fotos dauerhaft beschädigt werden könnten, identifiziert aber keine spezifische Malware und liefert keinen Beweis für einen echten Sicherheitsvorfall. Solche alarmierenden Aussagen werden häufig verwendet, um Empfänger zu sofortigen Maßnahmen zu drängen.
Ein weiteres verdächtiges Merkmal ist der angebliche 72%ige Notfallerneuerungsrabatt. Die E-Mail verbindet die Angst, den Antivirenschutz zu verlieren, mit einem ungewöhnlich großen Aktionsangebot, das die Empfänger dazu ermutigt, schnell zu verlängern. Der fünfminütige Countdown, der in einer anderen Version angezeigt wird, verstärkt diese Dringlichkeit und entmutigt eine sorgfältige Prüfung der Anfrage.
Auch der Betreff “KONTOWARNUNG – Schützen Sie Ihre Login-Daten” lohnt sich. Obwohl sie auf ein Sicherheitsproblem hindeutet, konzentriert sich der E-Mail-Text auf ein abgelaufenes Antiviren-Abonnement und angebliche Bedrohungen für persönliche Dateien. Diese Kombination verschiedener Warnungen kann eher auf den Versuch hinweisen, Aufmerksamkeit zu erregen, als ein spezifisches Kontoproblem zu kommunizieren.
Der Button “ABONNEMENT JETZT VERLÄNGERN” ist besonders aufschlussreich. Anstatt Empfänger auf Nortons legitimen Abonnementverwaltungsdienst zu verweisen, öffnet er eine Website, die ein cPanel Webmail-Anmeldeformular anzeigt. Ein Antiviren-Verlängerungsprozess sollte nicht unerwartet verlangen, dass Nutzer Zugangsdaten für ein nicht verwandtes E-Mail-Konto eingeben.
Die gefälschte Login-Seite kann überzeugend wirken, da sie eine vertraute Webmail-Authentifizierungsoberfläche imitiert. Erkennbare Marken und Standardpasswortfelder belegen jedoch nicht, dass eine Website legitim ist. Die Diskrepanz zwischen der behaupteten Norton-Abonnementverlängerung und den angeforderten E-Mail-Zugangsdaten ist ein starkes Indiz für Phishing.
Die E-Mail-Adresse des Absenders ist ein weiteres wichtiges Detail. Selbst wenn eine Phishing-E-Mail den Namen von Norton anzeigt oder sicherheitsbezogenes Branding verwendet, kann die vollständige Absenderadresse offenbaren, dass sie von einer nicht verwandten Domain stammt. Firmenlogos, Werbeformate und Urheberrechtshinweise können kopiert werden und sollten nicht als Echtheitsnachweis behandelt werden.