

Die “Phishing-E-Mail” ist ein Betrug Security notification on your chase account , der sich als Chase Bank ausgibt, um Online-Banking-Zugangsdaten zu stehlen. Sie behauptet, das Konto des Empfängers sei nach einer Sicherheitsüberprüfung gesperrt worden und dass eine Identitätsverifizierung notwendig sei, um den Zugang wiederherzustellen. Die Warnung soll Empfänger dazu bewegen, eine Falschbank-Website aufzusuchen und ihre Benutzernamen und Passwörter einzugeben.
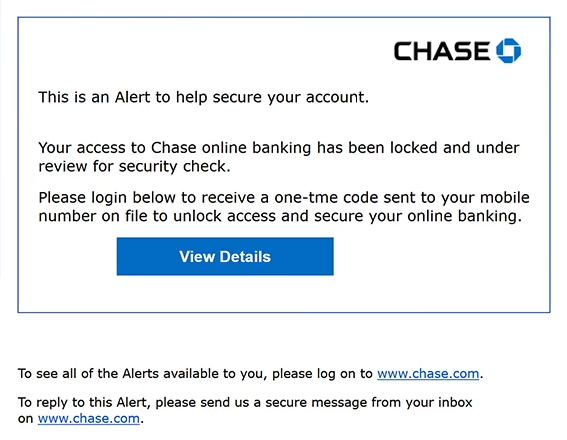
Die Phishing-E-Mail verwendet den Betreff ” Security notification on your chase account ” und präsentiert sich als offizieller Chase-Sicherheitshinweis. Sie besagt, dass der Zugang zum Online-Bankkonto des Empfängers eingeschränkt und überprüft wurde. Die E-Mail erklärt jedoch nicht, was die angebliche Sicherheitsüberprüfung ausgelöst hat, noch liefert er Beweise dafür, dass das Konto tatsächlich gesperrt wurde.
Die Empfänger werden angewiesen, auf einen Button mit der Aufschrift “Details anzeigen” zu klicken und sich anzumelden, um einen einmaligen Verifizierungscode an ihre registrierte Handynummer zu erhalten. Diese Anweisung lässt den Prozess einer legitimen Banksicherheitsprozedur ähneln. In Wirklichkeit leitet der Button die Empfänger zu einer Phishing-Website.
Die gefälschte Website ahmt Chases Online-Banking-Login-Seite nach, einschließlich des Banklogos, Benutzernamens- und Passwortfeldes sowie vertrauter Fußzeilen. Diese Details sollen Besucher davon überzeugen, dass sie auf den echten Authentifizierungsdienst der Bank zugriffen. Allerdings werden über die Seite eingereichte Zugangsdaten von den Betrügern gesammelt.
Wenn Angreifer gültige Bankdaten erhalten, können sie versuchen, auf das Konto des Opfers zuzugreifen und sensible Finanzinformationen einzusehen. Je nach Sicherheitsmaßnahmen des Kontos könnten sie auch unautorisierte Transaktionen durchführen, Kontaktdaten ändern oder den Zugang des legitimen Kontoinhabers stören.
Kompromittierte Bankkonten können zusätzliche persönliche Informationen offenlegen, die in Identitätsbezogenen Betrügereien ausgenutzt werden könnten. Angreifer könnten auch versuchen, auf verbundene Finanzdienstleistungen zuzugreifen oder gestohlene Informationen nutzen, um weitere Versuche zu nutzen, das Opfer zu imitieren. Diese Folgen hängen von den erhaltenen Informationen ab und davon, ob die Angreifer zusätzliche Authentifizierungsanforderungen erfolgreich umgehen.
Die vollständige ” Security notification on your chase account Phishing-E-Mail” finden Sie unten:
Subject: Security notification on your chase account
Chase
This is an Alert to help secure your account.
Your access to Chase online banking has been locked and under review for security check.
Please login below to receive a one-tme code sent to your mobile number on file to unlock access and secure your online banking.
[View Details]
To see all of the Alerts available to you, please log on to www.chase.com.
To reply to this Alert, please send us a secure message from your inbox on www.chase.com.
Wie man Phishing-E-Mails erkennt
Die ” Security notification on your chase account Phishing-E-Mail” enthält mehrere Warnzeichen, beginnend mit der unerwarteten Behauptung, dass der Zugang zum Online-Banking gesperrt wurde. Obwohl legitime Banken Konten nach verdächtiger Aktivitäten einschränken können, bietet diese E-Mail keine sinnvolle Erklärung für das angebliche Sicherheitsproblem. Stattdessen leitet sie die Empfänger sofort auf ein Authentifizierungsverfahren hin.
Ein weiteres verdächtiges Detail ist die Aufforderung, sich anzumelden, um einen einmaligen Verifizierungscode zu erhalten. Die Phishing-E-Mail stellt dies als notwendigen Schritt zur Entsperrung des Kontos dar, aber die verknüpfte Website wird nicht von Chase betrieben. Verweise auf Verifizierungscodes und registrierte Handynummern können Phishing-E-Mails glaubwürdig erscheinen lassen, da sie bekannten Sicherheitsverfahren der Bank ähneln.
Der Button “Details anzeigen” ist besonders wichtig. Trotz seiner gewöhnlichen Bezeichnung leitet er Empfänger auf eine Website mit einer nicht verwandten Domain hin. Phishing-E-Mails verbergen häufig irreführende Ziele hinter Buttons, die offenbar Kontoinformationen oder Sicherheitsupdates bereitstellen.
Die gefälschte Login-Seite liefert weitere Hinweise auf Täuschung. Sie reproduziert das Branding von Chase und die vertrauten Authentifizierungsfelder, aber diese visuellen Elemente können kopiert werden. Die tatsächliche Domain der Website ist ein zuverlässigerer Indikator für ihre Identität als das Logo oder das Aussehen des Anmeldeformulars.
Die E-Mail enthält außerdem einen auffälligen Rechtschreibfehler, der sich auf einen “One-tme-Code” statt auf einen “One-time-Code” bezieht. Obwohl legitime Mitteilungen Fehler enthalten können, lohnen sich solche Fehler, wenn eine E-Mail behauptet, von einer großen Finanzinstitution zu stammen.
Ein weiteres Merkmal ist die Aufnahme von Verweisen auf Chases offizielle Website und sicheres Messaging-System. Diese Details können die E-Mail vertrauenswürdig erscheinen lassen, auch wenn der Hauptaktionsbutton woanders hinführt. Das Vorhandensein einer legitimen Website-Adresse im E-Mail-Text beweist nicht, dass jeder eingebettete Link authentisch ist.