

Die ” Truist – We’ve Detected Suspicious Activity Phishing-E-Mail” ist ein Betrug, der sich als Truist Bank ausgibt, um Online-Banking-Daten zu erhalten. Sie behauptet, dass verdächtige Aktivitäten auf dem Konto des Empfängers festgestellt wurden und der Zugang vorübergehend als Sicherheitsmaßnahme eingeschränkt wurde. Die Warnung soll Empfänger dazu bringen, eine Falschbank-Website zu besuchen und ihre Anmeldedaten einzugeben.
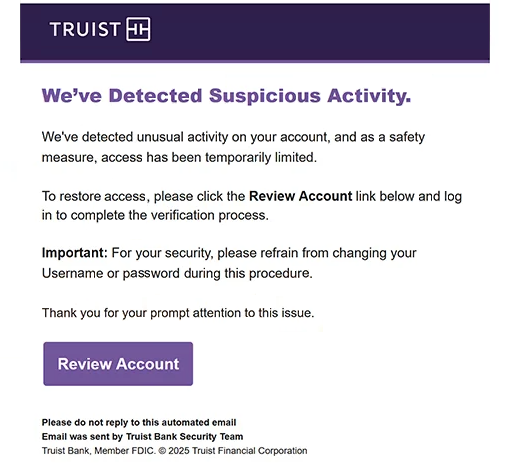
Die Phishing-E-Mail verwendet den Betreff “Wichtige Sicherheitsmitteilung bezüglich Ihres Online-Banking-Kontos” und präsentiert sich als Benachrichtigung des Sicherheitsteams der Truist Bank. Sie besagt, dass ungewöhnliche Aktivitäten Schutzmaßnahmen ausgelöst haben, und weist den Empfänger an, seine Identität zu überprüfen, um den normalen Kontozugriff wiederherzustellen. Sie erklärt jedoch nicht, welche Aktivität erkannt wurde, oder liefert ausführliche Details zu dem angeblichen Sicherheitsvorfall.
Um die angebliche Überprüfung abzuschließen, werden Empfänger aufgefordert, auf einen Link mit der Aufschrift “Konto überprüfen” zu klicken. Der Link führt sie zu einer Phishing-Website, die das Online-Banking-Portal von Truist nachahmen soll. Obwohl die Website bei der Überprüfung nicht mehr zugänglich war, war ihr eigentlicher Zweck, Bankbenutzernamen und Passwörter von Besuchern zu sammeln, die glaubten, sich auf ihre legitimen Konten einzuloggen.
Ein charakteristisches Merkmal der ” Truist – We’ve Detected Suspicious Activity Phishing-E-Mail” ist die Anweisung, während des Verifizierungsprozesses keine bestehenden Benutzernamen oder Passwörter zu ändern. Diese Anfrage ist besonders verdächtig, da sie Empfänger davon abhält, Zugangsdaten zu verändern, die Betrüger möglicherweise stehlen wollen. Das unveränderte Verhalten der Zugangsdaten könnte Angreifern zusätzliche Möglichkeiten geben, sie zu verwenden.
Wenn gültige Bankdaten vorliegen, können Betrüger versuchen, auf das Konto des Opfers zuzugreifen, Finanzinformationen einzusehen oder unautorisierte Transaktionen zu starten. Sie könnten auch versuchen, Kontoeinstellungen zu ändern oder den Zugriff des legitimen Kontoinhabers zu stören. Die möglichen Folgen hängen von den gestohlenen Informationen und den Sicherheitsmaßnahmen ab, die das Konto schützen.
Die vollständige ” Truist – We’ve Detected Suspicious Activity Phishing-E-Mail” finden Sie unten:
Subject: Important Security Notice Regarding Your Online Banking Account
Truist
We’ve Detected Suspicious Activity.
We’ve detected unusual activity on your account, and as a safety measure, access has been temporarily limited.To restore access, please click the Review Account link below and log in to complete the verification process.
Important: For your security, please refrain from changing your Username or password during this procedure.
Thank you for your prompt attention to this issue.
[Review Account]Please do not reply to this automated email
Email was sent by Truist Bank Security Team
Truist Bank, Member FDIC. © 2025 Truist Financial Corporation
Wie man Phishing-E-Mails erkennt
Die ” Truist – We’ve Detected Suspicious Activity Phishing-E-Mail” verwendet eine Sicherheitswarnung, um Dringlichkeit zu erzeugen und Empfänger zu ermutigen, ohne die Behauptung zu überprüfen. Sie besagt, dass ungewöhnliche Aktivitäten festgestellt wurden und das Konto eingeschränkt wurde, identifiziert jedoch nicht die verdächtige Transaktion, den Login-Versuch oder ein anderes Ereignis, das angeblich für die Einschränkung verantwortlich ist.
Ein weiteres Warnsignal ist die Aufforderung, Kontoinformationen über einen eingebetteten Link zu überprüfen. Obwohl seriöse Banken Kunden über verdächtige Aktivitäten informieren können, sollte eine unerwartete E-Mail, die Nutzer auffordert, Bankdaten auf einer verknüpften Website einzugeben, mit Vorsicht behandelt werden. Das Ziel kann die offizielle Anmeldeseite der Bank nachahmen, während es auf einer nicht verwandten Domain arbeitet.
Die Anweisung, Benutzernamen oder Passwörter nicht zu ändern, ist besonders aufschlussreich. Es ist ungewöhnlich, dass eine Kontosicherheitsbenachrichtigung Änderungen der Zugangsdaten entmutigt und gleichzeitig vor möglichem unbefugtem Zugriff warnt. In dieser Kampagne erscheint die Anfrage neben dem angeblichen Verifizierungsverfahren, was sie zu einem charakteristischen Indikator für den Phishing-Versuch macht.
Auch die Identität des Absenders verdient Aufmerksamkeit. Die Phishing-E-Mail behauptet, vom Sicherheitsteam der Truist Bank zu stammen, enthält formelle Bankterminologie, einen automatisierten Benachrichtigungshinweis und Unternehmensinformationen. Diese Details können in Phishing-E-Mails kopiert werden und belegen nicht, dass die Kommunikation tatsächlich von Truist stammt.
Die Formulierung der E-Mail liefert einen weiteren Hinweis. Sie betont Kontobeschränkungen und die Notwendigkeit, den Zugriff wiederherzustellen, bietet aber nur wenige Informationen über den angeblichen Sicherheitsvorfall. Dieser Ansatz erzeugt Druck, während er den Empfänger auf die von den Betrügern gewünschte Maßnahme lenkt.