

Die ” Unsuccessful Log-on Attempts on Your American Express Online “Phishing-E-Mail” ist ein Betrug, der sich als American Express ausgibt, um Online-Kontodaten zu stehlen. Sie behauptet, mehrere erfolglose Anmeldeversuche seien von einem unbekannten Ort aus entdeckt worden, und fordert die Empfänger auf, ihre Identität zu überprüfen. Die Warnung soll Bedenken über unbefugten Kontozugriffe schüren und Nutzer auf eine gefälschte American Express-Anmeldeseite lenken.
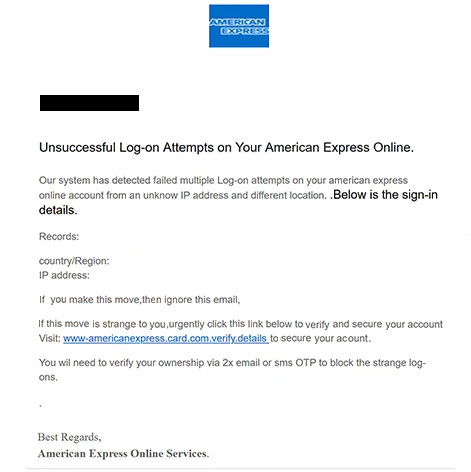
Die Phishing-E-Mail verwendet die Betreffzeile “Erfolglose Anmeldeversuche von neuem Standort” und präsentiert sich als Sicherheitsbenachrichtigung von American Express Online Services. Sie behauptet, jemand habe versucht, von einer unbekannten IP-Adresse in Rumänien auf das Konto des Empfängers zuzugreifen. Zur Untermauerung dieses Vorwurfs enthält die E-Mail einen Abschnitt mit der Aufschrift “Datensätze”, der den angeblichen Standort und die IP-Adresse enthält.
Die technischen Informationen enthalten jedoch eine offensichtliche Inkonsistenz. Die angegebene IP-Adresse 6.685.842.0 ist keine gültige IPv4-Adresse, da zwei ihrer numerischen Abschnitte den zulässigen Bereich überschreiten. Dies untergräbt die Glaubwürdigkeit der angeblichen Anmeldedaten und deutet darauf hin, dass die Informationen gefälscht wurden.
Empfänger werden angewiesen, einem eingebetteten Link zu folgen, falls sie die Anmeldeversuche nicht erkennen. Die E-Mail behauptet, dass der Kontoeigentum mithilfe von E-Mail- oder SMS-Einmalpasswörtern (OTPs) bestätigt werden muss, um die verdächtige Aktivität zu blockieren. Dies lässt die Anfrage einem legitimen Verifizierungsverfahren für Finanzkonten ähneln.
Der Link leitet die Empfänger auf eine Website weiter, die nichts mit American Express zu tun hat. Die Phishing-Seite wurde so konzipiert, dass sie das Login-Portal des Unternehmens nachahmt und Kontodaten sammelt, obwohl die identifizierte Website bei der Prüfung nicht mehr aktiv war. Die genauen Informationen, die noch auf die inaktive Seite eingereicht werden könnten, können nicht bestätigt werden.
Wenn Betrüger gültige American-Express-Zugangsdaten erhalten, können sie versuchen, auf das betroffene Konto zuzugreifen und sensible Finanzinformationen einzusehen. Je nach Sicherheitsmaßnahmen des Kontos können gestohlene Zugangsdaten auch genutzt werden, um unautorisierte Transaktionen durchzuführen oder zusätzliche persönliche Informationen zu erhalten.
Die vollständige ” Unsuccessful Log-on Attempts on Your American Express Online Phishing-E-Mail” findet ihr unten:
Subject: Unsuccessful Login Attempts From New Location
American Express
-,
Unsuccessful Log-on Attempts on Your American Express Online.
Our system has detected failed multiple Log-on attempts on your american express online account from an unknow IP address and different location. .Below is the sign-in details.
Records:
country/Region:
IP address:If you make this move,then ignore this email,
if this move is strange to you,urgently click this link below to verify and secure your account Visit: [link] to secure your acount.
You wil need to verify your ownership via 2x email or sms OTP to block the strange log-ons.
Best Regards,
American Express Online Services.
Wie man Phishing-E-Mails erkennt
Die Phishing-E-Mail Unsuccessful Log-on Attempts on Your American Express Online “” enthält mehrere Warnzeichen, insbesondere ihre ungewöhnliche Darstellung der angeblichen Anmeldeaktivitäten. Obwohl sie behauptet, jemand habe versucht, aus Rumänien auf das Konto des Empfängers zuzugreifen, ist die angegebene IP-Adresse technisch ungültig. Echte IPv4-Adressen bestehen aus vier numerischen Abschnitten, die jeweils von 0 bis 255 reichen.
Die E-Mail enthält zudem zahlreiche Rechtschreib- und Grammatikfehler. Formulierungen wie “unbekannte IP-Adresse”, “Wenn Sie diesen Schritt machen” und “Sie müssen überprüfen” stimmen nicht mit der in offiziellen Bankkommunikation erwarteten Fachsprache überein. Diese Fehler fallen besonders auf, weil die E-Mail behauptet, ein sensibles Thema finanzieller Sicherheit zu betreffen.
Ein weiteres verdächtiges Element ist die Anweisung, den Kontobesitz über einen eingebetteten Link zu überprüfen. Die E-Mail ermutigt die Empfänger, dringend zu handeln, wenn sie die angeblichen Anmeldeversuche nicht erkennen, was den Druck entsteht, den angegebenen Anweisungen zu folgen. Der Link führt jedoch zu einer Domain, die nichts mit American Express zu tun hat.
Der Verweis auf E-Mail- und SMS-Einmalpasswörter ist ebenfalls bedeutsam. Betrüger können vertraute Authentifizierungstermine in Phishing-E-Mails einbauen, um ihre Anfragen legitim erscheinen zu lassen. In diesem Fall wird die Erwähnung der OTP-Verifizierung verwendet, um eine Kontosicherheitswarnung zu unterstützen, die nicht belegt ist.
Auch die vom Absender angegebene Identität verdient Aufmerksamkeit. Die E-Mail endet mit “American Express Online Services”, aber ein erkennbarer Firmenname in einer Signatur bestätigt nicht, wer sie gesendet hat. Phishing-E-Mails können ohne Genehmigung die Namen, Logos und Sicherheitsterminologie von Finanzinstituten reproduzieren.
Der Wortlaut der Benachrichtigung führt zu zusätzlichen Inkonsistenzen. Sie bezieht sich auf mehrere fehlgeschlagene Anmeldeversuche, gibt jedoch nur einen vagen Standort und eine ungültige IP-Adresse an, ohne verlässliche Informationen darüber, wann die Versuche stattgefunden haben. Die E-Mail weist die Empfänger außerdem an, die Warnung zu ignorieren, falls sie die Aktivität erkennen, obwohl sie die Versuche als erfolglos darstellen.