

Die ” Update your account information to avoid interruption Phishing-E-Mail” ist ein Betrug, der sich als Webhosting-Anbieter ausgibt, um E-Mail-Kontodaten zu stehlen. Sie warnt Empfänger, dass ihre Kontoinformationen aktualisiert werden müssen, und deutet darauf hin, dass ein Nichtabschluss des Vorgangs ihre Hosting-Dienste unterbrechen könnte. Das angebliche Kontoproblem wird genutzt, um Empfänger dazu zu bewegen, eine gefälschte Login-Website zu besuchen.
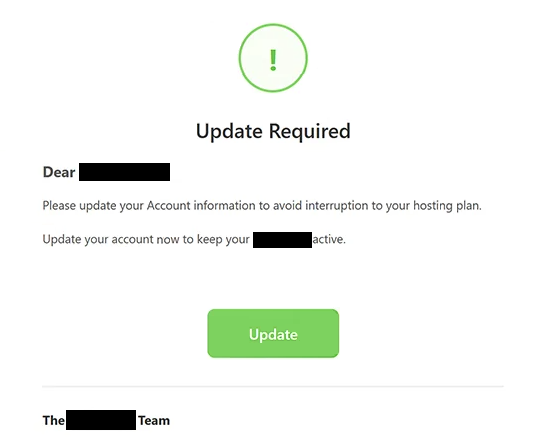
Die Phishing-E-Mail präsentiert sich als automatisierte Benachrichtigung eines Hosting-Unternehmens. Sie behauptet, dass die Kontodaten des Empfängers Aufmerksamkeit erfordern, erklärt aber nicht, welche Informationen veraltet sind oder warum ein Update notwendig ist. Diese vage Warnung erzeugt Unsicherheit und ermutigt die Empfänger, die bereitgestellten Anweisungen zu befolgen.
Um das angebliche Update abzuschließen, werden die Empfänger angewiesen, auf einen Button mit der Aufschrift “Aktualisieren” zu klicken. Anstatt eine legitime Hosting-Kontoverwaltungsseite zu öffnen, führt der Button zu einer Phishing-Website. Die Website versucht, den E-Mail-Anbieter des Besuchers zu identifizieren und eine entsprechende gefälschte Login-Oberfläche anzuzeigen.
Eine beobachtete Version der Phishing-Seite imitiert den Anmeldebildschirm von Gmail. Durch die Anzeige einer vertrauten Authentifizierungsoberfläche versuchen die Betrüger, Besucher davon zu überzeugen, dass sie auf ihren üblichen E-Mail-Dienst zugreifen. Die Website wird jedoch weder von Google noch vom angeblich für die Benachrichtigung verantwortlichen Hosting-Anbieter betrieben.
Die Phishing-Seite ist darauf ausgelegt, von Besuchern eingegebene E-Mail-Adressen und Passwörter zu erfassen. Wenn Angreifer gültige Zugangsdaten erhalten, können sie versuchen, auf die entsprechenden Briefkästen zuzugreifen, private Korrespondenz zu lesen und sensible Informationen zu sammeln. Kompromittierte Konten können auch genutzt werden, um ihre Eigentümer zu imitieren oder zusätzliche Phishing-E-Mails zu verbreiten.
Der Zugriff auf E-Mail-Konten kann andere Online-Dienste unbefugten Aktivitäten aussetzen. Angreifer können versuchen, das Passwort für Konten, die mit dem kompromittierten Postfach verbunden sind, zurückzusetzen und möglicherweise Zugang zu weiteren persönlichen oder geschäftlichen Informationen zu erhalten. Diese Folgen hängen von den Sicherheitsmaßnahmen ab, die jedes Konto schützen.
Die ” Update your account information to avoid interruption Phishing-E-Mail” ist keine legitime Hosting-Benachrichtigung. Ihr Zweck ist es, Anmeldedaten über eine irreführende Authentifizierungsseite zu erhalten, anstatt ein tatsächliches Kontoproblem zu lösen.
Die vollständige ” Update your account information to avoid interruption Phishing-E-Mail” finden Sie unten:
Subject: Update Required: –
Update Required
Dear -,
Please update your Account information to avoid interruption to your hosting plan.
Update your account now to keep your – active.
[Update]The – Team
– Web Hosting Ltd.
Automated account notification • Please do not reply to this email
© 2026 – All rights reserved.
Wie man Phishing-E-Mails erkennt
Die “Phishing-E-Mail” verwendet eine Serviceunterbrechungswarnung Update your account information to avoid interruption , um die Empfänger zu Handlungen zu drängen. Obwohl legitime Hosting-Anbieter gelegentlich Kontoupdates anfordern können, sollte eine unerwartete E-Mail, die mit einer Störung droht, ohne das zugrundeliegende Problem zu erklären, sorgfältig geprüft werden.
Ein Warnsignal ist das Fehlen spezifischer Informationen über das Konto. Die Phishing-E-Mail nennt nicht, welche Details aktualisiert werden müssen, und gibt keine klare Erklärung des vermeintlichen Problems. Stattdessen wird die Empfänger auf einen generischen Update-Button geleitet, wodurch die angeforderte Aktion routinemäßig erscheint.
Das Ziel des “Aktualisieren”-Buttons ist ein weiterer wichtiger Indikator. Der Link führt zu einer nicht verwandten Website und nicht zum offiziellen Kontoverwaltungsdienst des Hosting-Anbieters. Phishing-E-Mails tarnen häufig externe Ziele hinter Buttons, die scheinbar normale Kontopflegefunktionen anbieten.
Die gefälschte Login-Seite liefert weitere Hinweise auf Täuschung. Obwohl sich die E-Mail um ein Hosting-Konto handelt, kann der Ansprechpartner ein Gmail-ähnliches Authentifizierungsformular anzeigen, das E-Mail-Zugangsdaten anfordert. Diese Diskrepanz zwischen dem angegebenen Zweck der E-Mail und den von der Website angeforderten Informationen ist charakteristisch für Phishing-Versuche.
Auch die Identität des Absenders sollte überprüft werden. Phishing-E-Mails können Hosting-Firmennamen, professionelle Formatierung, automatisierte Benachrichtigungsetiketten und Urheberrechtshinweise umfassen. Diese Details können einen offiziellen Eindruck erzeugen, belegen jedoch nicht, dass die E-Mail von der zu imitierenden Organisation stammt.
Ein weiteres verdächtiges Merkmal ist die Verwendung von Dringlichkeit ohne aussagekräftige unterstützende Informationen. Die E-Mail deutet darauf hin, dass Hosting-Dienste unterbrochen werden könnten, wenn der Empfänger seine Kontodaten nicht aktualisiert. Dies fördert schnelles Handeln und bietet kaum Gelegenheit, zu beurteilen, ob die Warnung echt ist.