

Der ” Verify Your Apple ID Account E-Mail-Betrug” ist eine Phishing-Kampagne, die sich als Apple ausgibt, um Empfänger dazu zu bringen, ihre Kontodaten preiszugeben. Die Phishing-E-Mail präsentiert sich als offizielle Sicherheitsbenachrichtigung und behauptet, dass Nutzer ihre Apple-ID verifizieren müssen, um ihre Konten und persönlichen Daten zu schützen. Ihr eigentlicher Zweck ist es, Empfänger auf eine gefälschte Apple-Anmeldeseite zu verweisen, die von Betrügern kontrolliert wird.
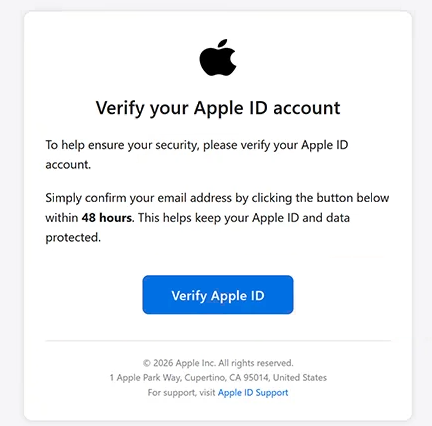
Die Phishing-E-Mail verwendet den Betreff “Aktion erforderlich” und weist die Empfänger an, ihre E-Mail-Adresse innerhalb von 48 Stunden zu bestätigen. Diese Frist erzeugt ein künstliches Gefühl der Dringlichkeit und ermutigt die Nutzer, den angeblichen Verifizierungsprozess ohne Zweifel an dessen Legitimität abzuschließen. Die E-Mail nennt keinen konkreten Sicherheitsvorfall und erklärt nicht, warum das Konto plötzlich eine zusätzliche Verifizierung benötigt.
Die Empfänger werden angewiesen, auf einen Button mit der Aufschrift “Apple ID verifizieren” zu klicken. Anstatt Apples legitimen Kontoverwaltungsdienst zu öffnen, führt der Button zu einer Phishing-Website, die auf einer Heroku-Subdomain gehostet wird. Die Website ahmt Apples Authentifizierungsoberfläche nach und zeigt erkennbare Marken, um die Verifizierungsanfrage authentisch erscheinen zu lassen.
Die Phishing-Seite bittet die Besucher zunächst um eine E-Mail-Adresse oder Telefonnummer, was dem ersten Schritt des üblichen Anmeldeprozesses von Apple ähnelt. Anschließend kann ein Passwort angefordert werden, das es Betrügern ermöglicht, die für unbefugten Zugriff auf das Konto benötigte Zugangsdaten zu erfassen. Das vertraute Login-Design soll Besucher glauben lassen, sie interagieren mit den offiziellen Diensten von Apple.
Kompromittierte Apple-Kontozugangsdaten können Nutzer mehreren Risiken aussetzen. Je nach Sicherheitseinstellungen des Kontos und des erhaltenen Zugriffs können Angreifer versuchen, in iCloud gespeicherte Informationen einzusehen, auf persönliche Dateien und Fotos zuzugreifen oder unbefugte Käufe über Apple-Dienste zu tätigen. Sie können auch versuchen, Zahlungsmethoden auszunutzen, die mit dem Konto verknüpft sind.
Die Phishing-E-Mail enthält den Namen von Apple, Urheberrechtsinformationen und die tatsächliche Adresse des Unternehmens in Cupertino. Diese Angaben sollen den Eindruck als offizielle Benachrichtigung stärken, stellen jedoch keine Authentizität dar. Die E-Mail-Adresse des Absenders steht in keinem Zusammenhang mit Apple, und die Verifizierungswebsite wird nicht vom Unternehmen betrieben.
Die vollständige ” Verify Your Apple ID Account Phishing-E-Mail” finden Sie unten:
Subject: Action Required
Verify your Apple ID account
To help ensure your security, please verify your Apple ID account.
Simply confirm your email address by clicking the button below within 48 hours. This helps keep your Apple ID and data protected.
[Verify Apple ID]
© 2026 Apple Inc. All rights reserved.
1 Apple Park Way, Cupertino, CA 95014, United States
For support, visit [Apple ID Support]
Apple · Inc
Unsubscribe
Wie man Phishing-E-Mails erkennt
Die ” Verify Your Apple ID Account Phishing-E-Mail” enthält mehrere Warnzeichen, beginnend mit der unerwarteten Anfrage zur Kontoverifizierung. Sie behauptet, dass die Bestätigung einer E-Mail-Adresse notwendig sei, um die Kontosicherheit zu gewährleisten, liefert aber keine konkrete Erklärung für diese Anforderung. Legitime Kontobenachrichtigungen bieten in der Regel genügend Kontext, damit Nutzer verstehen, warum eine Aktion notwendig ist.
Die 48-Stunden-Frist ist ein weiteres verdächtiges Element. Phishing-E-Mails setzen häufig kurze Zeitlimits, um Empfänger davon abzuhalten, den Absender zu prüfen oder das Ziel eingebetteter Links zu überprüfen. In dieser Kampagne wird die Frist als Teil eines Sicherheitsverfahrens präsentiert, obwohl die E-Mail nicht erklärt, was passieren würde, wenn die Verifizierung verzögert würde.
Die Adresse des Absenders ist besonders wichtig bei der Bewertung der E-Mail. Obwohl der Inhalt Apple imitiert, stammt die E-Mail von einer Adresse, die nicht mit dem Unternehmen verbunden ist. Ein erkennbarer Absendername, Firmenlogo oder professionell aussehendes Layout garantieren nicht, dass die E-Mail von der nachgeahmten Organisation stammt.
Der Button “Apple ID überprüfen” liefert einen weiteren klaren Indikator. Das Ziel ist eine von Heroku gehostete Website und nicht eine offizielle Apple-Domain. Phishing-Websites nutzen häufig nicht zusammenhängende Hosting-Dienste und reproduzieren vertraute Login-Seiten, was die Adressleiste nützlicher macht, um Täuschungen zu erkennen als das Erscheinungsbild der Website.
Auch der Fußer der E-Mail verdient Aufmerksamkeit. Er enthält Apples physische Adresse, eine Urheberrechtshinweise, eine Support-Referenz und eine Option zum Abmelden. Solche Details können Phishing-E-Mails wie routinemäßige Firmenkorrespondenz erscheinen lassen, können aber auch von legitimen Kommunikationen kopiert werden und verifizieren nicht die Identität des Absenders.
Ein weiteres Warnzeichen ist die Aufforderung, nach dem Folgen eines unerwünschten Verifizierungslinks Kontozugangsdaten einzugeben. Die Phishing-Seite ähnelt einem Apple-Anmeldeformular und beginnt mit einer Anfrage nach einer E-Mail-Adresse oder Telefonnummer. Eine authentisch wirkende Authentifizierungsoberfläche kann jedoch weiterhin auf einer von Betrügern kontrollierten Website gehostet werden.