

Die ” We ask you to confirm the email address used for your account Phishing-E-Mail” ist ein Betrug, der darauf abzielt, E-Mail-Kontodaten durch einen gefälschten Verifizierungsprozess zu stehlen. Sie gibt sich als Webmail-Dienstleister aus und behauptet, dass ein kürzliches Plattform-Update von Empfängern verlangt, ihre registrierten E-Mail-Adressen zu bestätigen. Das angebliche Update dient als Vorwand, um Nutzer auf eine Phishing-Login-Website zu verweisen.
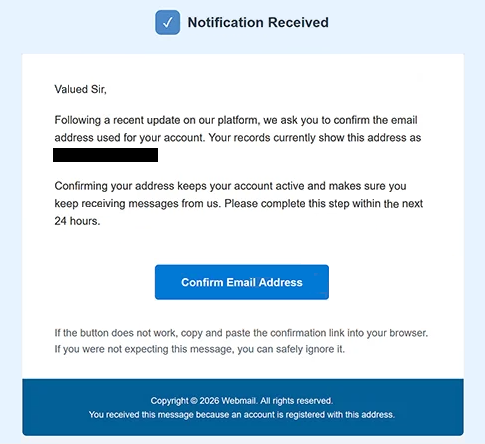
Die Phishing-E-Mail verwendet den Betreff “Sie haben Benachrichtigung erhalten” und informiert die Empfänger, dass sie ihre E-Mail-Adressen innerhalb von 24 Stunden bestätigen müssen. Sie legt nahe, dass das Abschließen des Verfahrens notwendig ist, um ihre Konten aktiv zu halten und weiterhin E-Mails zu erhalten. Die Benachrichtigung nennt jedoch kein spezifisches Plattform-Update und erklärt nicht, warum bestehende Konten plötzlich eine zusätzliche Verifizierung benötigen.
Um die angebliche Bestätigung abzuschließen, werden die Empfänger angewiesen, auf einen Button mit der Aufschrift “E-Mail-Adresse bestätigen” zu klicken. Der Button führt zu einer Phishing-Website, die auf einer pages.dev Subdomain gehostet wird und nicht auf einem legitimen Webmail-Dienst. Die beobachtete Website zeigt Googles Logo und “GMAIL Webmail”-Branding, wodurch der Eindruck einer vertrauten E-Mail-Authentifizierungsseite entsteht.
Die Phishing-Website kann ihre Anmeldeoberfläche an den E-Mail-Anbieter des Besuchers anpassen. Dies ermöglicht es Betrügern, Nutzer verschiedener E-Mail-Dienste durch dieselbe Kampagne ins Visier zu nehmen. Durch die Präsentation erkennbarer Branding- und Authentifizierungsfelder versucht die Website, Besucher davon zu überzeugen, dass die Eingabe ihrer Zugangsdaten Teil eines legitimen Kontoverifizierungsverfahrens ist.
Der eigentliche Zweck der Website ist es, E-Mail-Adressen und Passwörter zu sammeln. Wenn Empfänger gültige Zugangsdaten einreichen, könnten Betrüger versuchen, ohne Genehmigung auf ihre Briefkästen zuzugreifen. Dies könnte private Korrespondenz, Anhänge, Kontaktinformationen und andere sensible Daten, die in den kompromittierten Konten gespeichert sind, offenlegen.
Der Zugriff auf ein E-Mail-Konto kann auch weitere Angriffe ermöglichen. Betrüger könnten sich als Kontoinhaber ausgeben, Phishing-E-Mails an ihre Kontakte senden oder versuchen, Passwörter für andere mit der kompromittierten Adresse verbundene Dienste zurückzusetzen. Die Folgen hängen von den Sicherheitseinstellungen des Kontos ab und davon, ob die gestohlenen Zugangsdaten erfolgreich verwendet werden können.
Die ” We ask you to confirm the email address used for your account Phishing-E-Mail” ist keine legitime Kontoverifizierungsbenachrichtigung. Ihr Zweck ist es, Anmeldedaten zu erhalten, indem Bedenken hinsichtlich des Kontozugangs und Unterbrechungen des E-Mail-Dienstes ausgenutzt werden.
Die vollständige ” We ask you to confirm the email address used for your account Phishing-E-Mail” finden Sie unten:
Subject: You have received Notification
Notification Received
Valued Sir,
Following a recent update on our platform, we ask you to confirm the email address used for your account. Your records currently show this address as -.
Confirming your address keeps your account active and makes sure you keep receiving messages from us. Please complete this step within the next 24 hours.
[Confirm Email Address]
If the button does not work, copy and paste the confirmation link into your browser. If you were not expecting this message, you can safely ignore it.
Copyright © 2026 Webmail. All rights reserved.
You received this message because an account is registered with this address.
Wie man Phishing-E-Mails erkennt
Die ” We ask you to confirm the email address used for your account Phishing-E-Mail” enthält mehrere Warnzeichen, darunter die ungewöhnliche Begrüßung “Valued Sir.” Die Benachrichtigung soll sich auf ein bestehendes E-Mail-Konto beziehen, nennt den Empfänger jedoch nicht namentlich und gibt nicht an, welcher E-Mail-Dienst für die Anfrage verantwortlich ist. Dieses Fehlen der Personalisierung ist verdächtig, insbesondere wenn die E-Mail behauptet, kontospezifische Maßnahmen zu erfordern.
Ein weiteres Warnsignal ist die 24-Stunden-Frist. Die Phishing-E-Mail legt nahe, dass Empfänger ihre Adressen schnell bestätigen müssen, um den Zugriff auf das Konto zu behalten, was Druck auf Maßnahmen vor der Prüfung der Anfrage ausübt. Sie liefert jedoch keine klare Erklärung der angeblich für die Verifizierungspflicht verantwortlichen Plattformänderungen.
Auch der Betreff “Sie haben Benachrichtigung erhalten” ist ungewöhnlich allgemein. Sie nennt weder den Absender, den betroffenen Dienst noch den Zweck der E-Mail. In Kombination mit der vagen Erklärung eines Plattform-Updates erschwert dies die Assoziation mit einem legitimen Kontoverwaltungsprozess.
Der Button “E-Mail-Adresse bestätigen” ist besonders wichtig, da er die Empfänger auf eine Website weiterleitet, die nicht mit ihrem E-Mail-Anbieter zu tun hat. Obwohl der Button offenbar ein routinemäßiges Verifizierungsverfahren bietet, fordert der Zielort Anmeldedaten an. Diese Inkonsistenz zwischen der Bestätigung einer E-Mail-Adresse und der Eingabe eines Kontopassworts ist charakteristisch für Phishing-E-Mails, die Zugangsdaten stehlen.
Die gefälschte Login-Seite kann überzeugend wirken, da sie ein erkennbares E-Mail-Dienst-Branding reproduziert. Im beobachteten Beispiel zeigt die Website das Google-Logo und Gmail-bezogenen Text an. Bekannte Logos und Authentifizierungsfelder können jedoch kopiert werden, und deren Anwesenheit beweist nicht, dass die Website vom nachgeahmten Unternehmen betrieben wird.
Die E-Mail enthält außerdem einen Urheberrechtshinweis mit Bezug auf “Webmail” und eine Erklärung, dass die Benachrichtigung verschickt wurde, weil der Empfänger ein registriertes Konto hat. Diese generischen Verwaltungsdetails identifizieren keine legitime Organisation und verifizieren auch nicht die Identität des Absenders.