

Die ” You allowed someone access to some of your email data Phishing-E-Mail” ist ein Betrug, der sich als E-Mail-Anbieter ausgibt, um Kontopasswörter zu stehlen. Sie behauptet, der Empfänger habe einer anderen Person die Erlaubnis erteilt, auf ihre E-Mail-Daten zuzugreifen, und ermutigt sie, ihre Kontoaktivitäten zu überprüfen. Die Warnung ist gefälscht und soll Nutzer auf eine gefälschte Login-Seite verweisen.
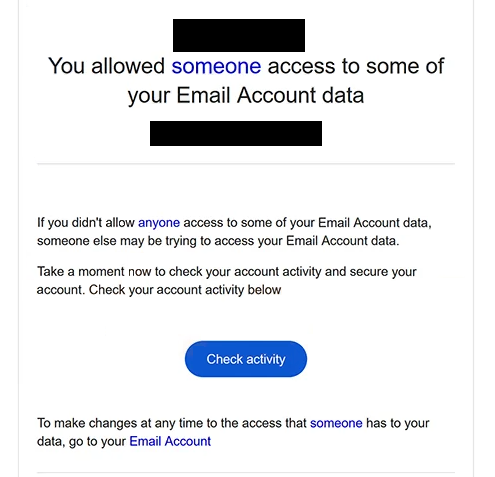
Die Phishing-E-Mail verwendet den Betreff “Wichtige Benachrichtigung: Neue Anmeldung zu Ihrem Konto” und besagt, dass jemand Zugriff auf bestimmte Informationen erhalten hat, die mit dem Postfach des Empfängers verknüpft sind. Sie deutet darauf hin, dass eine unbefugte Person versuchen könnte, auf das Konto zuzugreifen, falls der Empfänger diese Aktivität nicht genehmigt hat. Die E-Mail fordert sie dann auf, ihr Konto sofort zu überprüfen.
Um die Warnung legitim erscheinen zu lassen, enthält die Phishing-E-Mail einen Button mit der Aufschrift “Aktivität prüfen”. Der Button soll es Empfängern ermöglichen, die Kontoberechtigungen zu überprüfen und festzustellen, ob jemand anderes Zugriff auf ihre Daten erhalten hat. Ein Klick darauf öffnet jedoch eine Phishing-Website statt der Kontosicherheitseinstellungen eines legitimen E-Mail-Anbieters.
Das Ziel wird auf einer edgeone.dev-Subdomain gehostet und präsentiert sich als Gmail-Authentifizierungsportal. Es zeigt eine Benachrichtigung “Authentifizierung erforderlich” an und füllt automatisch die E-Mail-Adresse des Besuchers ein. Die Seite fordert dann das Kontopasswort ab und zeigt einen Button mit der Aufschrift “Passwort behalten”.
Diese Formulierung soll das Eingeben eines Passworts wie eine gewöhnliche Sicherheitsbestätigung erscheinen lassen. Anstatt Nutzer aufzufordern, ihre Zugangsdaten zu ändern, erzeugt die Phishing-Seite den Eindruck, dass sie ihr bestehendes Passwort nach Überprüfung der angeblichen Kontoaktivität behalten können. In Wirklichkeit wird jedes Passwort, das über das Formular eingegeben wird, von Betrügern erfasst.
Wenn die gestohlenen Zugangsdaten gültig sind, könnten Angreifer versuchen, auf das Postfach des Opfers zuzugreifen. Dies könnte private Korrespondenz, Anhänge, Kontaktinformationen und andere sensible Daten offenlegen. Betrüger könnten sich auch als Kontoinhaber ausgeben, zusätzliche Phishing-E-Mails verschicken oder versuchen, Passwörter für andere Online-Konten, die mit der kompromittierten E-Mail-Adresse verknüpft sind, zurückzusetzen.
Die vollständige ” You allowed someone access to some of your email data Phishing-E-Mail” finden Sie unten:
Subject: Important Alert : New sign-in to your Account
You allowed someone access to some of your Email Account data
If you didn’t allow anyone access to some of your Email Account data, someone else may be trying to access your Email Account data.
Take a moment now to check your account activity and secure your account. Check your account activity below
[Check activity]To make changes at any time to the access that someone has to your data, go to your Email Account
Wie man Phishing-E-Mails erkennt
Die ” You allowed someone access to some of your email data Phishing-E-Mail” enthält mehrere Warnzeichen, beginnend mit der unerwarteten Sicherheitsbenachrichtigung. Sie behauptet, dass einer anderen Person Zugriff auf die E-Mail-Daten des Empfängers gewährt wurde, identifiziert diese Person jedoch nicht und erklärt nicht, welche Berechtigungen angeblich genehmigt wurden. Dieses Fehlen spezifischer Informationen macht die Verifizierung der Warnung schwer.
Ein weiteres verdächtiges Merkmal ist die Formulierung der E-Mail. Der Betreff bezieht sich auf eine neue Anmeldung, während der Text die Berechtigung zum Zugriff auf Kontodaten beschreibt. Dies sind verschiedene Arten von Kontoaktivitäten, doch die Phishing-E-Mail präsentiert sie als Teil derselben Warnung, ohne eine klare Erklärung zu geben.
Die Aufforderung, auf “Aktivität prüfen” zu klicken, ist besonders wichtig. Obwohl das Überprüfen von Kontoaktivitäten eine legitime Sicherheitsmaßnahme ist, leitet der Button in dieser Phishing-E-Mail die Empfänger auf eine nicht zusammenhängende Website weiter. Ein vertrautes Button-Label stellt nicht fest, dass das Ziel zum nachgeahmten E-Mail-Anbieter gehört.
Die Phishing-Login-Seite liefert zusätzliche Hinweise. Sie verwendet Gmail-bezogenes Branding und zeigt die E-Mail-Adresse des Empfängers an, wodurch die Authentifizierungsanfrage personalisiert erscheint. Eine vorausgefüllte E-Mail-Adresse beweist jedoch nicht, dass die Website mit Google verbunden ist oder dass verdächtige Aktivitäten stattgefunden haben.
Der Button “Passwort beibehalten” ist ein weiteres markantes Warnzeichen. Die Seite fordert das bestehende Passwort des Nutzers an, während sie diese Aktion als Möglichkeit zur Sicherung der Kontosicherheit darstellt. Dies ist unvereinbar mit dem angeblichen Zweck der Überprüfung der Kontoberechtigungen, da die Überprüfung aktueller Aktivitäten nicht erfordern sollte, Zugangsdaten auf eine unbekannte Website einzugeben.
Empfänger sollten außerdem die tatsächliche Absenderadresse und das Ziel eingebetteter Links überprüfen. Phishing-E-Mails können Sicherheitswarnungen seriöser Anbieter nachahmen, einschließlich Formatierung, Terminologie und Branding. Diese visuellen Elemente sind weniger zuverlässig als die Überprüfung der E-Mail und der verknüpften Website tatsächlich der Organisation, die sie angeblich vertreten.