

Les autorités américaines ont démantelé des dizaines de fermes d’ordinateurs portables présumées au Texas dans le cadre d’une enquête sur des agents nord-coréens obtenant secrètement des emplois technologiques à distance dans des entreprises américaines. L’opération a entraîné deux arrestations, des accusations contre 14 individus et la saisie d’environ 187 ordinateurs et appareils associés.
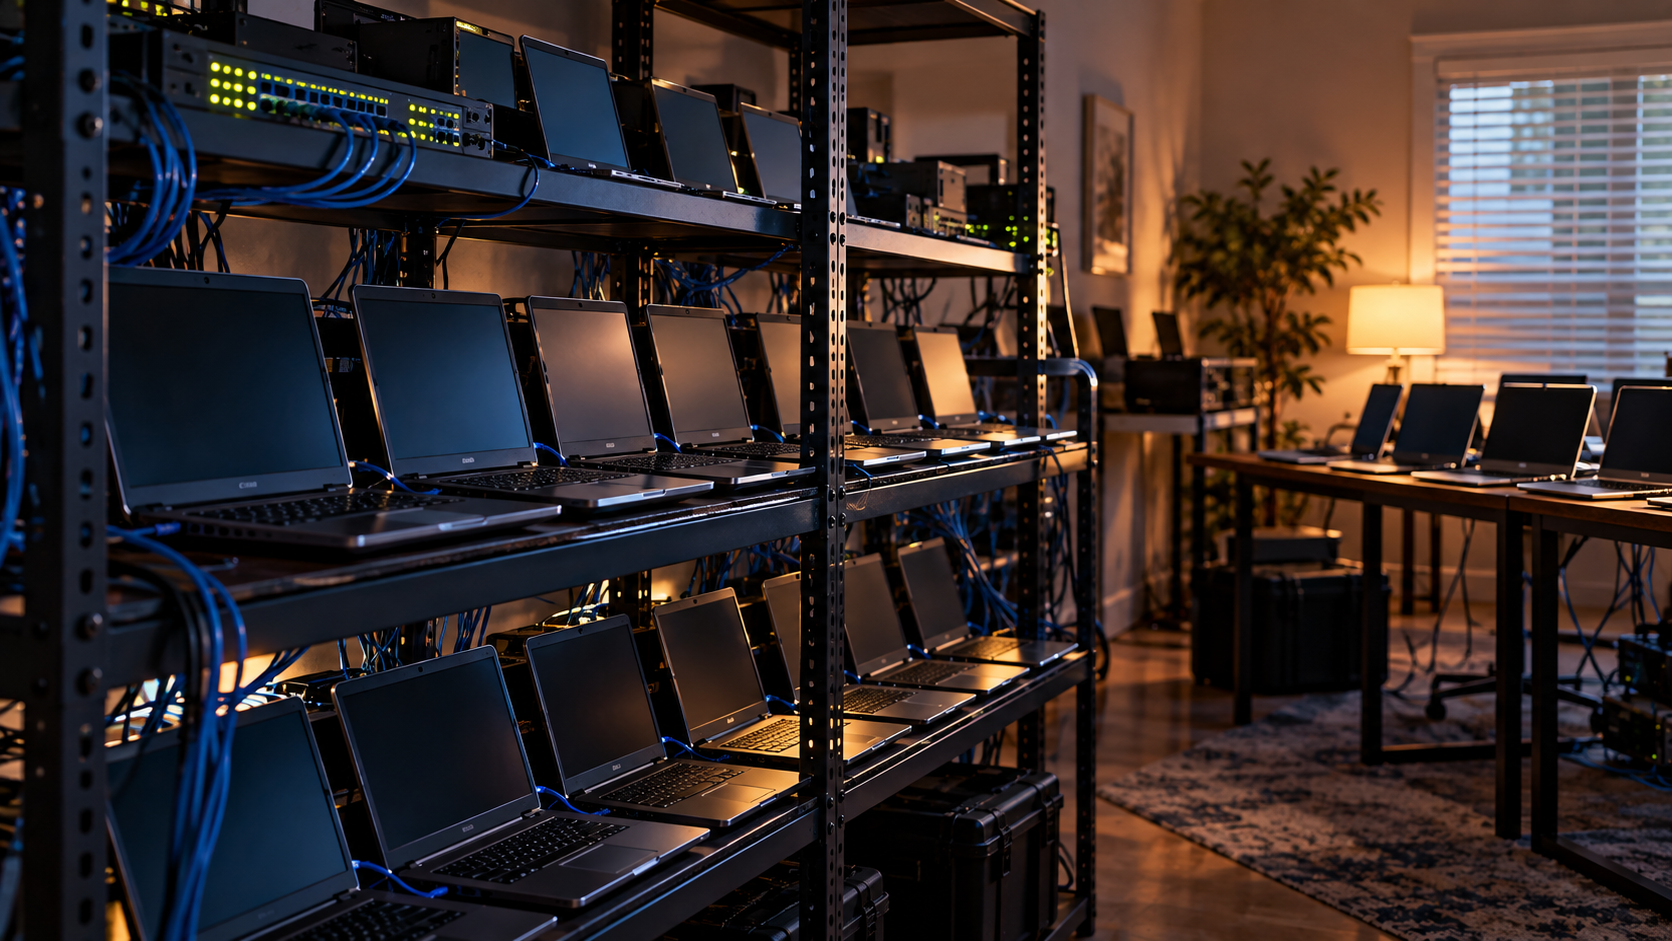
Le FBI a mené des perquisitions dans plus de 40 résidences texanes entre le 21 et le 25 septembre 2026, dans le cadre d’une opération nommée Lonestar Roundup . Les enquêteurs pensent que ces propriétés ont été utilisées pour dissimuler les véritables emplacements des travailleurs informatiques nord-coréens employés par des entreprises américaines sans méfiance.
Une ferme d’ordinateurs portables est un lieu où les ordinateurs fournis par l’entreprise sont conservés et utilisés à distance par des personnes ailleurs. Dans ce cas, les facilitateurs auraient reçu des ordinateurs portables professionnels à des adresses américaines, installé des logiciels d’accès à distance et permis aux travailleurs étrangers de s’y connecter, donnant l’impression que leur activité provenait des États-Unis.
Le ministère de la Justice a également annoncé l’arrestation de Michael James Bostelle, résident de Pennsylvanie, et de Juan Cecilio Peña Carrillo, originaire du Texas. Tous deux font face à des accusations de fraude électronique, blanchiment d’argent et vol d’identité en lien avec cette opération présumée.
Selon les procureurs, la conspiration plus large a affecté plus de 70 entreprises américaines entre 2019 et 2025, générant environ 3 millions de dollars de revenus d’emploi. Cet argent aurait été transféré à des entités contrôlées par la Corée du Nord, soutenant potentiellement les programmes d’armes sanctionnés du pays.
Les employeurs concernés opéraient dans des secteurs tels que la santé, les communications, la cybersécurité, le commerce de détail et la fabrication. Les enquêteurs affirment que les travailleurs utilisaient des identités volées ou fabriquées, des documents d’emploi trompeurs et des connexions internet destinées à dissimuler leur emplacement réel.
Cybersecurity company CrowdStrike a suivi l’activité sous le nom de Famous Chollima, également connu sous le nom de WageMole. Ses chercheurs ont identifié des techniques utilisées pour rediriger les ordinateurs portables fournis par l’employeur vers les facilitateurs, notamment des fausses déclarations de relocalisation, des arrangements d’expédition manipulés et des signalements frauduleux de matériel manquant.
Le FBI a averti que les agents nord-coréens adaptent leurs méthodes à mesure que les employeurs améliorent la vérification d’identité. Certains recrutent désormais des intermédiaires pour assister aux entretiens, effectuer des missions ou fournir l’accès à des comptes professionnels, tandis que d’autres sous-traitent des emplois à des pigistes.
Au-delà des pertes financières, ces arrangements peuvent exposer des réseaux d’entreprise et des informations confidentielles à des individus non autorisés. Les précédentes opérations de travailleurs informatiques nord-coréens ont également été impliquées en vol de données et en extorsion.
Les autorités exhortent les entreprises à renforcer les procédures d’embauche à distance, à vérifier l’identité des candidats et à enquêter sur les expéditions inhabituelles d’appareils ou les activités d’accès à distance. L’enquête est toujours en cours, et tous les prévenus sont présumés innocents jusqu’à preuve du contraire.