

Une cyberattaque visant des équipements de réfrigération gérés à distance a perturbé plus de 115 points de vente à travers l’Europe, laissant les supermarchés avec des congélateurs défectueux et des aliments avariés. Les attaquants auraient modifié les réglages de température et activé les fonctions de dégivrage, obligeant les magasins à retirer les produits qui ne pouvaient plus être vendus en toute sécurité.
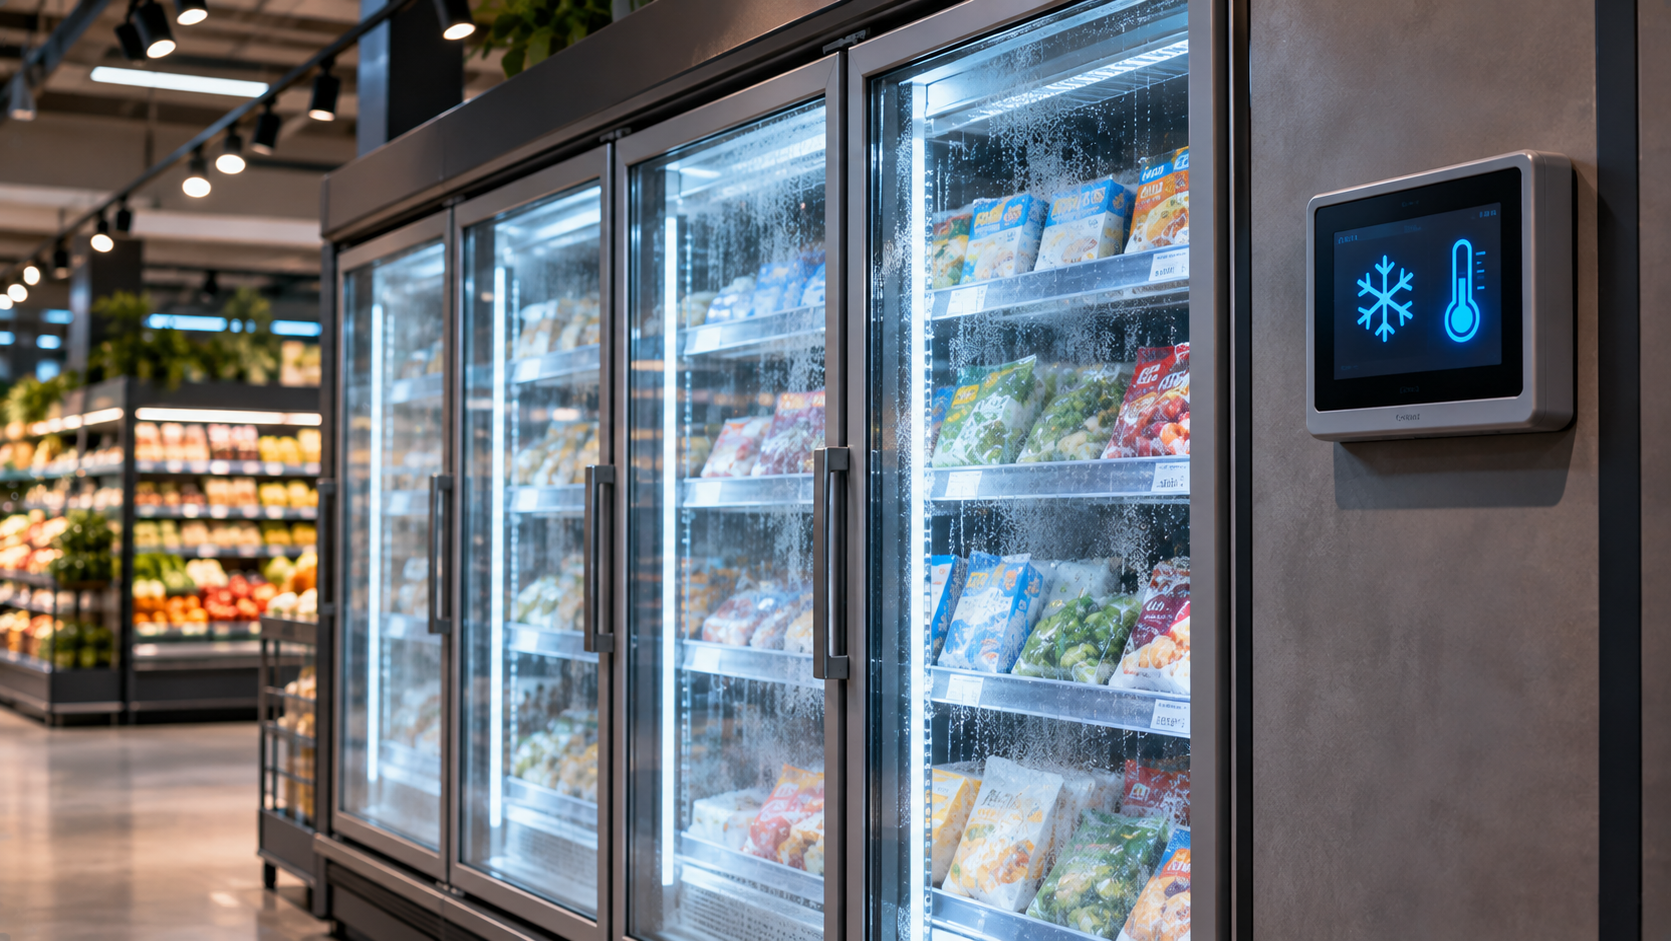
Les incidents ont été signalés le 2 novembre 2026, affectant des entreprises en Belgique, aux Pays-Bas, en Suède, au Luxembourg, en Irlande et en Estonie. Plusieurs grandes chaînes de supermarchés ont confirmé des perturbations, bien que les enquêteurs n’aient pas établi si ces incidents faisaient partie d’une campagne coordonnée ou d’attaques distinctes exploitant des faiblesses similaires.
Parmi les détaillants concernés, Ahold Delhaize a signalé des problèmes de réfrigération dans environ 40 points de vente en Belgique et au Luxembourg. Carrefour a confirmé des perturbations dans 15 magasins belges, tandis que Coop et ICA en Suède ont signalé sept et au moins quatre points de vente concernés, respectivement. SuperValu en Irlande a identifié des problèmes dans 13 magasins.
Les conséquences variaient selon les endroits. Certaines unités de réfrigération cessèrent complètement de fonctionner, tandis que d’autres continuèrent à fonctionner à des températures incorrectes. Coop rapporta qu’un système affecté commençait à générer de la chaleur au lieu de se refroidir.
Dans un supermarché ICA en Suède, un responsable a déclaré que les attaquants avaient augmenté à distance les réglages de réfrigération à 50°C (122°F). Le personnel n’a pas réussi à rétablir la bonne température, ce qui a entraîné l’élimination de produits surgelés.
Les détaillants belges ont également connu d’importantes perturbations. Selon des rapports locaux, certains gérants de magasins d’Ahold Delhaize ont reçu des avertissements concernant les problèmes vers 4 heures du matin. Des camions frigorifiques ont été amenés à certains endroits pour préserver les stocks pendant que les techniciens travaillaient sur les équipements affectés.
Le fournisseur de technologies de réfrigération Sabcobel a été identifié comme fournisseur de plusieurs entreprises concernées. Son directeur, Stephan Moelans, a déclaré que les attaquants avaient exploité la même vulnérabilité que lors d’incidents similaires en France en octobre. Les techniciens ont commencé à déconnecter les installations affectées pendant la nuit pour éviter toute nouvelle interférence.
Les attaques précédentes en France ont touché des centaines de supermarchés et auraient impliqué les contrôleurs de réfrigération Danfoss AK-SM/AK-SC et Copeland/Dixell XWEB. Les attaquants manipulaient l’équipement à distance, activant les cycles de dégivrage et augmentant la température de stockage.
Les derniers incidents ont ravivé l’attention sur les faiblesses de sécurité des systèmes de contrôle industriels connectés à Internet. De tels équipements permettent aux détaillants de surveiller et de gérer la réfrigération à distance, mais des interfaces de gestion exposées peuvent également offrir des opportunités d’accès non autorisés.
Malgré les perturbations, plusieurs détaillants ont déclaré que leurs magasins restaient ouverts. Carrefour a rapporté qu’aucun de ses hypermarchés n’avait été affecté, tandis que Coop a indiqué que la situation dans ses sept sites concernés avait été contenue.
Aucun groupe de hackers n’a publiquement revendiqué la responsabilité.