

ClosedQuorum est un programme malveillant Windows conçu pour voler des informations sensibles et donner aux attaquants un contrôle supplémentaire sur un ordinateur infecté. Ses cibles incluent les mots de passe stockés dans les navigateurs web, les identifiants de connexion et les données associées aux portefeuilles de cryptomonnaies.
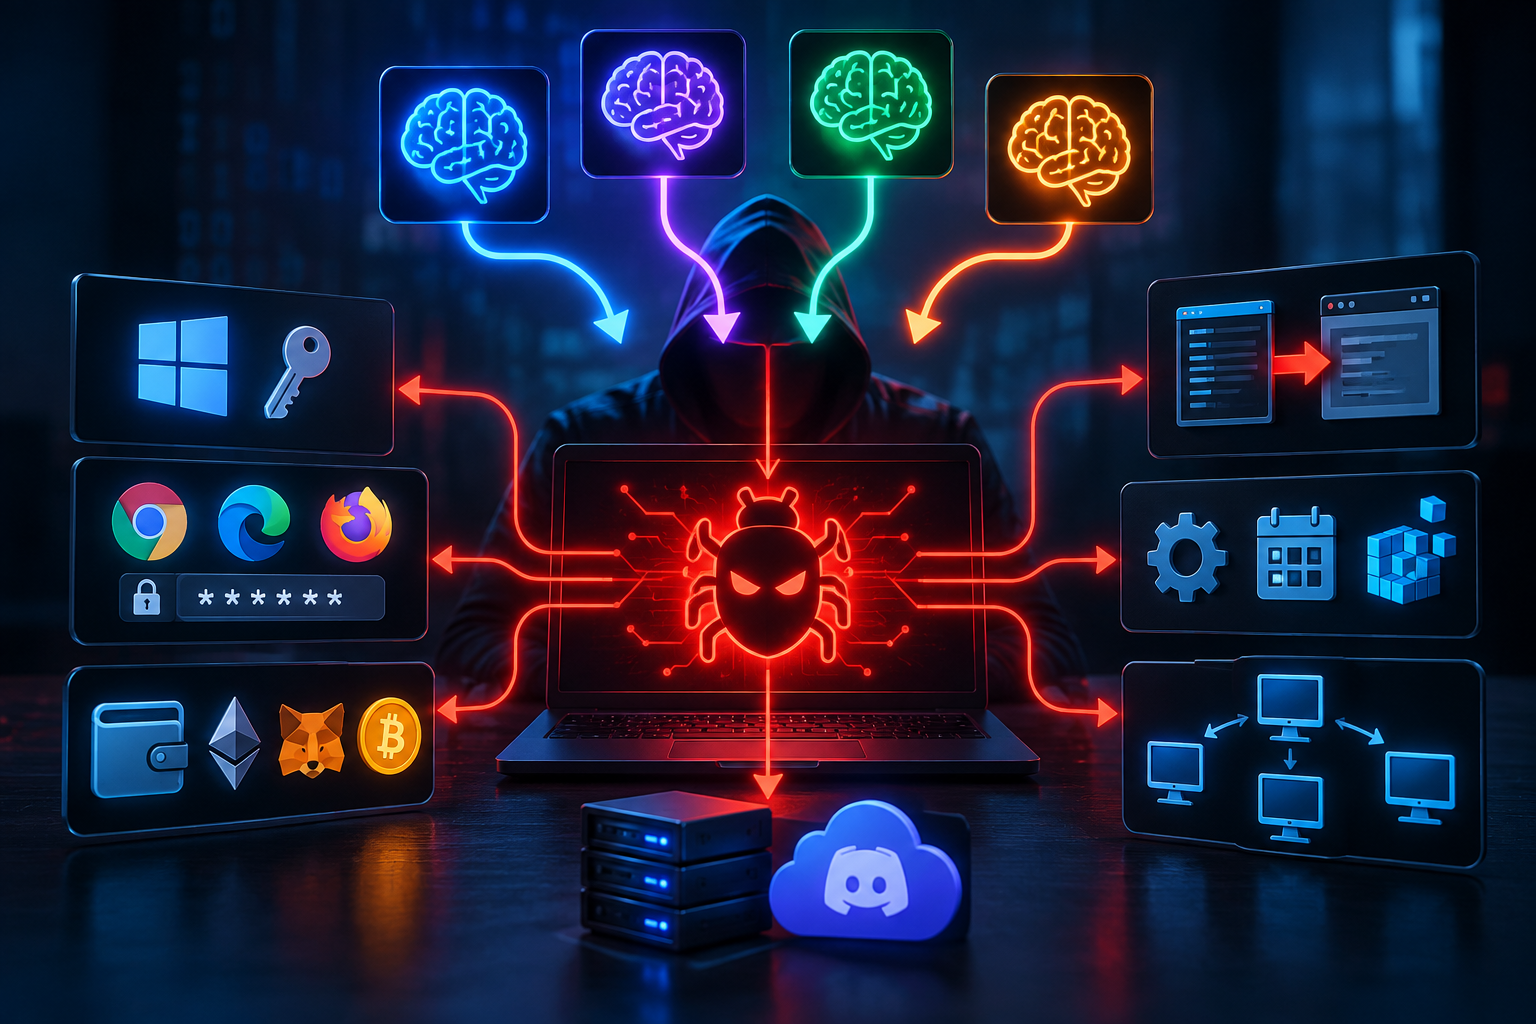
Ce qui rend ClosedQuorum l’insolite, c’est son utilisation de l’intelligence artificielle. Au lieu de se fier entièrement aux instructions envoyées par un attaquant, le malware peut contacter plusieurs services d’IA commerciaux et leur demander quelle action malveillante il doit effectuer ensuite.
ClosedQuorum peuvent communiquer avec DeepSeek, Qwen, Mistral et Google Gemini. Ces modèles d’IA disposent de quatre actions possibles parmi lesquelles choisir : voler des informations, injecter du code malveillant dans un autre processus, établir une persistance ou passer à un autre système du réseau local.
Le malware compare les réponses et suit l’option sélectionnée par le plus grand nombre de modèles. Si le résultat est à égalité, DeepSeek est utilisé pour prendre la décision finale. Les services d’IA ne créent donc pas de nouvelles attaques. Ils choisissent entre des actions déjà intégrées dans ClosedQuorum .
L’une de ces actions vise à voler des informations. ClosedQuorum peut extraire des identifiants de Windows et collecter les mots de passe et informations de session enregistrés depuis Chrome , Edge et Firefox . Il peut également cibler des données liées aux cryptomonnaies associées à des services et extensions tels que MetaMask, Exodus et Ethereum.
Une autre capacité permet ClosedQuorum de dissimuler son activité malveillante à l’intérieur d’autres processus en cours. Elle prend en charge des techniques appelées injection Early Bird de CPA et vidage de processus. En termes pratiques, ces méthodes permettent à un code malveillant d’être exécuté à partir de processus qui peuvent sembler légitimes.
ClosedQuorum peut également configurer Windows pour qu’il continue de fonctionner après le redémarrage de l’ordinateur. Il peut créer une entrée Register Run, ajouter une tâche planifiée et établir un abonnement à un événement WMI. L’utilisation de plusieurs méthodes de persistance peut rendre une infection plus difficile à éliminer complètement.
Le malware contient des fonctionnalités destinées à se propager à d’autres ordinateurs sur le même réseau. Cependant, cette fonctionnalité n’a pas fonctionné dans les échantillons analysés. Elle ne doit donc pas être considérée comme une capacité de fonctionnement confirmée de la version examinée.
ClosedQuorum Il prend également des mesures pour rendre son activité moins visible. Il peut interférer avec le suivi d’événements pour Windows, un mécanisme de journalisation Windows qui aide les outils de sécurité à observer l’activité. Le malware attend également cinq minutes avant d’agir pour la première fois et contacte ensuite les services d’IA à des intervalles aléatoires de cinq à quinze minutes.
Les informations volées à un ordinateur infecté sont chiffrées avant d’être envoyées aux attaquants. ClosedQuorum utilise le chiffrement AES-256-GCM, encode les données résultantes, les divise en plus petits morceaux, puis les envoie via un webhook Discord.
Dans l’ensemble, ClosedQuorum il combine plusieurs capacités normalement associées aux voleurs d’information et aux logiciels malveillants d’accès à distance. Il peut voler des identifiants et des informations liées aux cryptomonnaies, injecter du code dans d’autres processus, maintenir l’accès à un ordinateur infecté et utiliser des modèles d’IA externes pour déterminer quelle action malveillante intégrée effectuer ensuite.
Comment est-elle ClosedQuorum répartie et comment peut-on éviter les infections ?
Le modèle de distribution qui l’accompagne ClosedQuorum diffère de sa méthode réelle de livraison aux victimes. Des builds personnalisés peuvent être réalisés pour les opérateurs criminels, chaque binaire contenant des clés API IA spécifiques à chaque opérateur et une adresse webhook Discord. Cela donne à chaque build sa propre configuration et canal d’exfiltration.
Cependant, la méthode spécifique utilisée pour installer ClosedQuorum sur les ordinateurs des victimes n’a pas été confirmée à partir des échantillons analysés. Il n’existe actuellement pas suffisamment de preuves pour affirmer qu’une campagne de phishing, un installateur, un crack logiciel ou un site web malveillant en particulier est responsable de sa mise en œuvre.
Les pièces jointes de phishing, les faux téléchargements de logiciels, les publicités trompeuses, les programmes piratés, les failles d’activation et les services de téléchargement non officiels sont des moyens courants pour les malwares d’atteindre les systèmes Windows, mais ils doivent être considérés comme des voies potentielles plutôt que comme des méthodes de distribution confirmées ClosedQuorum .
Cette distinction est particulièrement importante car les échantillons examinés ClosedQuorum contenaient des identifiants provisoires. Au moment de l’analyse, aucun rapport confirmé n’avait non plus été fait état de ces échantillons déployés dans des attaques réelles.
Les utilisateurs peuvent réduire leur exposition aux logiciels malveillants en traitant avec prudence les pièces jointes et liens inattendus et en obtenant des programmes auprès de développeurs officiels ou de boutiques d’applications fiables. Les logiciels piratés, les outils d’activation, les générateurs de clés et les téléchargements provenant de sources tierces douteuses doivent être évités.
Windows et les applications installées doivent également être maintenus à jour, tandis que des logiciels de sécurité réputés peuvent aider à identifier des fichiers malveillants avant ou après l’exécution. Un exécutable inattendu ne doit pas être lancé simplement parce que son nom de fichier ou son icône suggère qu’il appartient à Windows ou à un autre produit fiable.