

L’arnaque par email Abuse Complaint Regarding Your Account est une tentative de phishing visant à voler les identifiants des comptes email. Elle utilise une plainte d’abus fabriquée pour convaincre les destinataires qu’ils doivent confirmer leur adresse e-mail afin de continuer à utiliser un service en ligne. L’email de phishing ne désigne pas une plainte légitime ni ne fournit de preuve que le compte du destinataire ait enfreint des règles.
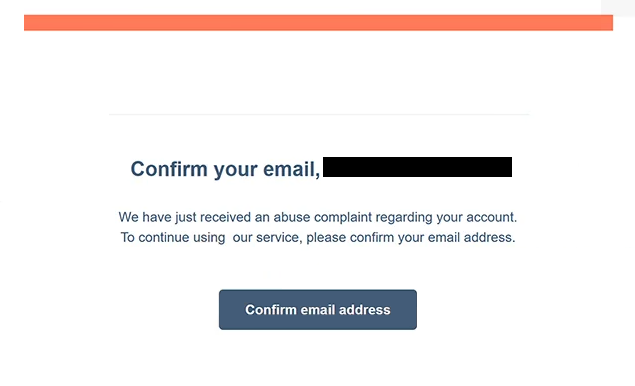
L’e-mail arrive avec l’objet « Confirmez votre adresse e-mail » et affirme qu’une plainte pour abus a récemment été déposée contre le compte du destinataire. Il demande ensuite au destinataire de vérifier son adresse e-mail pour conserver l’accès au service. L’avertissement est volontairement vague, car il n’identifie pas la violation présumée, la personne ayant déposé la plainte, ni le service supposément concerné.
Un bouton intitulé « Confirmer l’adresse e-mail » est fourni pour compléter la vérification supposée. Cliquer dessus ouvre une page de connexion Webmail contrefaite qui imite l’interface utilisée par cPanel. Le site demande une adresse e-mail et un mot de passe, donnant l’impression que la connexion est nécessaire pour résoudre la plainte.
La page de phishing est hébergée via Google Firebase Storage, un service d’hébergement cloud légitime qui peut être détourné pour distribuer du contenu trompeur. L’utilisation d’une plateforme d’hébergement reconnaissable ne rend pas la page fiable. Son but est de collecter les identifiants saisis par les visiteurs et de les rendre accessibles aux escrocs.
Si les attaquants obtiennent des identifiants de messagerie valides, ils peuvent tenter d’accéder à la boîte aux lettres de la victime sans autorisation. Un compte email compromis peut exposer des correspondances privées, des pièces jointes et d’autres informations sensibles. Les escrocs peuvent également se faire passer pour le propriétaire du compte afin d’envoyer des emails de phishing supplémentaires ou tenter de réinitialiser le mot de passe pour d’autres services en ligne associés à l’adresse compromise.
L’email de phishing comprend un pied de page de type entreprise contenant une adresse à Cambridge, Massachusetts. Cependant, le nom de l’entreprise est incomplet, n’apparaissant que comme « Inc. », et l’adresse n’établit aucun lien légitime avec le fournisseur de messagerie du destinataire. Ces informations semblent destinées à faire ressembler la notification à une correspondance commerciale ordinaire.
L’arnaque par email Abuse Complaint Regarding Your Account « » vise le vol d’identifiants plutôt que la distribution de logiciels malveillants. Rien n’indique que l’email de phishing identifié contienne une pièce jointe malveillante ou installe un logiciel. La plainte supposée pour abus n’est qu’un prétexte pour diriger les destinataires vers un formulaire de connexion contrefait.
L’email complet de phishing Abuse Complaint Regarding Your Account est ci-dessous :
Subject: Comfirm Your Email Address
Confirm your email, –
We have just received an abuse complaint regarding your account.
To continue using our service, please confirm your email address.[Confirm email address]
Inc.
25 Sims Street, 2nd Floor
Cambridge, MA 92141
Comment reconnaître les emails de phishing
L’un des signes d’alerte les plus évidents dans l’email de phishing Abuse Complaint Regarding Your Account est la faute d’orthographe dans son sujet. Le mot « Comfirm » est utilisé à la place de « Confirm », ce qui est inhabituel pour une notification officielle de compte. Bien que les fautes d’orthographe seules ne prouvent pas qu’un e-mail est malveillant, elles peuvent indiquer que la communication ne provient pas d’un fournisseur de services légitime.
L’e-mail ne mentionne pas non plus l’organisation supposément responsable du traitement de la plainte d’abus. Il fait référence à « notre service » sans expliquer quel service est impliqué ni fournir une identité d’entreprise reconnaissable. Ce manque de contexte est particulièrement suspect car l’avertissement concerne une violation présumée concernant le compte du destinataire.
Un autre indicateur est la demande de confirmation d’une adresse e-mail en se connectant via un bouton intégré. L’e-mail de phishing affirme qu’une vérification est nécessaire pour continuer à utiliser le service, mais la page liée demande à la fois une adresse e-mail et un mot de passe. Cette incohérence suggère que la procédure de vérification vise à obtenir les identifiants de connexion plutôt qu’à confirmer la propriété d’une adresse e-mail.
Le site de destination fournit une preuve supplémentaire de tromperie. Bien que la page de connexion ressemble à cPanel Webmail, elle est hébergée via Google Firebase Storage plutôt que par le véritable fournisseur de webmail du destinataire. Les sites de phishing copient souvent des interfaces de connexion familières lorsqu’ils opèrent depuis des domaines ou des plateformes d’hébergement non liés.
Les informations incomplètes de l’entreprise en bas de l’email constituent un autre signe d’alerte. Le pied de page inclut une adresse physique mais n’identifie l’expéditeur supposé que comme « Inc. » sans nom officiel de l’entreprise. Ces informations commerciales génériques peuvent être ajoutées aux emails de phishing pour donner une impression de légitimité sans établir qui les a envoyés.