

L’arnaque par Email Unable To Send email est une campagne de phishing qui se fait passer pour un système automatisé de livraison d’emails afin de voler les identifiants de connexion des comptes. Les emails de phishing affirment qu’un email sortant a été bloqué parce qu’il a été identifié comme spam. Les destinataires sont invités à effectuer une étape de vérification supplémentaire afin de publier soi-disant l’email non livré.
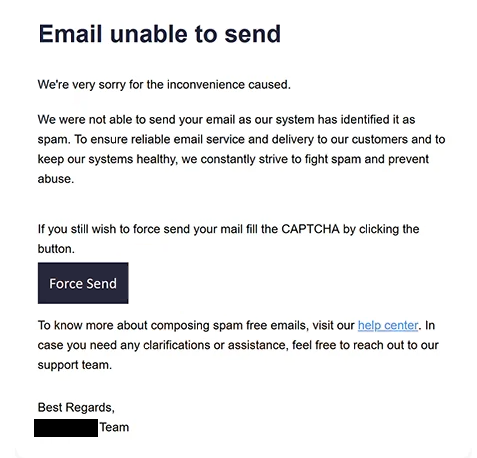
Les emails de phishing utilisent la ligne d’objet « Mail non livré retourné à l’expéditeur » et se présentent comme des notifications d’échec de livraison. Ils expliquent que le service de messagerie a automatiquement bloqué un email récemment envoyé afin de garantir une livraison fiable et d’éviter le spam. Cette explication vise à faire passer la notification pour une réponse de routine d’un fournisseur de messagerie.
Au lieu d’identifier une erreur de livraison spécifique ou de fournir des informations techniques sur l’email rejeté, les emails de phishing encouragent les destinataires à agir via un bouton intitulé « Forcer l’envoi ». On dit aux utilisateurs qu’ils doivent effectuer une vérification CAPTCHA pour envoyer l’email bloqué. Cela crée une raison apparemment légitime de détourner les destinataires de leur interface email habituelle.
Le bouton est associé à un site de phishing destiné à imiter une page de connexion d’un service de messagerie. Cependant, le site lié n’était plus opérationnel lors de l’examen, donc son apparence exacte et ses fonctionnalités n’ont pas pu être vérifiées. Le but supposé du site est d’obtenir les identifiants des comptes de messagerie en présentant un formulaire d’authentification contrefait.
Les sites de phishing de ce type peuvent imiter des fournisseurs de messagerie familiers et demander une adresse email et un mot de passe. Si les destinataires saisissent des identifiants valides, les attaquants pourraient accéder à leurs boîtes aux lettres, lire des correspondances privées et obtenir des informations sensibles stockées dans leurs e-mails. Les comptes compromis pourraient aussi être utilisés pour se faire passer pour leurs propriétaires ou envoyer des emails de phishing supplémentaires à des contacts existants.
L’accès à un compte e-mail peut également permettre aux escrocs de tenter de réinitialiser le mot de passe d’autres comptes liés à la même adresse. Cela pourrait entraîner des compromissions supplémentaires de comptes, en particulier lorsque l’email est utilisé comme méthode principale de récupération. Cependant, aucune preuve confirmée n’indique que ces conséquences se soient produites dans le cadre de cette campagne spécifique.
L’email complet de phishing Email Unable To Send est ci-dessous :
Subject: Undelivered Mail Returned to Sender.
Email unable to send
We’re very sorry for the inconvenience caused.
We were not able to send your email as our system has identified it as spam. To ensure reliable email service and delivery to our customers and to keep our systems healthy, we constantly strive to fight spam and prevent abuse.
If you still wish to force send your mail fill the CAPTCHA by clicking the button.
[Force Send]To know more about composing spam free emails, visit our help center. In case you need any clarifications or assistance, feel free to reach out to our support team.
Comment reconnaître les emails de phishing
Les emails de phishing déguisés en notifications d’échec de livraison peuvent être reconnus en examinant les actions qu’ils demandent. Des erreurs authentiques de livraison d’emails peuvent générer des notifications automatiques, mais des instructions inattendues pour visiter un site externe, remplir un CAPTCHA ou fournir des identifiants de connexion pour renvoyer un e-mail sont des signes d’alerte importants.
Une caractéristique de cette campagne est son affirmation selon laquelle un e-mail sortant a été bloqué pour avoir été classé comme spam. Les destinataires qui n’ont pas récemment envoyé un e-mail devraient être particulièrement méfiants à l’égard de ces notifications. Même lorsqu’un e-mail a été récemment envoyé, la notification doit être vérifiée par rapport au statut réel de livraison affiché par le fournisseur de messagerie.
Le bouton « Forcer l’envoi » est un autre indicateur important. Il suggère que le destinataire peut contourner une restriction liée au spam en effectuant un processus de vérification. Cette demande est inhabituelle car les notifications légitimes d’échec de livraison fournissent généralement des informations sur les raisons pour lesquelles un e-mail ne pourrait pas être livré, plutôt que de nécessiter une authentification via un site web inconnu.
La référence à la vérification CAPTCHA peut également rendre l’email de phishing plus crédible. Les défis CAPTCHA sont couramment associés à des sites web légitimes, mais leur présence ne prouve pas qu’un service est fiable. Dans cette campagne, l’exigence CAPTCHA est utilisée dans le processus supposé de publication d’un email bloqué.
Les destinataires doivent également examiner l’adresse de l’expéditeur et la destination des liens intégrés. Les emails de phishing peuvent utiliser des noms d’expéditeur ressemblant à des systèmes de messagerie automatisés tout en provenant de domaines non liés. De même, des boutons qui semblent mener à des outils de gestion des emails peuvent rediriger les utilisateurs vers des sites web qui n’ont aucun lien légitime avec leur fournisseur de messagerie.
Un autre signe d’alerte est l’absence d’informations spécifiques concernant l’email supposément rejeté. Les notifications authentiques d’échec de livraison incluent généralement des détails tels que le destinataire prévu, le statut de la livraison ou des informations d’erreur technique. Un avertissement générique qui vise principalement à encourager les utilisateurs à cliquer sur un bouton doit donc être traité avec prudence.
La combinaison d’une réclamation d’échec de livraison liée au spam, d’un bouton « Envoyer forcé » et d’une exigence inattendue de CAPTCHA distingue cette campagne de phishing. Les destinataires peuvent évaluer cet avertissement en vérifiant directement leurs emails envoyés et les notifications de livraison via leur service de messagerie habituel plutôt que de se fier aux instructions contenues dans l’email de phishing.