

L’email de phishing Incoming Mail Is Being Misrouted est une arnaque qui tente de voler les identifiants des comptes e-mail en se faisant passer pour un service de routage de messagerie. Il avertit les destinataires que leurs emails reçus sont bloqués en raison d’un prétendu problème de configuration de domaine. La notification encourage les utilisateurs à corriger le problème via un lien menant à un site de phishing.
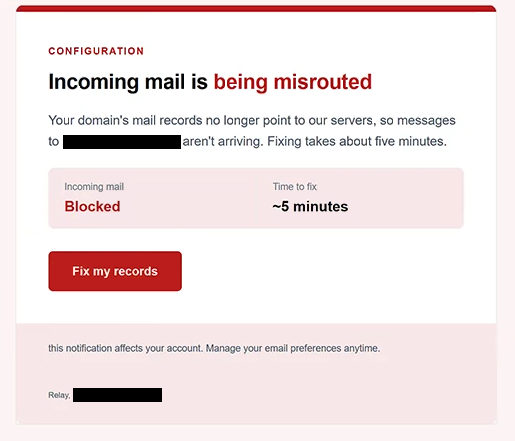
L’email utilise la ligne d’objet « Emails entrants ne parviennent pas à votre boîte de réception ». Il affirme que les enregistrements de messagerie du domaine du destinataire ne pointent plus vers les serveurs de l’entreprise, empêchant ainsi les emails entrants d’atteindre leur destination. Cependant, l’email ne fournit aucune preuve que les paramètres du domaine du destinataire ont changé ou que la livraison du courrier a été interrompue.
Pour faire paraître le problème supposé urgent, l’email affiche le statut « Courrier entrant : Bloqué » et indique que la résolution du problème prendra environ cinq minutes. Les destinataires sont encouragés à cliquer sur un bouton intitulé « Réparer mes dossiers ». Cela donne l’impression qu’un problème sérieux de livraison d’e-mail peut être résolu par une procédure administrative rapide.
Cliquer sur le bouton ouvre un site web de phishing. La page demande un nom d’utilisateur, une adresse e-mail et un mot de passe, tandis que le lien fournit automatiquement l’adresse e-mail du destinataire pour que le formulaire de connexion paraisse personnalisé. Malgré son apparence, le site web n’est pas associé au service de routage de courrier revendiqué.
Les identifiants saisis dans le formulaire de phishing sont destinés aux escrocs. Si les attaquants obtiennent des identifiants valides, ils peuvent tenter d’accéder à la boîte aux lettres de la victime, lire des correspondances privées et récupérer des pièces jointes sensibles. Ils peuvent également se faire passer pour le propriétaire du compte, distribuer d’autres e-mails de phishing ou tenter de réinitialiser les mots de passe pour des services en ligne connectés.
L’email complet de phishing Incoming Mail Is Being Misrouted est ci-dessous :
Subject: Incoming Emails Not Reaching Your Inbox
Configuration
Incoming mail is being misrouted
Your domain’s mail records no longer point to our servers, so messages to – aren’t arriving. Fixing takes about five minutes.
Incoming mail: Blocked
Time to fix: ~5 minutes[Fix my records]
this notification affects your account. Manage your email preferences anytime.
Relay, –
Comment reconnaître les emails de phishing
Le « Incoming Mail Is Being Misrouted » email de phishing utilise une explication technique pour rendre son avertissement crédible. Les références aux enregistrements de messagerie de domaine et aux configurations de serveurs peuvent sembler convaincantes, en particulier pour les destinataires peu familiers avec l’infrastructure de messagerie. Cependant, l’email ne fournit pas de détails de configuration spécifiques ni de preuve que le courrier entrant est réellement bloqué.
Un autre signe d’alerte est la solution simplifiée proposée pour le problème supposé. L’email affirme que la livraison du courrier s’est arrêtée mais suggère que cliquer sur « Corriger mes dossiers » résoudra le problème en environ cinq minutes. Cette combinaison d’un avertissement technique sérieux et d’une solution immédiate vise à encourager les destinataires à suivre le lien sans remettre en question la notification.
Le site web derrière le bouton est particulièrement suspect. Plutôt que de diriger les destinataires vers un portail d’administration de courrier reconnaissable, il ouvre une page hébergée sur un domaine non lié. Le site demande les identifiants de connexion des e-mails même si la notification originale concerne les enregistrements de messagerie du domaine, créant un décalage entre le problème présumé et l’action demandée.
L’adresse email automatiquement remplie peut également donner l’impression que la page de phishing est fiable. Les destinataires peuvent supposer que le site reconnaît leurs comptes car leurs adresses sont déjà affichées. Cependant, les escrocs peuvent inclure des adresses e-mail dans les URL pour personnaliser les formulaires de phishing sans avoir un accès légitime aux comptes.
L’identité revendiquée de l’expéditeur mérite également un examen. Les escrocs peuvent se faire passer pour les prestataires de services en copiant leurs noms et en présentant leurs e-mails comme des alertes techniques automatisées.
L’email inclut également un en-tête de configuration et une note sur la gestion des préférences email. Ces détails ressemblent à des communications administratives ordinaires, mais ne vérifient pas l’identité de l’expéditeur. L’absence d’informations spécifiques sur le domaine rend le problème de livraison revendiqué particulièrement difficile à confirmer.