

L’email de phishing Mail System Update Required est une arnaque de vol d’identifiants déguisée en notification automatisée d’un fournisseur de services de messagerie. Il affirme faussement que les paramètres de la boîte aux lettres du destinataire sont obsolètes et doivent être mis à jour immédiatement.
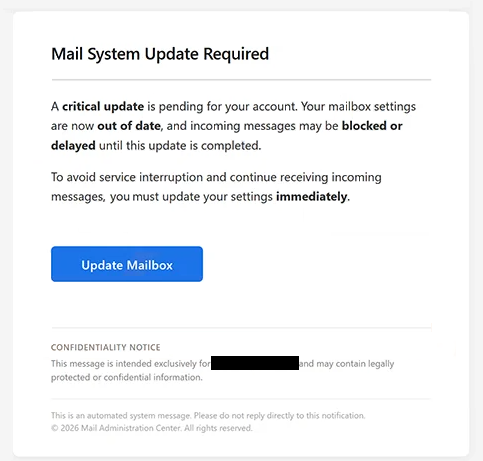
L’email utilise pour objet « Avis important du système : Mettre à jour votre boîte aux lettres ». Il avertit les destinataires qu’une mise à jour critique est en attente pour leur compte et suggère que les emails entrants pourraient être bloqués ou retardés jusqu’à ce que le problème supposé soit résolu.
Pour éviter toute interruption de service, les destinataires sont invités à sélectionner le bouton « Mettre à jour la boîte aux lettres ». L’e-mail présente cette étape comme nécessaire pour mettre à jour les paramètres de la boîte aux lettres et continuer à recevoir les courriels entrants.
L’avertissement est fabriqué. Cliquer sur « Mettre à jour la boîte aux lettres » mène à une page de phishing plutôt qu’à une véritable page de paramètres de boîte aux lettres. Le site frauduleux est hébergé sur une plateforme de stockage cloud légitime, ce qui peut rendre le lien moins suspect au premier abord.
Dans le cas analysé, la page de phishing imitait l’interface de connexion de Gmail. Elle affichait un formulaire de connexion sous la marque Google et demandait aux visiteurs de fournir leur adresse e-mail et leur mot de passe. La page affirmait que ces identifiants étaient nécessaires pour « accéder aux paramètres sécurisés ».
Entrer les identifiants ne met pas à jour la boîte aux lettres ni ne résout un problème de livraison de courrier. Les informations soumises sont plutôt envoyées aux escrocs qui gèrent la page de phishing.
L’email est signé comme provenant du « Centre d’administration du courrier », mais ce nom ne représente pas une véritable organisation derrière la notification. La supposée mise à jour de la boîte aux lettres, les paramètres obsolètes et la possible interruption des courriels entrants font tous partie de la tromperie.
Toute personne ayant saisi des identifiants sur la fausse page doit changer rapidement le mot de passe affecté de l’e-mail. Les mots de passe doivent également être modifiés sur d’autres comptes où les mêmes identifiants ont été réutilisés.
L’email complet de phishing Mail System Update Required est ci-dessous :
Subject: Important System Notice: Update Your Mailbox
Mail System Update Required
A critical update is pending for your account. Your mailbox settings are now out of date, and incoming messages may be blocked or delayed until this update is completed.
To avoid service interruption and continue receiving incoming messages, you must update your settings immediately.
[Update Mailbox]CONFIDENTIALITY NOTICE
This message is intended exclusively for – and may contain legally protected or confidential information.
This is an automated system message. Please do not reply directly to this notification.
© 2026 Mail Administration Center. All rights reserved.
Comment reconnaître les emails de phishing
L’email de phishing repose Mail System Update Required fortement sur l’urgence. Il indique aux destinataires que les paramètres de leur boîte aux lettres sont déjà obsolètes et qu’une mise à jour doit être effectuée immédiatement pour éviter les problèmes d’emails entrants.
L’explication vague du supposé problème technique est une autre raison de prudence. L’e-mail affirme que les emails pourraient être bloqués ou retardés, mais ne fournit pas de véritable processus de gestion de compte pour résoudre le problème. Au lieu de cela, il dirige les destinataires vers un bouton intégré « Mettre à jour la boîte aux lettres ».
Là où ce bouton mène est particulièrement important. Une page de phishing n’a pas nécessairement besoin d’être hébergée sur un site manifestement suspect. Dans ce cas, les escrocs ont utilisé une plateforme de stockage cloud légitime pour héberger la page frauduleuse. La réputation du service d’hébergement ne prouve donc pas que la page elle-même est fiable.
La demande de connexion fournit un autre indice. Après avoir suivi un e-mail concernant les paramètres de la boîte aux lettres, les visiteurs voient une page de type Gmail demandant une adresse e-mail et un mot de passe pour soi-disant « accéder aux paramètres sécurisés ». Le branding Google familier ne prouve pas que la page est exploitée par Google ou par le fournisseur de messagerie du destinataire.
Les destinataires doivent examiner l’adresse réelle d’une page de connexion avant d’entrer leurs identifiants. Le domaine est plus informatif que les logos, les couleurs ou les formulaires de connexion familiers, qui peuvent tous être copiés à des fins de phishing.
Les problèmes imprévus de boîte aux lettres peuvent également être vérifiés sans sélectionner des boutons dans un e-mail. Les destinataires peuvent accéder à leur service de messagerie via son application officielle ou son site web et consulter les paramètres du compte sur place. Cela empêche qu’un e-mail non sollicité ne détermine où le mot de passe de l’utilisateur est saisi.