

L’email de phishing est Norton – Your subscription has ended une arnaque qui se fait passer pour Norton, une société légitime de cybersécurité, pour tromper les destinataires afin qu’ils révèlent leurs identifiants de compte email. Il affirme que l’abonnement antivirus du destinataire a expiré et avertit que son appareil est vulnérable à de graves menaces de sécurité. L’avis d’expiration supposé est conçu pour créer la peur et encourager les destinataires à suivre un lien de renouvellement trompeur.
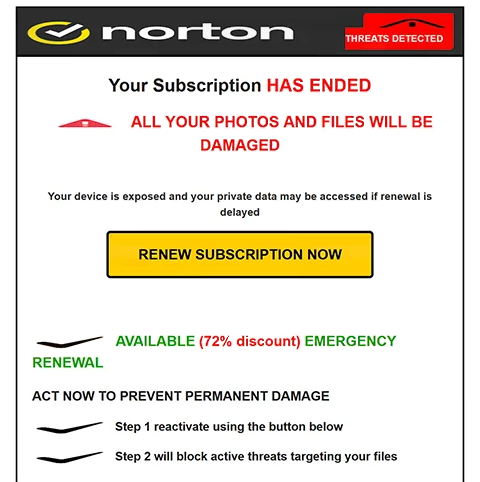
L’email de phishing utilise l’objet « AVERTISSEMENT COMPTE – Protégez vos informations de connexion » et présente des affirmations alarmantes concernant l’appareil du destinataire. Il suggère que des menaces ont été détectées et que des fichiers personnels, y compris des photographies et documents, pourraient être endommagés de façon permanente. Cependant, l’e-mail ne fournit aucune preuve qu’un scan de sécurité a eu lieu ni que l’ordinateur du destinataire soit infecté.
Pour rendre l’avertissement plus convaincant, l’email de phishing propose un renouvellement d’abonnement d’urgence avec une supposée réduction de 72 %. Les destinataires sont encouragés à cliquer sur un bouton intitulé « RENOUVELER L’ABONNEMENT MAINTENANT » pour restaurer leur protection antivirus. Une autre version observée inclut un compte à rebours de cinq minutes, augmentant la pression pour agir immédiatement.
Malgré les affirmations concernant la protection Norton, le bouton de renouvellement conduit à une page de connexion cPanel Webmail contrefaite hébergée sur un site web sans rapport. La page demande l’adresse e-mail et le mot de passe du visiteur plutôt que de fournir un processus légitime de renouvellement d’abonnement antivirus. Cela révèle que le véritable but de l’arnaque est d’obtenir les identifiants des comptes de messagerie.
Les informations fournies via le formulaire de connexion contrefaite peuvent être capturées par les escrocs. Si les identifiants sont valides, les attaquants peuvent tenter d’accéder à la boîte aux lettres de la victime, lire des correspondances privées et obtenir des pièces jointes sensibles. Ils peuvent également se faire passer pour le propriétaire du compte ou tenter de compromettre d’autres services associés à la même adresse e-mail.
D’autres arnaques se faisant passer pour Norton peuvent diriger les utilisateurs vers de fausses pages de paiement ou des sites d’abonnement légitimes via des liens d’affiliation. Cependant, le « Norton – Your subscription has ended » e-mail de phishing identifié cible principalement les identifiants via une page d’authentification par webmail trompeuse.
L’avertissement n’établit pas que l’abonnement Norton du destinataire a expiré ni que des malwares ont été détectés sur leur appareil. Norton est usurpé d’identité et n’a aucune implication identifiée dans la campagne de phishing.
L’email complet de phishing Norton – Your subscription has ended est ci-dessous :
Subject: ACCOUNT WARNING – Protect Your Login Details
Norton
THREATS DETECTED
Your Subscription HAS ENDED
ALL YOUR PHOTOS AND FILES WILL BE DAMAGEDYour device is exposed and your private data may be accessed if renewal is delayed
[RENEW SUBSCRIPTION NOW]
AVAILABLE (72% discount) EMERGENCY RENEWAL
ACT NOW TO PREVENT PERMANENT DAMAGEStep 1 reactivate using the button below
Step 2 will block active threats targeting your files
SYSTEM AT CRITICAL RISK ACTION REQUIRED
Comment reconnaître les emails de phishing
L’email de phishing contient Norton – Your subscription has ended plusieurs signes d’alerte, à commencer par ses affirmations exagérées sur la sécurité des appareils du destinataire. Il avertit que les fichiers et photographies pourraient être endommagés de façon permanente, mais n’identifie aucun malware spécifique ni ne fournit de preuve d’un véritable incident de sécurité. De telles déclarations alarmantes sont couramment utilisées pour faire pression sur les destinataires afin qu’ils agissent immédiatement.
Une autre caractéristique suspecte est la supposée remise de 72 % pour le renouvellement d’urgence. L’e-mail combine la crainte de perdre la protection antivirus avec une offre promotionnelle exceptionnellement importante, encourageant les destinataires à renouveler rapidement. Le compte à rebours de cinq minutes affiché dans une autre version renforce cette urgence et décourage un examen attentif de la demande.
L’objet « AVERTISSEMENT DE COMPTE – Protégez vos identifiants » mérite également d’être examiné. Bien qu’il suggère un problème de sécurité du compte, le corps de l’email se concentre sur un abonnement antivirus expiré et des menaces présumées à des fichiers personnels. Cette combinaison d’avertissements peut indiquer une tentative d’attirer l’attention plutôt que de communiquer un problème spécifique du compte.
Le bouton « RENOUVELER L’ABONNEMENT MAINTENANT » est particulièrement révélateur. Au lieu de diriger les destinataires vers le service légitime de gestion d’abonnement de Norton, il ouvre un site web affichant un formulaire de connexion cPanel Webmail. Un processus de renouvellement antivirus ne devrait pas obliger les utilisateurs à saisir des identifiants pour un compte email sans rapport.
La page de connexion contrefaite peut sembler convaincante car elle imite une interface d’authentification webmail familière. Cependant, une image de marque reconnaissable et des champs de mot de passe standards ne prouvent pas qu’un site web est légitime. Le décalage entre le renouvellement d’abonnement Norton revendiqué et les identifiants e-mail demandés est un fort indicateur de phishing.
L’adresse e-mail de l’expéditeur est un autre détail important. Même lorsqu’un e-mail de phishing affiche le nom de Norton ou utilise un branding lié à la sécurité, l’adresse complète de l’expéditeur peut révéler qu’il provient d’un domaine sans lien. Les logos d’entreprise, la mise en forme promotionnelle et les avis de droits d’auteur peuvent être copiés et ne doivent pas être considérés comme une preuve d’authenticité.