

L’e-mail de phishing « Truist – We’ve Detected Suspicious Activity » est une arnaque qui se fait passer pour Truist Bank afin d’obtenir des identifiants bancaires en ligne. Il affirme qu’une activité suspecte a été détectée sur le compte du destinataire et que l’accès a été temporairement restreint par mesure de sécurité. L’avertissement vise à convaincre les destinataires de visiter un site bancaire contrefait et d’entrer leurs identifiants.
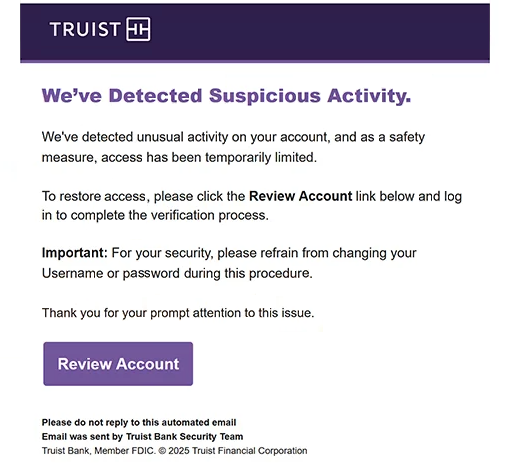
L’email de phishing utilise l’objet « Avis de sécurité important concernant votre compte bancaire en ligne » et se présente comme une notification de l’équipe de sécurité de Truist Bank. Il indique qu’une activité inhabituelle a déclenché des mesures de protection et demande au destinataire de vérifier son identité pour rétablir l’accès normal au compte. Cependant, il n’explique pas quelle activité a été détectée ni ne fournit de détails pertinents sur l’incident de sécurité présumé.
Pour compléter la vérification supposée, les destinataires sont encouragés à cliquer sur un lien intitulé « Examiner le compte ». Le lien les dirige vers un site de phishing conçu pour imiter le portail bancaire en ligne de Truist. Bien que le site ne soit plus accessible lors de l’examen, son objectif initial était de collecter les noms d’utilisateur et mots de passe bancaires des visiteurs qui pensaient se connecter à leurs comptes légitimes.
Une caractéristique distinctive de l’email Truist – We’ve Detected Suspicious Activity de phishing est son instruction de ne pas changer les noms d’utilisateur ou mots de passe existants lors du processus de vérification. Cette demande est particulièrement suspecte car elle décourage les destinataires de modifier les identifiants que les escrocs pourraient tenter de voler. Garder les identifiants inchangés pourrait offrir aux attaquants des opportunités supplémentaires de les utiliser.
Si des identifiants bancaires valides sont obtenus, les escrocs peuvent tenter d’accéder au compte de la victime, consulter des informations financières ou initier des transactions non autorisées. Ils peuvent également tenter de modifier les paramètres du compte ou d’interférer avec l’accès du titulaire légitime. Les conséquences potentielles dépendent des informations volées et des mesures de sécurité protégeant le compte.
L’email complet de phishing Truist – We’ve Detected Suspicious Activity est ci-dessous :
Subject: Important Security Notice Regarding Your Online Banking Account
Truist
We’ve Detected Suspicious Activity.
We’ve detected unusual activity on your account, and as a safety measure, access has been temporarily limited.To restore access, please click the Review Account link below and log in to complete the verification process.
Important: For your security, please refrain from changing your Username or password during this procedure.
Thank you for your prompt attention to this issue.
[Review Account]Please do not reply to this automated email
Email was sent by Truist Bank Security Team
Truist Bank, Member FDIC. © 2025 Truist Financial Corporation
Comment reconnaître les emails de phishing
L’email de phishing utilise Truist – We’ve Detected Suspicious Activity un avertissement de sécurité pour créer de l’urgence et encourager les destinataires à agir sans vérifier la réclamation. Il indique qu’une activité inhabituelle a été détectée et que le compte a été restreint, mais il n’identifie pas la transaction suspecte, la tentative de connexion ou tout autre événement supposément responsable de la restriction.
Un autre signe d’alerte est la demande de vérification des informations de compte via un lien intégré. Bien que les banques légitimes puissent informer les clients d’une activité suspecte, un e-mail inattendu demandant aux utilisateurs d’entrer leurs identifiants bancaires sur un site web lié doit être traité avec prudence. La destination peut imiter la page de connexion officielle de la banque tout en opérant sur un domaine non lié.
L’instruction de ne pas changer les noms d’utilisateur ou les mots de passe est particulièrement révélatrice. Il est rare qu’une notification de sécurité de compte décourage les changements d’identifiants tout en avertissant d’un possible accès non autorisé. Dans cette campagne, la requête apparaît en parallèle de la procédure de vérification supposée, ce qui en fait un indicateur distinctif de la tentative de phishing.
L’identité de l’expéditeur mérite également une attention particulière. L’email de phishing prétend provenir de l’équipe de sécurité de Truist Bank et inclut une terminologie bancaire formelle, une notification automatique et des informations de l’entreprise. Ces informations peuvent être copiées dans des emails de phishing et ne prouvent pas que la communication provient réellement de Truist.
La formulation de l’email donne un autre indice. Elle met l’accent sur les restrictions de compte et la nécessité de rétablir l’accès, mais offre peu d’informations sur l’incident de sécurité présumé. Cette approche exerce une pression tout en orientant le destinataire vers l’action que les escrocs souhaitent qu’il prenne.