

L’email de phishing est Verification of Access Renewal une arnaque qui se fait passer pour un support informatique pour voler les mots de passe des comptes e-mail. Il affirme que le mot de passe du destinataire a expiré et qu’il a été déconnecté de son compte. L’email de phishing présente une procédure de vérification comme seul moyen de rétablir l’accès tout en continuant d’utiliser le mot de passe existant.
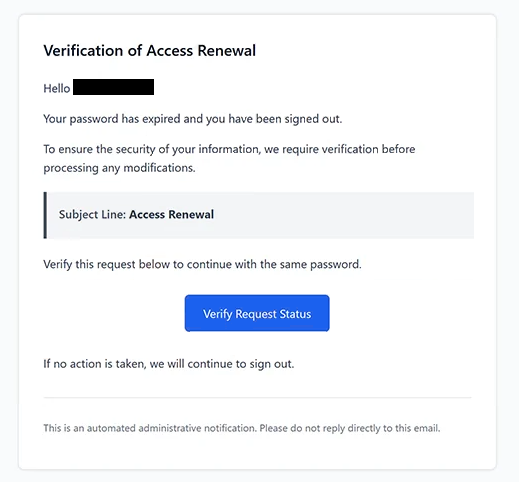
L’e-mail utilise l’objet « Renouvellement d’accès » et affiche l’intitulé « Verification of Access Renewal . » Il informe les destinataires que leurs mots de passe ne sont plus valides et qu’une vérification d’identité est nécessaire avant que toute modification de compte puisse être traitée. Cependant, la notification n’identifie pas de fournisseur de messagerie spécifique ni n’explique pourquoi le mot de passe aurait prétendument expiré.
Les destinataires sont invités à cliquer sur un bouton intitulé « Vérifier le statut de la demande ». L’e-mail suggère qu’en complétant cette étape, ils pourront continuer à utiliser leur mot de passe actuel. Il avertit également qu’ils continueront à être déconnectés s’ils ne terminent pas la vérification, ce qui crée une pression pour suivre les instructions.
Le bouton mène à un site de phishing hébergé sur shanghaijundu.com, un domaine sans lien avec le service de messagerie du destinataire. Le site affiche l’intitulé « Continuer avec votre email » et propose un formulaire de connexion avec l’adresse e-mail du destinataire déjà saisie. Les visiteurs sont ensuite invités à fournir leurs mots de passe.
L’adresse email préremplie vise à donner l’impression que la page d’authentification est personnalisée et fiable. Les destinataires peuvent supposer que le site reconnaît leurs comptes car leurs adresses sont déjà affichées. Cependant, ces informations peuvent être incluses dans un lien de phishing ou obtenues par des escrocs avant l’envoi de l’email.
Les mots de passe soumis via le faux formulaire sont collectés par les attaquants. Si les identifiants sont valides, les escrocs peuvent tenter d’accéder aux boîtes aux lettres affectées, lire des correspondances privées et obtenir des informations sensibles à partir d’emails ou de pièces jointes stockées. Ils peuvent également se faire passer pour des propriétaires de comptes afin d’envoyer des courriels de phishing supplémentaires.
Des comptes email compromis peuvent exposer d’autres services en ligne à un accès non autorisé. Les attaquants peuvent tenter de réinitialiser les mots de passe des comptes liés à l’adresse e-mail affectée, ce qui pourrait permettre d’accéder à des informations personnelles ou professionnelles supplémentaires. L’ampleur des dommages dépend des paramètres de sécurité du compte et de la capacité d’utilisation réussie des identifiants volés.
L’e-mail de phishing « Verification of Access Renewal » ne prouve pas que le mot de passe du destinataire a expiré ou que son compte a été déconnecté. Son but est d’obtenir des identifiants de connexion via une fausse page d’authentification plutôt que de mener un processus légitime de renouvellement de mot de passe.
L’email complet de phishing Verification of Access Renewal est ci-dessous :
Subject: Access Renewal
Verification of Access Renewal
Hello -,
Your password has expired and you have been signed out.
To ensure the security of your information, we require verification before processing any modifications.
Subject Line: Access RenewalVerify this request below to continue with the same password.
[Verify Request Status]If no action is taken, we will continue to sign out.
This is an automated administrative notification. Please do not reply directly to this email.
Comment reconnaître les emails de phishing
L’email de phishing « Verification of Access Renewal » contient plusieurs signes d’alerte, à commencer par son avis d’expiration inattendu du mot de passe. Il affirme que le destinataire a été déconnecté mais ne fournit aucune information spécifique au compte ni aucune explication sur l’expiration supposée. La notification ne permet pas non plus d’identifier l’organisation responsable de la gestion du compte.
Un autre détail suspect est l’instruction de vérifier un mot de passe expiré tout en continuant à utiliser les mêmes identifiants. L’e-mail affirme que le mot de passe a expiré mais suggère que la vérification permettra au destinataire de continuer à l’utiliser. Cette incohérence soulève des questions sur la légitimité de la procédure supposée de renouvellement de compte.
Le bouton « Vérifier le statut de la demande » est particulièrement important car il dirige les destinataires vers un site web non lié à leur fournisseur de messagerie. Bien que le bouton semble offrir une fonction administrative courante, sa destination demande le mot de passe existant du destinataire. Ce décalage entre la procédure de vérification revendiquée et le site web réel est caractéristique des emails de phishing visant à voler des identifiants.
La fausse page de connexion peut aussi sembler convaincante car elle affiche automatiquement l’adresse e-mail du destinataire. Cependant, une adresse préremplie ne prouve pas que le site appartient à un fournisseur de services légitime. Les sites de phishing peuvent utiliser des informations déjà connues des escrocs pour faire paraître les formulaires d’authentification personnalisés.
La formulation de l’e-mail fournit un autre indice. Il utilise des expressions administratives telles que « Verification of Access Renewal » et fait référence aux exigences de sécurité sans identifier un service informatique spécifique ni expliquer le problème du compte. Une telle terminologie peut rendre un e-mail officiel tout en fournissant peu d’informations vérifiables.
L’avertissement concernant la poursuite des déconnexions crée également une urgence. Les destinataires sont encouragés à croire que leurs comptes resteront inaccessibles à moins qu’ils ne finalisent la vérification. Cette pression peut faire paraître le bouton intégré plus important que de vérifier si la revendication d’expiration du mot de passe est authentique.
Enfin, l’email inclut une notification administrative automatisée et demande aux destinataires de ne pas répondre. Bien que ces éléments soient courants dans les emails générés par le système légitime, ils peuvent également être reproduits lors de tentatives de phishing.