

L’email de phishing est Webmail: We detected a suspicious login une arnaque de vol d’identifiants déguisée en alerte de sécurité webmail. Il affirme qu’un nouvel appareil a récemment accédé au compte email du destinataire et l’encourage à vérifier la connexion supposée s’ils ne la reconnaissent pas.
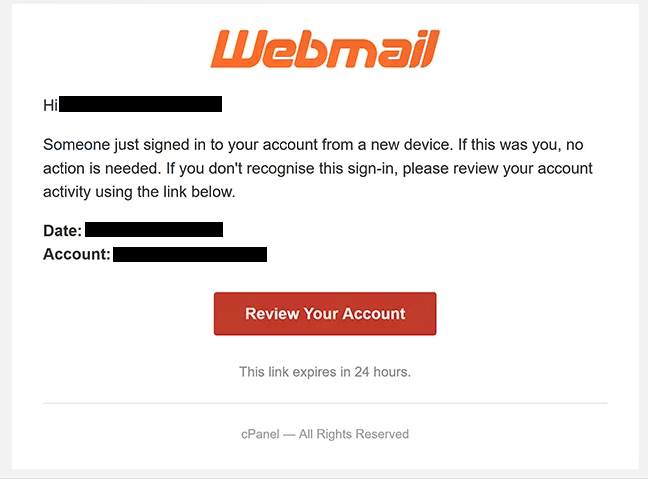
L’e-mail est conçu pour susciter l’inquiétude que quelqu’un ait pu accéder sans autorisation à la boîte aux lettres du destinataire. Il fournit des détails sur la connexion supposée et informe les destinataires qu’aucune action n’est requise s’ils reconnaissent l’activité. Ceux qui ne le font pas sont encouragés à enquêter.
Pour examiner l’événement de sécurité présumé, les destinataires sont invités à sélectionner le bouton « Examiner votre compte ». L’e-mail avertit également que le lien fourni expirera dans les 24 heures, ce qui ajoute de l’urgence à la demande.
Le bouton « Examiner votre compte » n’ouvre pas de page de gestion de compte webmail légitime. Il dirige les destinataires vers un site de phishing hébergé sur un domaine non lié. Le site imite une page de connexion cPanel Webmail et utilise une image de marque familière pour rendre le processus de connexion légitime.
La fausse page demande aux visiteurs d’entrer leur adresse e-mail et leur mot de passe. Toutes les identifiantes soumises via ce formulaire sont exposées aux escrocs plutôt que d’être utilisées pour vérifier la connexion suspecte présumée.
Les identifiants de webmail volés peuvent donner aux escrocs un accès non autorisé à la boîte aux lettres affectée et aux informations qu’elle contient. Un compte e-mail peut également être connecté à d’autres services en ligne qui utilisent cette adresse pour la récupération du compte.
Toute personne ayant saisi des identifiants sur la fausse page de connexion doit changer le mot de passe de l’e-mail concerné. Si le même mot de passe est utilisé pour d’autres comptes, il doit également être remplacé sur ces services.
L’avertissement de sécurité dans l’email de phishing Webmail: We detected a suspicious login est donc un appât. Son but est de convaincre les destinataires de suivre le lien fourni et d’entrer leurs identifiants sur une page de connexion de mails web contrefaite.
L’email complet de phishing Webmail: We detected a suspicious login est ci-dessous :
Subject: Webmail : We detected a suspicious login
Webmail
Hi -,
Someone just signed in to your account from a new device. If this was you, no action is needed. If you don’t recognise this sign-in, please review your account activity using the link below.
Date: –
Account: –[Review Your Account]
This link expires in 24 hours.
cPanel — All Rights Reserved
Comment reconnaître les emails de phishing
L’avertissement inattendu concernant les nouveaux appareils est la principale raison de remettre en question l’email de phishing Webmail: We detected a suspicious login . Les alertes de sécurité concernant des connexions inconnues peuvent encourager une réaction immédiate car les destinataires peuvent penser que leur compte est déjà compromis.
La date limite de 24 heures augmente cette pression. L’e-mail affirme que le lien « Examiner votre compte » expirera, encourageant les destinataires à enquêter rapidement sur la connexion supposée plutôt que de vérifier independemment l’alerte.
La destination derrière le bouton est un indicateur plus utile que sa formulation visible. Dans cette campagne, sélectionner « Examiner votre compte » amène les destinataires vers un domaine non lié au service de webmail légitime. Les liens dans des emails de sécurité inattendus doivent donc être vérifiés avant d’entrer des identifiants.
La page de connexion contrefaite est une autre partie de la tromperie. Elle utilise la marque cPanel Webmail et demande une adresse e-mail et un mot de passe. Un logo familier ou un formulaire de connexion réaliste, cependant, n’établit pas qu’un site appartient au service qu’il représente. Les sites de phishing peuvent reproduire ces éléments visuels.
Les destinataires doivent examiner le domaine affiché dans la barre d’adresses du navigateur avant de saisir les informations de connexion. Si l’adresse n’appartient pas au service attendu, les identifiants ne doivent pas être soumis.
L’adresse de l’expéditeur doit également être vérifiée au lieu de se fier uniquement au nom affiché. Un e-mail peut sembler provenir d’un service familier tout en provenant d’une adresse sans lien.
Une alerte de connexion suspecte peut être enquêtée sans utiliser le bouton de l’email. Les destinataires peuvent accéder directement à leur service de webmail habituel et y consulter les informations de compte ou de sécurité disponibles. Cela empêche un e-mail non sollicité de déterminer quel site web reçoit leur mot de passe.