

L’email de phishing Webmail – We received a request to terminate your account est une arnaque conçue pour voler les identifiants des comptes de messagerie en se faisant passer pour un fournisseur de services webmail. Il affirme que quelqu’un a demandé la résiliation du compte email du destinataire et avertit que l’accès sera définitivement désactivé à moins que la demande ne soit annulée. L’email utilise la menace de fermeture du compte pour pousser les destinataires à visiter un site de phishing.
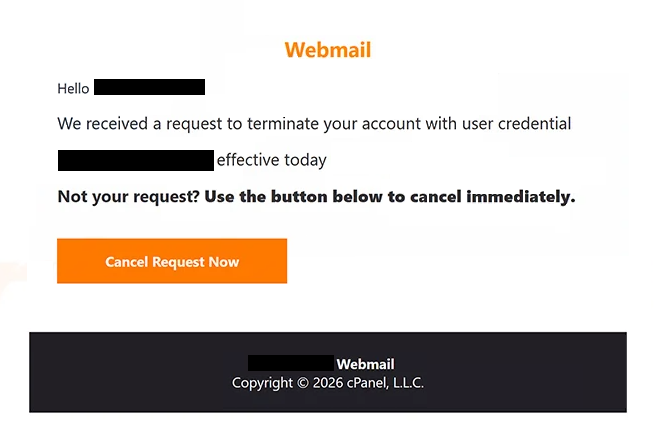
L’email de phishing utilise l’objet « Rappel : Validez vos identifiants pour – » et se présente comme une notification officielle de compte. Il s’adresse au destinataire en utilisant son identifiant de compte email et affirme qu’une demande de résiliation a été reçue. La notification fournit également une date et une heure précises pour la fermeture supposée, rendant l’avertissement plus crédible.
Les destinataires sont informés qu’ils peuvent arrêter le processus de résiliation s’ils ne l’ont pas autorisé. Un bouton intitulé « Annuler la demande maintenant » est présenté comme moyen de préserver l’accès au compte. Cependant, l’e-mail ne fournit aucune preuve qu’une demande de résiliation légitime a été soumise.
Cliquer sur le bouton dirige les destinataires vers une page de phishing hébergée sur sharemyhtml.com, une plateforme qui permet aux utilisateurs d’héberger du contenu HTML. La page imite une interface de connexion Google et affiche automatiquement l’adresse e-mail du destinataire. Les visiteurs sont ensuite invités à saisir leurs mots de passe, supposément pour vérifier leur identité et annuler la résiliation en cours.
Le formulaire de connexion est conçu pour capturer les identifiants plutôt que pour traiter les demandes de gestion de compte. Si les destinataires entrent des mots de passe valides, les escrocs peuvent tenter d’accéder à leurs comptes e-mail, lire des correspondances privées et obtenir des pièces jointes sensibles. Ils peuvent également se faire passer pour les propriétaires de comptes ou utiliser les boîtes aux lettres compromises pour cibler d’autres personnes.
L’accès à un compte e-mail peut également permettre d’attaquer davantage les services en ligne connectés. Les escrocs pourraient tenter de réinitialiser les mots de passe des comptes associés à l’adresse concernée, exposant potentiellement des informations personnelles ou financières supplémentaires. Les conséquences dépendent des paramètres de sécurité du compte et de l’utilisation réussie des identifiants volés par les attaquants.
L’e-mail inclut un avis de droit d’auteur faisant référence à cPanel, L.L.C., une société légitime de logiciels d’hébergement web. Cette référence vise à rendre la notification officielle, mais elle n’établit aucun lien entre l’entreprise et la campagne de phishing. La résiliation présumée du compte est une affirmation trompeuse utilisée pour obtenir des identifiants de connexion.
L’email complet de phishing Webmail – We received a request to terminate your account est ci-dessous :
Subject: Reminder: Validate Your Credentials For –
Webmail
Hello -,
We received a request to terminate your account with user credential -, effective today .
Not your request? Use the button below to cancel immediately.
[Cancel Request Now]
– Webmail
Copyright © 2026 cPanel, L.L.C.
Comment reconnaître les emails de phishing
L’email de phishing « Webmail – We received a request to terminate your account » contient plusieurs signes avant-coureurs, à commencer par la notification de fermeture inattendue du compte. Il affirme qu’une demande de résiliation a été soumise sans expliquer qui l’a initiée ni pourquoi le compte est programmé pour suppression. L’inclusion d’un horodatage précis de fermeture crée de l’urgence mais ne vérifie pas l’avertissement.
Une autre caractéristique suspecte est l’instruction d’annuler la demande via un bouton intégré. L’e-mail présente « Annuler la demande maintenant » comme une solution immédiate à un problème potentiellement grave de compte. Cette approche encourage les destinataires à suivre le lien avant d’examiner si la notification est authentique.
L’objet soulève également des questions sur l’objectif de l’email. Bien qu’il fasse référence à la validation des identifiants du compte, le message lui-même vise à empêcher la résiliation du compte. Cette incohérence suggère que l’obtention des identifiants est au cœur de l’arnaque.
La destination du bouton d’annulation est particulièrement révélatrice. Au lieu de diriger les destinataires vers leur service habituel de gestion de compte webmail, il ouvre une page hébergée sur une plateforme HTML non liée. La page affiche un formulaire de connexion à la Google malgré le fait que l’email se présente comme une notification liée à cPanel.
L’adresse email automatiquement remplie peut donner l’impression que la page de phishing est légitime. Cependant, les escrocs peuvent inclure les adresses des destinataires dans des liens de phishing ou les insérer dans des formulaires de connexion sans accéder aux comptes réels. Une page de connexion personnalisée ne prouve pas que le site appartient à un service de confiance.
La mise en forme administrative de l’email et la notification de droits d’auteur sont des éléments supplémentaires destinés à renforcer la crédibilité. Les références à cPanel et à la terminologie familière de gestion de compte peuvent donner à la notification une véritable annonce de service. Néanmoins, les noms d’entreprises et les modèles d’email standards peuvent être copiés par des escrocs.