KREMLIN è un Trojan bancario progettato per rubare password, dati del browser e informazioni finanziarie da computer Windows infetti. Il malware è attivo almeno dalla metà del 2025 e prende di mira principalmente gli utenti in Brasile, utilizzando esche collegate a banche e servizi di pagamento brasiliani.
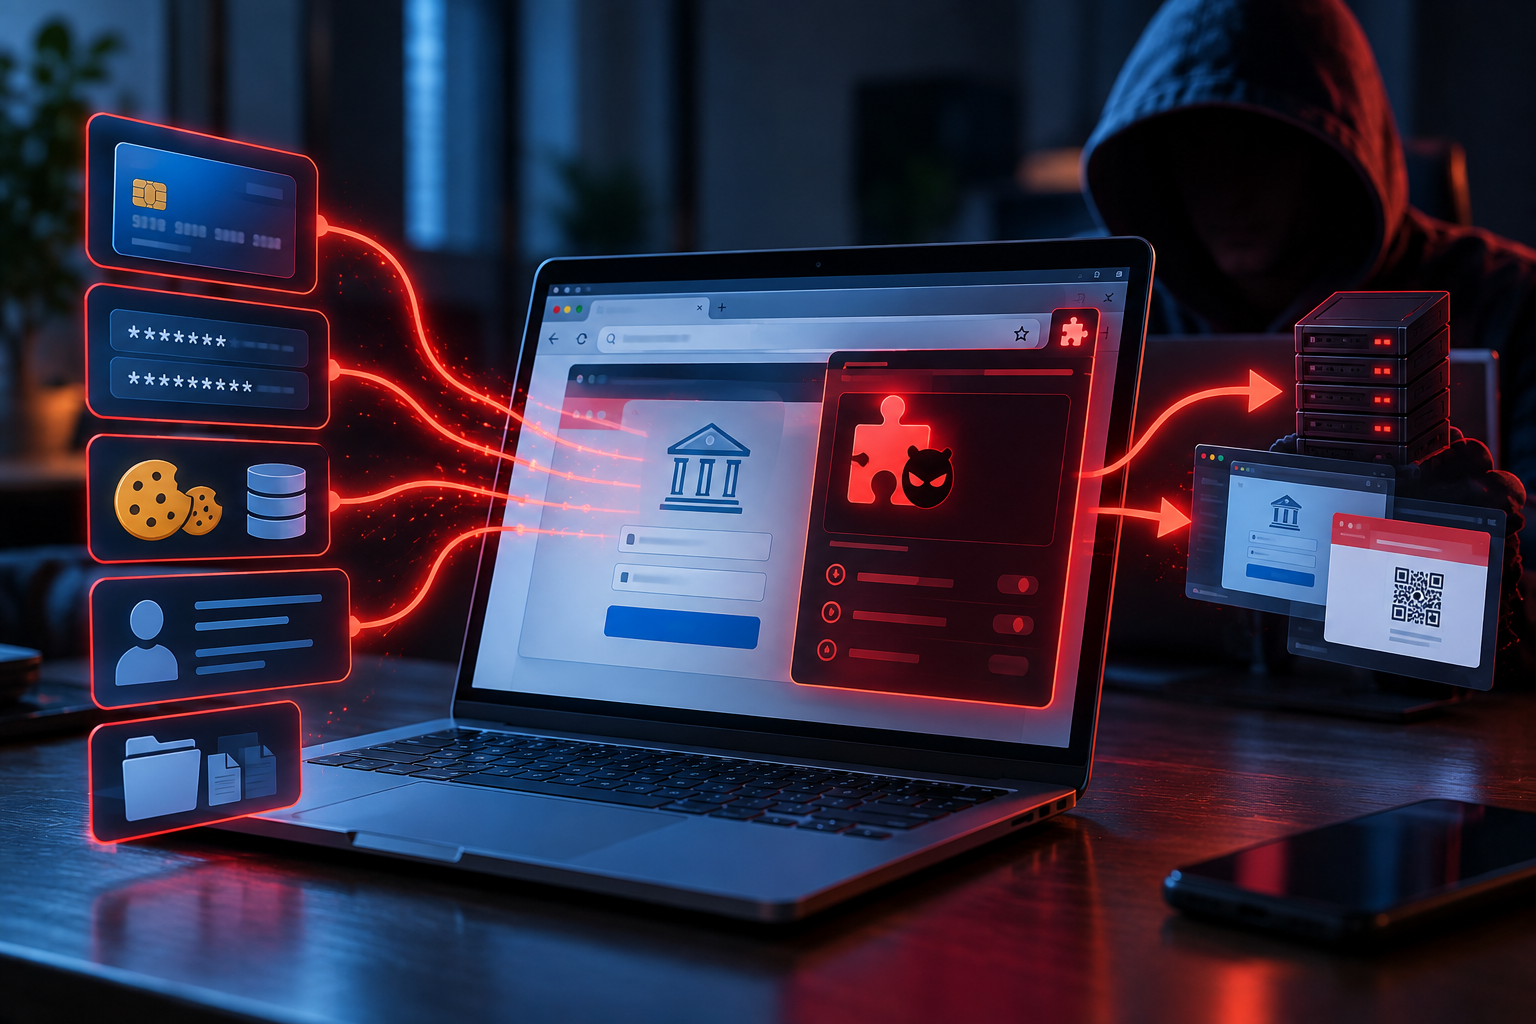
Una parte importante dell’attacco avviene all’interno del browser web della vittima. KREMLIN installa segretamente un’estensione dannosa in Google Chrome Microsoft Edge. Una volta attiva, questa estensione può raccogliere password salvate, cookie, informazioni di compilazione automatica e altri dati memorizzati nei profili del browser.
Questo rende il Cremlino particolarmente pericoloso per chi utilizza il proprio browser per il banking online. L’estensione può monitorare siti web selezionati e registrare le informazioni inserite nei campi di testo, inclusi nomi utente e password. Può anche intercettare le informazioni inviate tramite moduli e richieste web, potenzialmente esponendo dettagli di pagamento o di trasferimento.
Il CREMLINO può fare più che osservare semplicemente l’attività di navigazione. L’estensione dannosa è in grado di modificare i contenuti visualizzati sui siti web. Gli attaccanti possono utilizzare questa capacità per inserire moduli o prompt falsi su pagine bancarie legittime o reindirizzare gli utenti ad altri siti web dopo che interagiscono con determinati link o pulsanti.
Una versione precedente della campagna ha dimostrato questa capacità contro WhatsApp Web e la banca brasiliana Sicoob. Alle vittime è stata mostrata una sovrapposizione in portoghese che affermava che la loro sessione stava per scadere e chiedeva loro di scansionare un nuovo codice QR. Il codice QR era controllato dagli aggressori ed era probabilmente destinato ad aiutarli a dirottare gli account.
Il CREMLINO raccoglie anche informazioni del browser al di fuori delle sessioni bancarie attive. Gli attaccanti possono istruire l’estensione a fare screenshot delle schede aperte, identificare quali siti web sono aperti, recuperare cookie e altre informazioni memorizzate nel browser e scaricare il contenuto delle pagine web.
Il malware utilizza diverse tecniche per rendere la sua presenza più difficile da notare. Invece di chiedere alla vittima di approvare un’estensione del browser, KREMLIN la copia direttamente nei Chrome profili Edge e modifica i dati di configurazione protetti del browser. Può ottenere dalle memorie le chiavi di crittografia interne del browser affinché le modifiche non autorizzate appaiono valide al browser.
La versione analizzata dell’estensione si chiamava “AVSync System Inc V19.14.9.” Le versioni precedenti utilizzavano nomi come “FrameSync Driver System” e “FrameSync Plugin Project.” L’estensione può ancora apparire nella pagina delle estensioni del browser, rendendo un’estensione sconosciuta con un’icona generica e la modalità Developer un possibile segno di infezione.
Alcune campagne KREMLIN hanno anche installato trojan di accesso remoto separati. I ricercatori hanno osservato l’uso di PULSAR in attività precedenti e REMCOS RAT in campagne successive. Questi strumenti aggiuntivi possono fornire agli attaccanti un accesso remoto più ampio al computer contaminato.
Le conseguenze di un’infezione possono quindi andare oltre un singolo conto bancario. Password e cookie rubati del browser possono esporre altri conti online, mentre le informazioni bancarie intercettate possono contribuire al furto finanziario. Le vittime possono anche affrontare il dirottamento di account, il furto d’identità e ulteriori infezioni da malware.
Come fa il KREMLIN a infettare i computer?
Le campagne del KREMLIN utilizzano file legati alla banca e altre tecniche di ingegneria sociale per convincere le vittime a iniziare l’infezione da sole. Un metodo documentato prevede file JavaScript dannosi mascherati da documenti finanziari come ricevute di pagamento, estratti conto bancari e conferme di trasferimento PIX o TED.
I nomi dei file possono fare riferimento a noti istituti finanziari brasiliani e servizi di pagamento. La campagna ha utilizzato nomi associati a Banco do Brasil, Caixa, Bradesco, Sicoob, C6 Bank, Inter, BTG, Safra, PagBank, PicPay, Santander e Mercado Pago. Le campagne successive hanno anche utilizzato documenti presentati come permessi commerciali e certificati.
Quando il file JavaScript malevolo viene aperto, la vittima vede un errore falso che suggerisce che il documento non potrebbe essere visualizzato correttamente. Dietro le quinte, tuttavia, lo script verifica se sta girando su un vero computer piuttosto che su un ambiente di analisi malware. Successivamente scarica Node.js e continua il processo di infezione.
Il KREMLIN utilizza un approccio insolito per localizzare parti della sua infrastruttura. Alcune informazioni di configurazione sono memorizzate in smart contract sulla blockchain di Ethereum. Il malware può leggere questi dati pubblici della blockchain per determinare da dove scaricare componenti aggiuntivi, permettendo ai suoi operatori di cambiare infrastruttura senza dover dipendere interamente da un indirizzo server fisso.
Alcuni componenti dannosi sono stati inoltre nascosti all’interno di file JPEG apparentemente ordinari ospitati su Internet Archive. L’ultima versione analizzata utilizza inoltre un eseguibile SentinelOne legittimo firmato per caricare una DLL dannosa tramite una tecnica nota come DLL side-loading.
La persistenza viene stabilita tramite un compito programmato chiamato “MicrosoftNodeRuntimeUpdater.” Questo compito è configurato per lanciare il malware poco dopo che l’utente accede a Windows, aiutando così l’infezione a sopravvivere ai riavvii del sistema.
Altre campagne KREMLIN documentate hanno utilizzato file scorciatoie LNK che eseguono script PowerShell. Gli attaccanti hanno anche promosso un plugin falso di Adobe Acrobat tramite un sito web falso. Questi metodi dimostrano che il malware non si basa su un solo tipo di file malevolo.
Gli utenti dovrebbero prestare particolare attenzione ai documenti bancari imprevisti ricevuti online. I file JavaScript con estensioni come .js o .jse non dovrebbero essere trattati come normali estratti conto bancari, ricevute o conferme di trasferimento. Anche le estensioni software e browser dovrebbero essere ottenute solo da fonti affidabili e ufficiali.
Controllare regolarmente le estensioni del browser installate può aiutare a rivelare aggiunte sospette. Un’estensione sconosciuta che appare improvvisamente in Chrome Edge, in particolare una che opera in modalità Sviluppatore, merita un’indagine.
I sistemi sospettati di essere infetti da KREMLIN dovrebbero essere scansionati con software di sicurezza affidabile. Poiché il malware può rubare password e informazioni bancarie, le credenziali dovrebbero essere cambiate da un dispositivo noto e pulito dopo che l’infezione è stata rimossa. Anche i conti bancari e altri servizi importanti dovrebbero essere controllati per eventuali attività non autorizzate.