La truffa ” Abuse Complaint Regarding Your Account ” via email è un tentativo di phishing progettato per rubare le credenziali degli account email. Utilizza una denuncia di abuso fabbricata per convincere i destinatari che devono confermare i propri indirizzi email per continuare a utilizzare un servizio online. L’email di phishing non identifica un reclamo legittimo né fornisce prove che l’account del destinatario abbia violato alcuna regola.
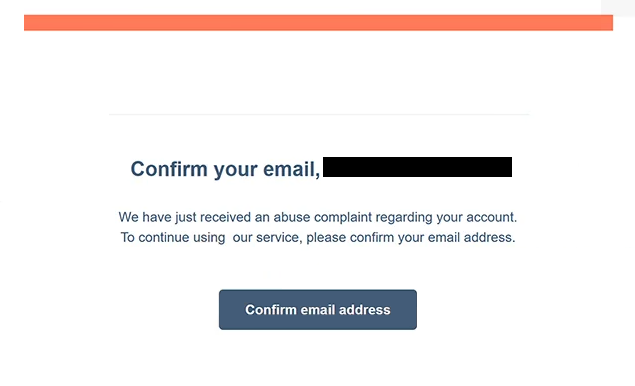
L’email arriva con oggetto “Verifica il tuo indirizzo email” e afferma che è stata recentemente presentata una denuncia per abuso contro l’account del destinatario. Successivamente istruisce il destinatario a verificare il proprio indirizzo email per mantenere l’accesso al servizio. L’avviso è volutamente vago, poiché non identifica la presunta violazione, la persona che ha presentato il reclamo o il servizio presumibilmente interessato.
Viene fornito un pulsante etichettato “Conferma indirizzo email” per completare la presunta verifica. Cliccandoci si apre una pagina di accesso Webmail contraffatta che imita l’interfaccia utilizzata da cPanel. Il sito richiede un indirizzo email e una password, dando l’impressione che sia necessario accedere per risolvere il reclamo.
La pagina di phishing è ospitata tramite Google Firebase Storage, un servizio di hosting cloud legittimo che può essere usato in modo improprio per distribuire contenuti ingannevoli. L’uso di una piattaforma di hosting riconoscibile non rende la pagina affidabile. Il suo scopo è raccogliere le credenziali inserite dai visitatori e renderle disponibili ai truffatori.
Se gli aggressori ottengono credenziali email valide, possono tentare di accedere alla cassetta della posta della vittima senza autorizzazione. Un account email compromesso può esporre corrispondenza privata, allegati e altre informazioni sensibili. I truffatori possono anche impersonare il proprietario dell’account per inviare ulteriori email di phishing o tentare di resettare la password per altri servizi online associati all’indirizzo compromesso.
L’email di phishing include un piè di pagina in stile aziendale contenente un indirizzo a Cambridge, Massachusetts. Tuttavia, il nome dell’azienda è incompleto, appare solo come “Inc.”, e l’indirizzo non stabilisce alcun collegamento legittimo con il provider email del destinatario. Questi dettagli sembrano pensati per far sì che la notifica assomigli a una normale corrispondenza commerciale.
La truffa ” Abuse Complaint Regarding Your Account ” via email è focalizzata sul furto di credenziali piuttosto che sulla distribuzione di malware. Non vi sono indicazioni che l’email di phishing identificata contenga un allegato dannoso o installi software. La presunta denuncia per abuso è semplicemente un pretesto per indirizzare i destinatari a un modulo di accesso contraffatto.
L’email completa di phishing Abuse Complaint Regarding Your Account “” è riportata di seguito:
Subject: Comfirm Your Email Address
Confirm your email, –
We have just received an abuse complaint regarding your account.
To continue using our service, please confirm your email address.[Confirm email address]
Inc.
25 Sims Street, 2nd Floor
Cambridge, MA 92141
Come riconoscere le email di phishing
Uno dei segnali di allarme più chiari nell’email di phishing Abuse Complaint Regarding Your Account è l’errore di ortografia nell’oggetto. La parola “Comfirm” viene usata invece di “Conferma”, cosa insolita per una notifica ufficiale dell’account. Sebbene gli errori ortografici da soli non dimostrino che un’email sia malevola, possono indicare che la comunicazione non proviene da un fornitore di servizi legittimo.
L’email inoltre non identifica l’organizzazione presumibilmente responsabile della gestione della denuncia di abuso. Si riferisce al “nostro servizio” senza spiegare quale servizio sia coinvolto o fornire un’identità aziendale riconoscibile. Questa mancanza di contesto è particolarmente sospetta perché l’avvertimento riguarda una presunta violazione che coinvolge l’account del destinatario.
Un altro indicatore è la richiesta di confermare un indirizzo email accedendo tramite un pulsante incorporato. L’email di phishing afferma che la verifica è necessaria per continuare a utilizzare il servizio, ma la pagina collegata richiede sia un indirizzo email che una password. Questa incoerenza suggerisce che la procedura di verifica sia pensata per ottenere le credenziali di accesso piuttosto che per confermare la proprietà di un indirizzo email.
Il sito di destinazione fornisce ulteriori prove di inganno. Sebbene la pagina di accesso assomigli a cPanel Webmail, è ospitata tramite Google Firebase Storage anziché tramite il vero provider di webmail del destinatario. I siti di phishing spesso copiano interfacce di accesso familiari mentre operano da domini o piattaforme di hosting non correlate.
Le informazioni aziendali incomplete in fondo all’email rappresentano un altro segnale di allarme. Il piè di pagina include un indirizzo fisico ma identifica il presunto mittente solo come “Inc.” senza un nome aziendale corretto. Tali dettagli aziendali generici possono essere aggiunti alle email di phishing per creare un’impressione di legittimità senza stabilire chi le abbia inviate.