La truffa ” Account Closing Soon ” delle email è una campagna di phishing che tenta di rubare le credenziali degli account email spacciandosi per un fornitore di servizi email. Le email di phishing avvertono i destinatari che i loro account sono programmati per la chiusura e che è necessaria una verifica immediata per prevenire una perdita permanente dei dati. I truffatori usano la minaccia di perdere l’accesso a email importanti e informazioni memorizzate per persuadere i destinatari a seguire un link malevolo.
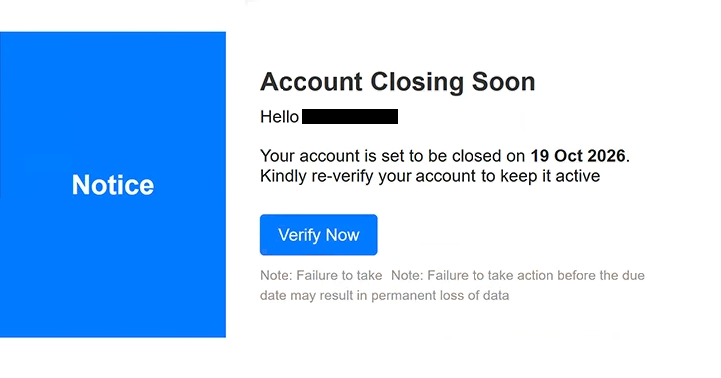
Le email di phishing si spacciano per cPanel, una piattaforma legittima utilizzata per gestire servizi di hosting web e account email. L’oggetto inizia con “WARNING FINAL” e include le informazioni dell’account del destinatario e una data di chiusura programmata. Nell’esempio esaminato, la data è il 19 ottobre 2026, anche se questa è parte della richiesta dei truffatori piuttosto che una prova di una reale chiusura dell’account.
Il corpo dell’email di phishing contiene un avviso ” Account Closing Soon ” ben visibile e informa il destinatario che il suo account sarà chiuso a meno che non completi un processo di nuova verifica. A questo scopo viene fornito un pulsante etichettato “Verifica ora”. L’email di phishing avverte anche che il mancato intervento entro la scadenza indicata può comportare una perdita permanente dei dati, creando ulteriore pressione per rispondere rapidamente.
Cliccando sul pulsante di verifica, i destinatari si dirigono verso un sito di phishing ospitato tramite l’InterPlanetary File System (IPFS), un sistema decentralizzato per la memorizzazione e la distribuzione dei contenuti. Il sito web mostra un’interfaccia di accesso email contraffatte progettata per catturare nomi utente e password. Il suo aspetto può cambiare a seconda del dominio email del destinatario, permettendo ai truffatori di imitare diversi provider email.
Ad esempio, i destinatari che usano Gmail possono imbattersi in una pagina di accesso simile all’interfaccia di autenticazione di Google. Questo design adattivo rende il tentativo di phishing più convincente perché il branding visualizzato può corrispondere al servizio email normalmente utilizzato dalla vittima. Tuttavia, la pagina di login non è gestita dal fornitore legittimo e le credenziali inviate tramite essa sono esposte agli attaccanti.
Le credenziali email rubate potrebbero permettere ai truffatori di accedere alla corrispondenza privata, ottenere allegati sensibili e impersonare i proprietari degli account. Gli attaccanti potrebbero anche tentare di reimpostare le password di altri servizi online collegati all’indirizzo email compromesso. Questo potrebbe esporre ulteriori account, soprattutto quando la casella postale interessata viene utilizzata per il recupero dell’account.
L’email completa di phishing Account Closing Soon “” è riportata di seguito:
Subject: FINAL WARNING: Your – Account Is Scheduled for Closure 19 Oct 2026.
Notice
Account Closing Soon
Hello –
Your account is set to be closed on 19 Oct 2026. Kindly re-verify your account to keep it active –
[Verify Now]
Note: Failure to take Note: Failure to take action before the due date may result in permanent loss of data
Come riconoscere le email di phishing
Le email di phishing che minacciano la chiusura dell’account spesso utilizzano un linguaggio allarmante e scadenze rigide per incoraggiare i destinatari ad agire senza verificare le informazioni. In questa campagna, l’oggetto include “AVVISO FINALE”, mentre il corpo afferma che l’account email del destinatario sarà chiuso definitivamente a meno che la verifica non venga completata. Tali avvertimenti dovrebbero essere esaminati con attenzione, soprattutto quando arrivano inaspettatamente.
Il pulsante “Verifica ora” è un altro importante segnale d’allarme. Sebbene sembri offrire un modo per preservare l’accesso all’account, conduce a un sito web al di fuori del legittimo servizio email. I destinatari dovrebbero esaminare la reale destinazione dei link di verifica invece di presumere che un’etichetta di pulsante familiare o un nome aziendale riconoscibile indichi autenticità.
La capacità del sito di phishing di imitare diversi provider email può rendere l’inganno più difficile da riconoscere. Una pagina di accesso che mostra il marchio di Google o di un altro fornitore noto non è necessariamente autentica. L’indirizzo reale del sito è più importante del suo aspetto visivo, specialmente quando la pagina viene raggiunta tramite un’email di verifica dell’account imprevista.
I destinatari dovrebbero anche ispezionare l’indirizzo email del mittente e confrontarlo con l’organizzazione presumibilmente responsabile della notifica. Nomi display e loghi possono essere imitati, mentre domini sospetti o incongruenze tra mittente e sito web collegato possono indicare phishing. Tuttavia, un indirizzo di mittente apparentemente legittimo da solo non prova che un’email sia autentica.
Un’altra caratteristica è la minaccia di perdita permanente dei dati. Le email di phishing presentano la chiusura dell’account come una conseguenza inevitabile dell’ignoranza della richiesta di verifica, ma non forniscono alcuna prova verificabile indipendentemente che l’account sia effettivamente programmato per la cancellazione. L’urgenza è pensata per far sì che il destinatario dia priorità all’azione immediata piuttosto che il controllo dell’avviso.