L’email di phishing An attempt to log in to your Rawbank account è una truffa progettata per rubare le credenziali bancarie online spacciandosi per Rawbank, un’istituzione bancaria con sede nella Repubblica Democratica del Congo. L’email di phishing avverte i destinatari di un presunto tentativo di accesso non autorizzato e sostiene che i loro conti bancari siano stati temporaneamente limitati per prevenire ulteriori attività sospette.
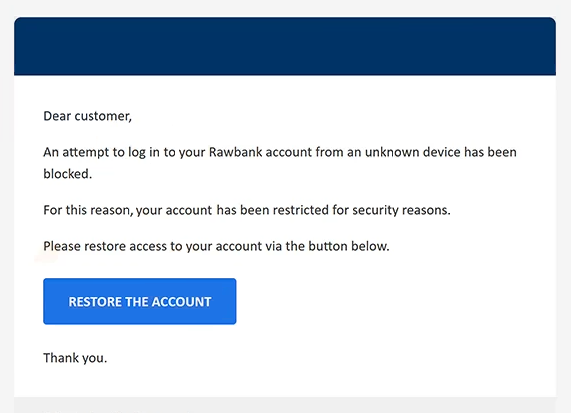
L’email utilizza l’oggetto “Compte restreint – action requise”, che significa “Account restricted – action required.” Il contenuto afferma che un dispositivo sconosciuto abbia tentato di accedere al conto Rawbank del destinatario e che la banca abbia bloccato il tentativo. Ai destinatari viene detto che devono completare una procedura di ripristino del conto per riottenere l’accesso ai loro servizi bancari.
Per creare un senso di urgenza, l’email di phishing include un pulsante etichettato “RIPRISTINA IL CONTO.” Cliccandoci i destinatari si dirigono a un sito Rawbank contraffatto progettato per assomigliare al portale di autenticazione online della banca. La pagina mostra un’interfaccia di accesso in lingua francese che richiede un nome utente e un numero di identificazione personale (PIN), inclusa una tastiera numerica a schermo.
Sebbene il sito assomigli a un sito bancario legittimo, è controllato da truffatori. Qualsiasi credenziali inserita nel modulo di accesso può essere catturata e utilizzata per tentare di accedere al vero conto bancario della vittima. I truffatori possono quindi tentare transazioni non autorizzate, raccogliere informazioni finanziarie sensibili o impedire al titolare del conto di accedere al proprio account.
L’email completa di phishing An attempt to log in to your Rawbank account “” è riportata di seguito:
Subject: Compte restreint – action requise.
Dear customer,
An attempt to log in to your Rawbank account from an unknown device has been blocked.
For this reason, your account has been restricted for security reasons.
Please restore access to your account via the button below.
[RESTORE THE ACCOUNT]Thank you.
© Rawbank — All rights reserved
Come riconoscere le email di phishing
L’email di phishing ” An attempt to log in to your Rawbank account ” utilizza diverse tecniche comunemente associate alle campagne di phishing bancarie. Un segnale di allarme evidente è la sua allarmante affermazione che un dispositivo sconosciuto abbia tentato di accedere all’account del destinatario. Tali avvertimenti possono incoraggiare i destinatari ad agire rapidamente senza verificare in modo indipendente se il presunto incidente di sicurezza sia avvenuto.
Un altro dettaglio sospetto è il saluto generico “Caro cliente.” Sebbene le banche legittime a volte utilizzino saluti standardizzati, un’introduzione impersonale può essere un segnale d’allarme quando un’email afferma di riguardare la sicurezza bancaria di un cliente specifico. La combinazione di oggetto francese e contenuti email in inglese può anche meritare un esame più attento.
L’email di phishing fornisce informazioni limitate sul presunto tentativo di accesso. Non identifica il dispositivo sconosciuto né fornisce altri dettagli significativi che permettano ai destinatari di comprendere il presunto incidente. Invece, si concentra sul convincerli a cliccare sul pulsante di ripristino account.
La destinazione del pulsante “RIPRISTINA IL CONTO” è un indicatore particolarmente importante. Invece di indirizzare i destinatari al legittimo servizio di banca online di Rawbank, si apre un sito web non correlato che mostra un modulo di autenticazione contraffatto. Grafica bancaria familiare, un’interfaccia in lingua francese e un tastierino PIN numerico possono far sembrare tali pagine convincenti, ma non ne dimostrano l’autenticità.
Le email di phishing possono anche riprodurre nomi aziendali, loghi e linguaggio amministrativo formale per creare un’impressione di legittimità. Questi elementi sono facili da imitare e non dovrebbero essere trattati come prova che un’email abbia avuto origine dall’organizzazione che afferma di rappresentare.