ClosedQuorum è un programma malware per Windows progettato per rubare informazioni sensibili e dare agli attaccanti un controllo aggiuntivo su un computer infetto. I suoi obiettivi includono password memorizzate nei browser web, credenziali di accesso e dati associati ai portafogli di criptovalute.
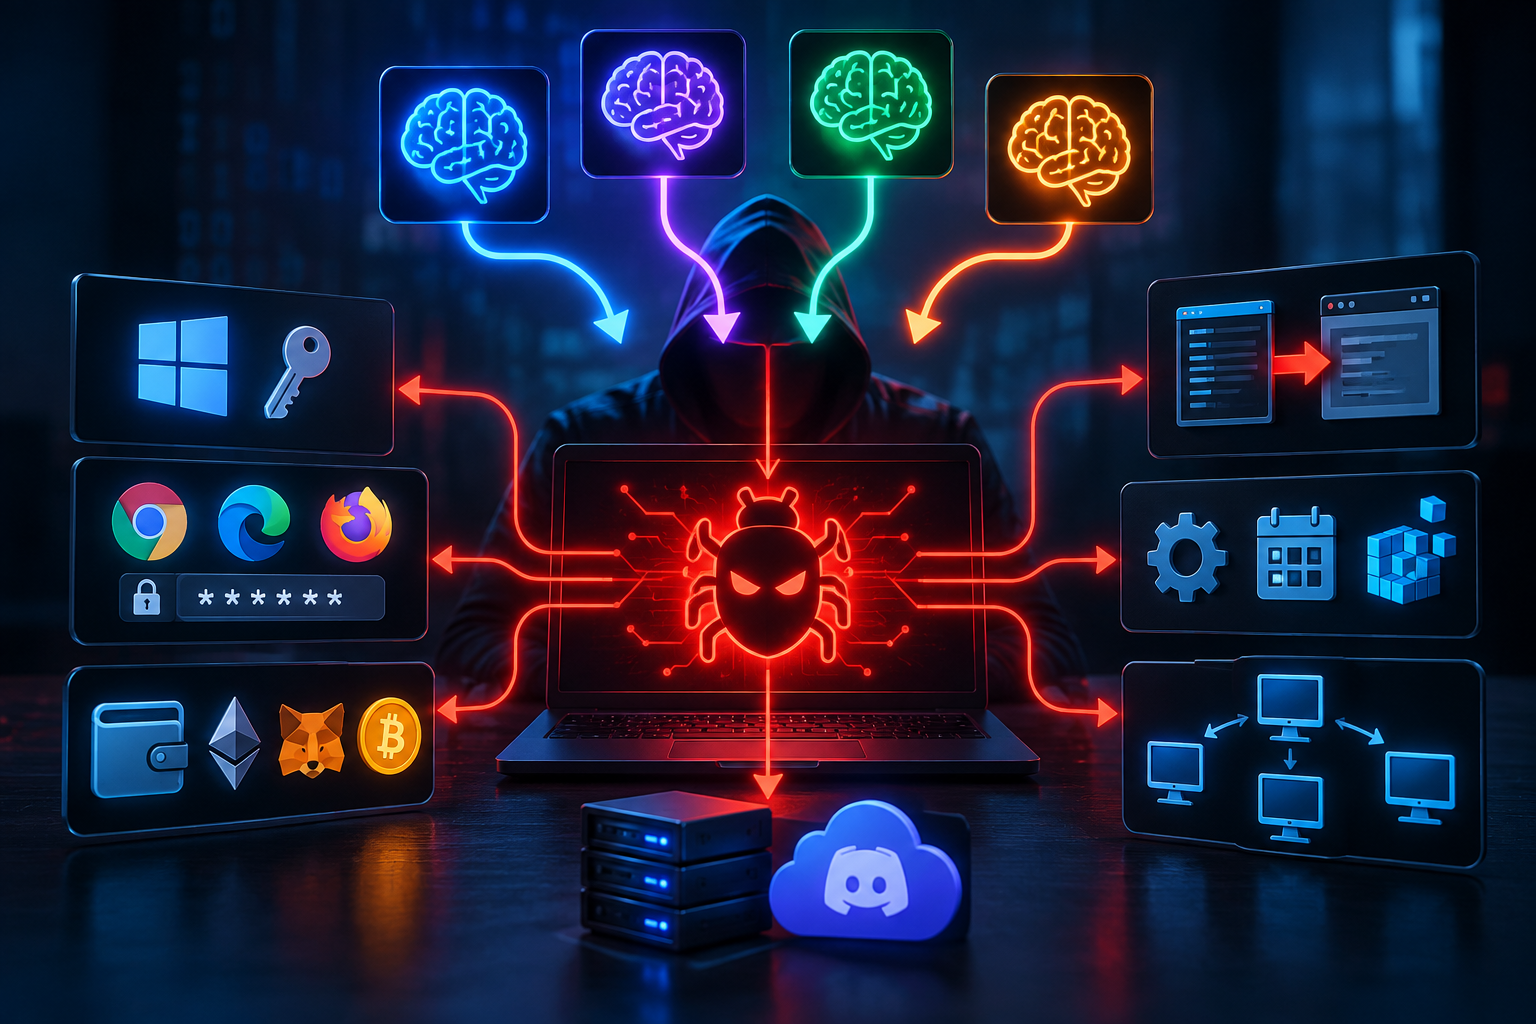
Ciò che rende ClosedQuorum insolito è l’uso dell’intelligenza artificiale. Invece di affidarsi interamente alle istruzioni inviate da un attaccante, il malware può contattare diversi servizi di IA commerciali e chiedere quale azione dannosa debba compiere successivamente.
ClosedQuorum possono comunicare con DeepSeek, Qwen, Mistral e Google Gemini. A questi modelli di IA vengono offerte quattro possibili azioni tra cui scegliere: rubare informazioni, iniettare codice malevolo in un altro processo, stabilire la persistenza o passare a un altro sistema della rete locale.
Il malware confronta le risposte e segue l’opzione selezionata dal maggior numero di modelli. Se il risultato è in parità, DeepSeek viene utilizzato per prendere la decisione finale. I servizi AI quindi non stanno creando attacchi completamente nuovi. Stanno scegliendo tra azioni già integrate in ClosedQuorum .
Una di queste azioni si concentra sul furto di informazioni. ClosedQuorum può estrarre credenziali da Windows e raccogliere password salvate e informazioni di sessione da Chrome , Edge e Firefox . Può anche colpire dati correlati alle criptovalute associati a servizi ed estensioni come MetaMask, Exodus ed Ethereum.
Un’altra capacità consente ClosedQuorum di nascondere la propria attività dannosa all’interno di altri processi in esecuzione. Supporta tecniche note come iniezione Early Bird di APC e process hollowing. In termini pratici, questi metodi permettono a codice malevolo di eseguire all’interno di processi che possono sembrare legittimi.
ClosedQuorum può anche configurare Windows in modo che continui a funzionare dopo il riavvio del computer. Può creare una voce Registry Run, aggiungere un compito programmato e stabilire un abbonamento a un evento WMI. L’uso di diversi metodi di persistenza può rendere più difficile rimuovere completamente un’infezione.
Il malware contiene funzionalità pensate per diffondersi ad altri computer sulla stessa rete. Tuttavia, questa funzione non ha funzionato nei campioni analizzati. Pertanto, non dovrebbe essere trattata come una capacità funzionante confermata della versione esaminata.
ClosedQuorum prende anche misure per rendere la sua attività meno visibile. Può interferire con l’Event Tracing per Windows, un meccanismo di logging di Windows che può aiutare gli strumenti di sicurezza a osservare l’attività. Il malware attende anche cinque minuti prima di agire prima e successivamente contatta i servizi di IA a intervalli casuali tra i cinque e i quindici minuti.
Le informazioni rubate da un computer infetto vengono criptate prima di essere inviate agli attaccanti. ClosedQuorum utilizza la crittografia AES-256-GCM, codifica i dati risultanti, li divide in parti più piccole e li invia tramite un webhook Discord.
Nel complesso, ClosedQuorum combina diverse funzionalità normalmente associate a rubatori di informazioni e malware per accesso remoto. Può rubare credenziali e informazioni relative alle criptovalute, iniettare codice in altri processi, mantenere l’accesso a un computer infetto e utilizzare modelli di IA esterni per aiutare a determinare quale azione dannosa integrata eseguire successivamente.
Come viene ClosedQuorum distribuita e come si possono evitare le infezioni?
Il modello di distribuzione dietro ClosedQuorum è diverso dal suo metodo effettivo di consegna alle vittime. Possono essere prodotte build personalizzate per operatori criminali, con ogni binario contenente chiavi API AI specifiche per operatore e un indirizzo webhook Discord. Questo dà alle costruzioni individuali il proprio canale di configurazione ed esfiltrazione.
Tuttavia, il metodo specifico utilizzato per installare ClosedQuorum sui computer delle vittime non è stato confermato dai campioni analizzati. Attualmente non ci sono prove sufficienti per affermare che una particolare campagna di phishing, installatore, crack software o sito web dannoso sia responsabile della fornitura.
Allegati antiphishing, download di software falsi, pubblicità ingannevoli, programmi pirati, crepe di attivazione e servizi di download non ufficiali sono modi comuni in cui il malware può raggiungere i sistemi Windows, ma questi dovrebbero essere trattati come possibili vie piuttosto che come metodi di distribuzione confermati ClosedQuorum .
Questa distinzione è particolarmente importante perché i campioni esaminati ClosedQuorum contenevano credenziali provvisorie. Al momento dell’analisi, non erano inoltre presenti rapporti confermati di questi campioni dispiegati in attacchi reali.
Gli utenti possono ridurre la loro esposizione al malware trattando con cautela allegati email e link imprevisti e ottenendo programmi da sviluppatori ufficiali o negozi di applicazioni affidabili. Software piratato, strumenti di attivazione, generatori di chiavi e download da fonti terze discutibili dovrebbero essere evitati.
Anche Windows e le applicazioni installate dovrebbero essere mantenute aggiornate, mentre software di sicurezza affidabili possono aiutare a identificare file dannosi prima o dopo l’esecuzione. Un eseguibile inaspettato non dovrebbe essere avviato solo perché il suo nome o icona suggerisce che appartiene a Windows o a un altro prodotto affidabile.