L’email di phishing ” cPanel Bot Prevention Check ” è una truffa progettata per rubare le password degli account email impersonandosi da un team di sicurezza webmail. Sostiene che sono state rilevate attività insolite sull’account del destinatario e che è necessaria una verifica aggiuntiva per confermare la sua identità. L’email presenta questa richiesta come una misura di sicurezza di routine pensata per proteggere da attacchi automatizzati e accessi non autorizzati.
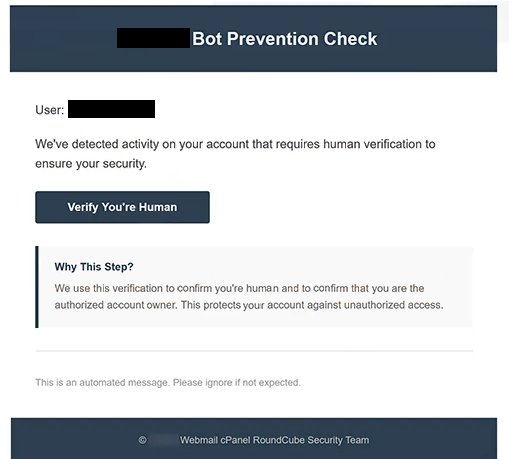
L’email di phishing utilizza una riga di oggetto contenente “Verifica account Conferma che non sei un robot” e mostra l’intestazione “Controllo di prevenzione dei bot.” Suggerisce che il destinatario debba completare una procedura di verifica umana per mantenere la sicurezza dell’account. Tuttavia, non fornisce informazioni specifiche sull’attività sospetta presunta o sulle prove che l’account sia stato compromesso.
I destinatari sono invitati a cliccare su un pulsante etichettato “Verifica che sei umano.” Invece di aprire un CAPTCHA o un servizio di verifica account legittimo, il pulsante porta a una pagina di login webmail falsa ospitata su enfestarif[.] web.tr. Il sito web imita un’interfaccia di autenticazione cPanel Webmail e richiede la password email del visitatore.
La pagina di phishing mostra il familiare branding webmail e compila automaticamente l’indirizzo email del destinatario. Questa personalizzazione può far sembrare il sito web collegato all’account email reale del destinatario. Tuttavia, i truffatori possono includere indirizzi email noti nei link di phishing per rendere i moduli di login ingannevoli più convincenti.
Le password inserite nel modulo possono essere catturate dagli aggressori. Con credenziali valide, i truffatori possono tentare di accedere a email private, scaricare allegati sensibili e impersonare il titolare dell’account. Potrebbero anche tentare di compromettere altri servizi online associati all’indirizzo email interessato.
La campagna fa riferimento a cPanel e RoundCube, prodotti software legittimi associati all’hosting web e ai servizi di posta elettronica. Questi nomi vengono utilizzati senza alcuna autorizzazione o coinvolgimento identificato da parte dei loro sviluppatori. La presunta procedura di prevenzione dei bot serve come pretesto per raccogliere le credenziali di accesso.
L’email completa di phishing cPanel Bot Prevention Check “” è riportata di seguito:
Subject: – Account Verification Confirm you are not a robot
– Bot Prevention Check
User: -,
We’ve detected activity on your account that requires human verification to ensure your security.
[Verify You’re Human]
Why This Step?
We use this verification to confirm you’re human and to confirm that you are the authorized account owner. This protects your account against unauthorized access.
This is an automated message. Please ignore if not expected.
© – Webmail cPanel RoundCube Security Team
Come riconoscere le email di phishing
L’email di phishing contiene cPanel Bot Prevention Check diversi segnali d’allarme, incluso il vago ricorso ad attività insolite dell’account. Sebbene suggerisca che la casella del destinatario richieda una protezione aggiuntiva, non identifica l’attività sospetta né spiega cosa abbia attivato la richiesta di verifica. Questa mancanza di dettagli rende difficile essere comprovato dall’avvertimento.
Un’altra caratteristica sospetta è la richiesta inaspettata di confermare che il destinatario è umano. I servizi legittimi possono utilizzare sfide CAPTCHA per prevenire abusi automatici, ma la pagina di phishing identificata richiede invece una password email. La differenza tra la procedura di verifica pubblicizzata e la richiesta effettiva è un indicatore significativo di inganno.
Il pulsante “Verifica che sei umano” nasconde anche una destinazione del sito web non correlata. La pagina collegata ricorda una familiare interfaccia di login webmail, ma il suo dominio non stabilisce alcun collegamento con il provider di hosting del destinatario. Un logo riconoscibile o un modulo di autenticazione progettato professionalmente non dimostrano che un sito web sia legittimo.
L’indirizzo email precompilato è un altro elemento pensato per stabilire la credibilità. I destinatari possono presumere che la pagina riconosca i loro account perché i loro indirizzi appaiono automaticamente. In realtà, queste informazioni possono essere inserite in un URL di phishing o raccolte prima che l’email venga distribuita.
Anche l’identità dichiarata del mittente merita un esame approfondito. L’email fa riferimento a un “Webmail cPanel RoundCube Security Team”, combinando nomi software riconoscibili per dare l’impressione di supporto tecnico ufficiale. Tuttavia, questi riferimenti non identificano l’organizzazione responsabile della gestione della casella postale del destinatario.
L’email rafforza ulteriormente la sua apparenza amministrativa attraverso un linguaggio automatico delle notifiche e istruzioni di non rispondere. Tali elementi possono apparire nelle comunicazioni di sicurezza legittime, ma i truffatori possono riprodurli senza difficoltà.