L’email di phishing Norton – Your subscription has ended “” è una truffa che si spaccia per Norton, una legittima società di cybersecurity, per ingannare i destinatari facendogli rivelare le credenziali del proprio account email. Sostiene che l’abbonamento antivirus del destinatario sia scaduto e avverte che il dispositivo è vulnerabile a gravi minacce alla sicurezza. Il presunto avviso di scadenza è pensato per creare paura e incoraggiare i destinatari a seguire un link di rinnovo ingannevole.
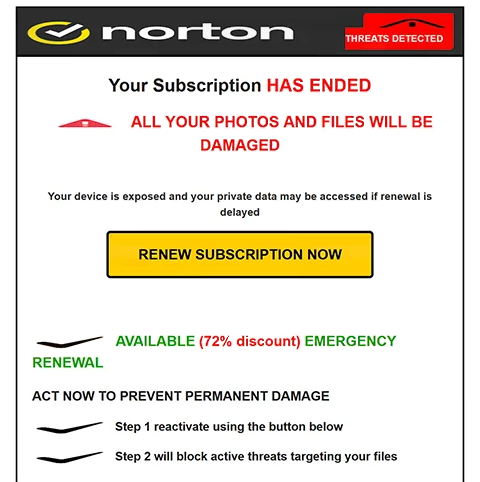
L’email di phishing utilizza l’oggetto “ACCOUNT WARNING – Proteggi i tuoi dati di accesso” e presenta affermazioni allarmanti sul dispositivo del destinatario. Suggerisce che sono state rilevate minacce e che file personali, inclusi fotografie e documenti, potrebbero essere danneggiati in modo permanente. Tuttavia, l’email non fornisce alcuna prova che sia avvenuta una scansione di sicurezza o che il computer del destinatario sia infetto.
Per rendere l’avvertimento più convincente, l’email di phishing offre un rinnovo d’emergenza dell’abbonamento con un presunto sconto del 72%. I destinatari sono incoraggiati a cliccare su un pulsante con l’etichetta “RINNOVA L’ABBONAMENTO ORA” per ripristinare la protezione antivirus. Un’altra versione osservata include un conto alla rovescia di cinque minuti, aumentando la pressione per agire immediatamente.
Nonostante le affermazioni sulla protezione Norton, il pulsante di rinnovo porta a una pagina di login cPanel Webmail contraffatta ospitata su un sito web non correlato. La pagina richiede l’indirizzo email e la password del visitatore invece di fornire un processo legittimo di rinnovo dell’abbonamento antivirus. Questo rivela che il vero scopo della truffa è ottenere le credenziali dell’account email.
Le informazioni inviate tramite il modulo di accesso contraffatto possono essere catturate dai truffatori. Se le credenziali sono valide, gli aggressori possono tentare di accedere alla cassetta della posta della vittima, leggere corrispondenza privata e ottenere allegati sensibili. Potrebbero anche impersonare il titolare dell’account o tentare di compromettere servizi aggiuntivi associati allo stesso indirizzo email.
Altre truffe che si spacciano per Norton possono indirizzare gli utenti verso pagine di pagamento false o siti di abbonamento legittimi tramite link affiliati. Tuttavia, l’email di phishing Norton – Your subscription has ended identificata prende principalmente di mira le credenziali tramite una pagina di autenticazione ingannevole tramite webmail.
L’avviso non dimostra che l’abbonamento Norton del destinatario sia scaduto o che sia stato rilevato malware sul dispositivo. Norton viene impersonato e non ha alcun coinvolgimento identificato nella campagna di phishing.
L’email completa di phishing Norton – Your subscription has ended “” è riportata di seguito:
Subject: ACCOUNT WARNING – Protect Your Login Details
Norton
THREATS DETECTED
Your Subscription HAS ENDED
ALL YOUR PHOTOS AND FILES WILL BE DAMAGEDYour device is exposed and your private data may be accessed if renewal is delayed
[RENEW SUBSCRIPTION NOW]
AVAILABLE (72% discount) EMERGENCY RENEWAL
ACT NOW TO PREVENT PERMANENT DAMAGEStep 1 reactivate using the button below
Step 2 will block active threats targeting your files
SYSTEM AT CRITICAL RISK ACTION REQUIRED
Come riconoscere le email di phishing
L’email di phishing contiene Norton – Your subscription has ended diversi segnali d’allarme, a partire dalle sue affermazioni esagerate sulla sicurezza del dispositivo del destinatario. Avverte che file e fotografie potrebbero essere danneggiati permanentemente ma non identifica alcun malware specifico né fornisce prove di un vero incidente di sicurezza. Affermazioni così allarmanti sono comunemente usate per mettere pressione sui destinatari affinché agiscano immediatamente.
Un’altra caratteristica sospetta è il presunto sconto del 72% per il rinnovo d’emergenza. L’email combina la paura di perdere la protezione antivirus con un’offerta promozionale insolitamente elevata, che incoraggia i destinatari a rinnovare rapidamente. Il conto alla rovescia di cinque minuti mostrato in un’altra versione rafforza questa urgenza e scoraggia un esame attento della richiesta.
Vale anche la pena esaminare l’oggetto “AVVISO ACCOUNT – Proteggi i tuoi dati di accesso”. Sebbene suggerisca un problema di sicurezza dell’account, il corpo dell’email si concentra su un abbonamento antivirus scaduto e presunte minacce ai file personali. Questa combinazione di diversi avvertimenti può indicare un tentativo di attirare l’attenzione piuttosto che comunicare un problema specifico dell’account.
Il pulsante “RINNOVA L’ABBONAMENTO ORA” è particolarmente rivelatore. Invece di indirizzare i destinatari al legittimo servizio di gestione degli abbonamenti di Norton, apre un sito web che mostra un modulo di accesso cPanel Webmail. Un processo di rinnovo antivirus non dovrebbe richiedere inaspettatamente agli utenti di inserire credenziali per un account email non correlato.
La pagina di accesso contraffatta può sembrare convincente perché imita un’interfaccia di autenticazione webmail familiare. Tuttavia, il branding riconoscibile e i campi password standard non dimostrano che un sito web sia legittimo. La discrepanza tra il rinnovo dell’abbonamento Norton dichiarato e le credenziali email richieste è un forte indicatore di phishing.
L’indirizzo email del mittente è un altro dettaglio importante. Anche quando un’email di phishing mostra il nome di Norton o utilizza un branding legato alla sicurezza, l’indirizzo completo del mittente può rivelare che proviene da un dominio non correlato. I loghi aziendali, la formattazione promozionale e le notifiche di copyright possono essere copiati e non devono essere considerati prova di autenticità.