L’email di phishing ” Security notification on your chase account ” è una truffa che si spaccia per Chase Bank per rubare le credenziali bancarie online. Sostiene che l’account del destinatario sia stato bloccato dopo una revisione di sicurezza e che la verifica dell’identità sia necessaria per ripristinare l’accesso. L’avviso è pensato per convincere i destinatari a visitare un sito bancario contraffatto e inserire i loro nomi utente e password.
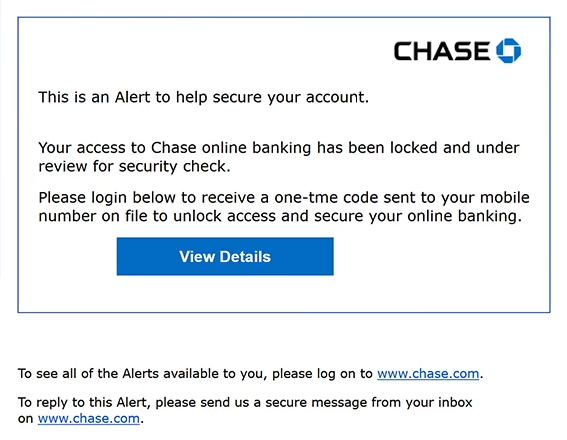
L’email di phishing utilizza l’oggetto ” Security notification on your chase account ” e si presenta come un avviso ufficiale di sicurezza Chase. Afferma che l’accesso al conto bancario online del destinatario è stato limitato e sottoposto a revisione. Tuttavia, l’email non spiega cosa abbia attivato il presunto controllo di sicurezza né fornisce prove che l’account sia effettivamente stato bloccato.
Ai destinatari viene chiesto di cliccare su un pulsante etichettato “Visualizza dettagli” e accedere per ricevere un codice di verifica monouso inviato al loro numero di cellulare registrato. Questa istruzione rende il processo simile a una procedura di sicurezza bancaria legittima. In realtà, il pulsante indirizza i destinatari verso un sito di phishing.
Il sito web contraffatto imita la pagina di login del banking online di Chase, includendo il logo della banca, i campi del nome utente e della password, e elementi familiari nel piè di pagina. Questi dettagli sono pensati per convincere i visitatori che stanno accedendo al vero servizio di autenticazione della banca. Tuttavia, le credenziali inviate tramite la pagina vengono raccolte dai truffatori.
Se gli aggressori ottengono credenziali bancarie valide, possono tentare di accedere all’account della vittima e visualizzare informazioni finanziarie sensibili. A seconda delle misure di sicurezza dell’account, potrebbero anche tentare transazioni non autorizzate, modificare i dati di contatto o interferire con l’accesso del legittimo titolare del conto.
Conti bancari compromessi possono esporre ulteriori informazioni personali che potrebbero essere sfruttate in truffe legate all’identità. Gli aggressori potrebbero anche tentare di accedere a servizi finanziari connessi o utilizzare informazioni rubate per ulteriori tentativi di impersonare la vittima. Queste conseguenze dipendono dalle informazioni ottenute e dal fatto che gli attaccanti riescano a bypassare ulteriori requisiti di autenticazione.
L’email completa di phishing Security notification on your chase account “” è riportata di seguito:
Subject: Security notification on your chase account
Chase
This is an Alert to help secure your account.
Your access to Chase online banking has been locked and under review for security check.
Please login below to receive a one-tme code sent to your mobile number on file to unlock access and secure your online banking.
[View Details]
To see all of the Alerts available to you, please log on to www.chase.com.
To reply to this Alert, please send us a secure message from your inbox on www.chase.com.
Come riconoscere le email di phishing
L’email di phishing Security notification on your chase account contiene diversi segnali d’allarme, a partire dalla sua affermazione inaspettata che l’accesso all’online banking sia stato bloccato. Sebbene le banche legittime possano limitare gli account dopo attività sospette, questa email non fornisce alcuna spiegazione significativa del presunto problema di sicurezza. Al contrario, indirizza immediatamente i destinatari verso una procedura di autenticazione.
Un altro dettaglio sospetto è la richiesta di accedere per ricevere un codice di verifica monouso. L’email di phishing presenta questo come un passaggio necessario per sbloccare l’account, ma il sito collegato non è gestito da Chase. I riferimenti a codici di verifica e numeri di cellulare registrati possono rendere credibili le email di phishing perché assomigliano alle procedure di sicurezza bancaria familiari.
Il pulsante “Visualizza dettagli” è particolarmente importante. Nonostante la sua etichetta abituale, indirizza i destinatari verso un sito web che utilizza un dominio non correlato. Le email di phishing spesso nascondono destinazioni ingannevoli dietro pulsanti che sembrano fornire informazioni sull’account o aggiornamenti di sicurezza.
La pagina di accesso contraffatta fornisce ulteriori prove di inganno. Riproduce il branding di Chase e i campi di autenticazione familiari, ma questi elementi visivi possono essere copiati. Il dominio effettivo del sito web è un indicatore più affidabile della sua identità rispetto al logo o all’aspetto del modulo di accesso.
L’email contiene anche un evidente errore di ortografia, che si riferisce a un “one-tme code” invece che a un “one-time code”. Sebbene comunicazioni legittime possano contenere errori, tali errori meritano di essere esaminati quando un’email afferma di provenire da una grande istituzione finanziaria.
Un’altra caratteristica è l’inclusione di riferimenti al sito ufficiale di Chase e al sistema di messaggistica sicura. Questi dettagli possono far sembrare l’email affidabile, anche se il pulsante principale d’azione porta altrove. La presenza di un indirizzo web legittimo nel corpo dell’email non dimostra che ogni link incorporato sia autentico.