L’email di phishing ” Truist – We’ve Detected Suspicious Activity ” è una truffa che si spaccia per Truist Bank per ottenere credenziali di banca online. Sostiene che sono state rilevate attività sospette sull’account del destinatario e che l’accesso è stato temporaneamente limitato come precauzione di sicurezza. L’avviso è pensato per convincere i destinatari a visitare un sito bancario contraffatto e inserire le proprie informazioni di accesso.
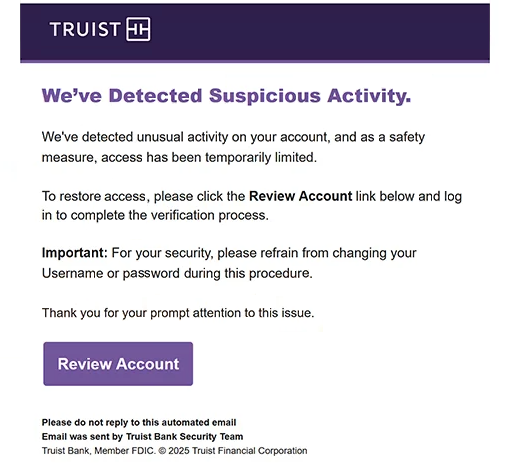
L’email di phishing utilizza l’oggetto “Importante Avviso di Sicurezza Riguardante il Tuo Conto di Banca Online” e si presenta come una notifica del Team di Sicurezza di Truist Bank. Afferma che attività insolite hanno attivato misure di protezione e istruisce il destinatario a verificare la propria identità per ripristinare l’accesso normale al conto. Tuttavia, non spiega quale attività sia stata rilevata né fornisce dettagli significativi sull’incidente di sicurezza presunto.
Per completare la presunta verifica, si consiglia ai destinatari di cliccare su un link etichettato “Verifica Account”. Il link li indirizza a un sito di phishing progettato per imitare il portale bancario online di Truist. Sebbene il sito non fosse più accessibile al momento dell’esame, il suo scopo previsto era raccogliere nomi utente e password bancarie dai visitatori che credevano di accedere ai loro account legittimi.
Una caratteristica distintiva dell’email di phishing Truist – We’ve Detected Suspicious Activity è l’istruzione di non cambiare nomi utente o password esistenti durante il processo di verifica. Questa richiesta è particolarmente sospetta perché scoraggia i destinatari dal modificare le credenziali che i truffatori potrebbero tentare di rubare. Mantenere le credenziali invariate potrebbe offrire agli aggressori ulteriori opportunità di utilizzarle.
Se vengono ottenute credenziali bancarie valide, i truffatori possono tentare di accedere al conto della vittima, visualizzare informazioni finanziarie o avviare transazioni non autorizzate. Potrebbero anche tentare di modificare le impostazioni del conto o interferire con l’accesso del legittimo titolare del conto. Le possibili conseguenze dipendono dalle informazioni rubate e dalle misure di sicurezza che proteggono il conto.
L’email completa di phishing Truist – We’ve Detected Suspicious Activity “” è riportata di seguito:
Subject: Important Security Notice Regarding Your Online Banking Account
Truist
We’ve Detected Suspicious Activity.
We’ve detected unusual activity on your account, and as a safety measure, access has been temporarily limited.To restore access, please click the Review Account link below and log in to complete the verification process.
Important: For your security, please refrain from changing your Username or password during this procedure.
Thank you for your prompt attention to this issue.
[Review Account]Please do not reply to this automated email
Email was sent by Truist Bank Security Team
Truist Bank, Member FDIC. © 2025 Truist Financial Corporation
Come riconoscere le email di phishing
L’email di phishing Truist – We’ve Detected Suspicious Activity utilizza un avviso di sicurezza per creare urgenza e incoraggiare i destinatari ad agire senza verificare la richiesta. Afferma che è stata rilevata attività insolita e che l’account è stato limitato, ma non identifica la transazione sospetta, il tentativo di accesso o l’altro evento presumibilmente responsabile della restrizione.
Un altro segnale d’allarme è la richiesta di verificare le informazioni dell’account tramite un link incorporato. Sebbene le banche legittime possano avvisare i clienti di attività sospette, un’email inaspettata che inviti gli utenti a inserire le credenziali bancarie su un sito collegato dovrebbe essere trattata con cautela. La destinazione può imitare la pagina ufficiale di accesso della banca mentre opera su un dominio non correlato.
L’istruzione di non cambiare nomi utente o password è particolarmente rivelatrice. È insolito che una notifica di sicurezza dell’account scoraggi i cambiamenti delle credenziali avvertendo però di possibili accessi non autorizzati. In questa campagna, la richiesta appare accanto alla presunta procedura di verifica, rendendola un indicatore distintivo del tentativo di phishing.
Anche l’identità del mittente merita attenzione. L’email di phishing sostiene di provenire dal Team di Sicurezza di Truist Bank e include terminologia bancaria formale, una notifica automatica e informazioni aziendali. Questi dettagli possono essere copiati in email di phishing e non dimostrano che la comunicazione abbia effettivamente avuto origine da Truist.
La formulazione dell’email fornisce un altro indizio. Enfatizza le restrizioni dell’account e la necessità di ripristinare l’accesso, ma fornisce poche informazioni sull’incidente di sicurezza presunto. Questo approccio crea pressione mentre indirizza il destinatario verso l’azione che i truffatori vogliono che intraprenda.