L’email di phishing ” Update your account information to avoid interruption ” è una truffa che si spaccia per i fornitori di hosting web per rubare le credenziali degli account email. Avverte i destinatari che le informazioni del loro account devono essere aggiornate e suggerisce che il mancato completamento del processo potrebbe interrompere i loro servizi di hosting. Il presunto problema dell’account viene usato per convincere i destinatari a visitare un sito di login contraffatto.
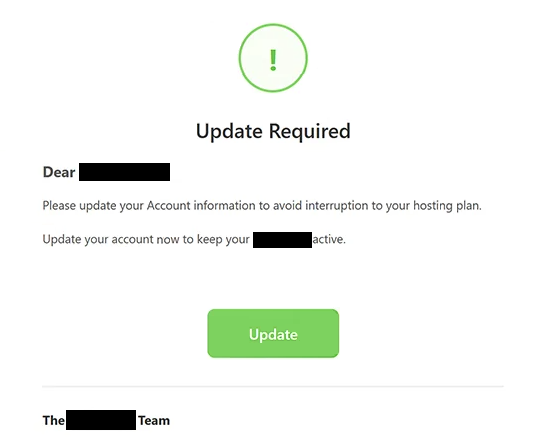
L’email di phishing si presenta come una notifica automatica da parte di una società di hosting. Sostiene che i dettagli dell’account del destinatario richiedano attenzione, ma non spiega quali informazioni siano obsolete o perché sia necessario un aggiornamento. Questo avviso vago crea incertezza e incoraggia i destinatari a seguire le istruzioni fornite.
Per completare il presunto aggiornamento, i destinatari sono indirizzati a cliccare su un pulsante etichettato “Aggiorna.” Invece di aprire una pagina legittima di gestione dell’account di hosting, il pulsante conduce a un sito phishing. Il sito cerca di identificare il provider email del visitatore e di mostrare una corrispondente interfaccia di login falsa.
Una versione osservata della pagina di phishing imita la schermata di accesso di Gmail. Mostrando un’interfaccia di autenticazione familiare, i truffatori cercano di convincere i visitatori che stanno accedendo al loro solito servizio di email. Tuttavia, il sito web non è gestito da Google né dal provider di hosting presumibilmente responsabile della notifica.
La pagina phishing è progettata per catturare indirizzi email e password inseriti dai visitatori. Se gli attaccanti ottengono credenziali valide, possono tentare di accedere alle caselle corrispondenti, leggere corrispondenza privata e raccogliere informazioni sensibili. Gli account compromessi possono anche essere usati per impersonare i loro proprietari o distribuire ulteriori email di phishing.
L’accesso agli account email può esporre altri servizi online ad attività non autorizzate. Gli aggressori potrebbero tentare il reset della password per gli account associati alla cassetta della posta compromessa, potenzialmente ottenendo accesso a ulteriori informazioni personali o aziendali. Queste conseguenze dipendono dalle misure di sicurezza che proteggono ciascun account.
L’email di phishing Update your account information to avoid interruption “” non è una notifica legittima di un servizio di hosting. Il suo scopo è ottenere le credenziali di accesso tramite una pagina di autenticazione ingannevole piuttosto che risolvere un vero problema dell’account.
L’email completa di phishing Update your account information to avoid interruption “” è riportata di seguito:
Subject: Update Required: –
Update Required
Dear -,
Please update your Account information to avoid interruption to your hosting plan.
Update your account now to keep your – active.
[Update]The – Team
– Web Hosting Ltd.
Automated account notification • Please do not reply to this email
© 2026 – All rights reserved.
Come riconoscere le email di phishing
L’email di phishing Update your account information to avoid interruption utilizza un avviso di interruzione del servizio per mettere pressione sui destinatari affinché agiscano. Sebbene i fornitori di hosting legittimi possano occasionalmente richiedere aggiornamenti dell’account, un’email inaspettata che minaccia una interruzione senza spiegare il problema alla base dovrebbe essere esaminata con attenzione.
Un segnale d’allarme è la mancanza di informazioni specifiche sull’account. L’email di phishing non identifica quali dettagli necessitano di aggiornamento né fornisce una spiegazione chiara del presunto problema. Invece, indirizza i destinatari verso un pulsante generico di aggiornamento, facendo sembrare l’azione richiesta di routine.
La destinazione del pulsante “Aggiorna” è un altro indicatore importante. Il link conduce a un sito web non correlato piuttosto che al servizio ufficiale di gestione account del provider di hosting. Le email di phishing spesso nascondono le destinazioni esterne dietro pulsanti che sembrano offrire funzioni ordinarie di manutenzione dell’account.
La pagina di accesso contraffatta fornisce ulteriori prove di inganno. Sebbene l’email riguardi un account di hosting, la destinazione può mostrare un modulo di autenticazione in stile Gmail che richiede le credenziali email. Questa discrepanza tra lo scopo dichiarato dell’email e le informazioni richieste dal sito è caratteristica dei tentativi di phishing.
Dovrebbe essere esaminata anche l’identità del mittente. Le email di phishing possono includere nomi di società di hosting, formattazione professionale, etichette di notifica automatiche e avvisi di copyright. Questi dati possono creare un’apparenza ufficiale ma non dimostrano che l’email abbia avuto origine dall’organizzazione impersonata.
Un’altra caratteristica sospetta è l’uso dell’urgenza senza informazioni di supporto significative. L’email implica che i servizi di hosting potrebbero essere interrotti se il destinatario non aggiorna i dati del proprio account. Questo incoraggia un’azione rapida offrendo poche opportunità per valutare se l’avviso sia autentico.