La truffa ” Webmail – cPanel Email Account Shutdown ” email è una campagna di phishing che tenta di rubare le credenziali degli account email impersonando cPanel, una piattaforma legittima di gestione di hosting web. Le email di phishing avvertono i destinatari di un problema di sicurezza non specificato che presumibilmente minaccia l’accesso alla loro casella di posta. L’obiettivo è convincere gli utenti a visitare una pagina di accesso falsa e fornire i loro nomi utente e password.
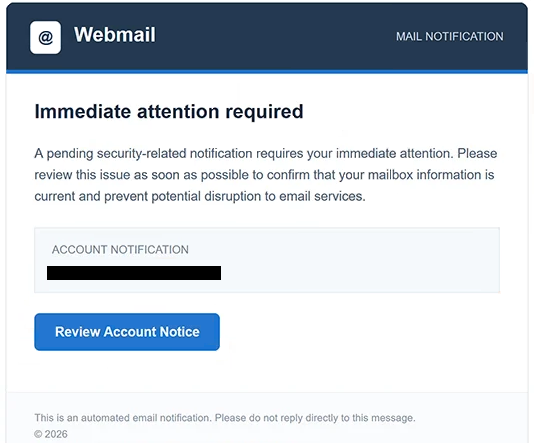
Le email di phishing utilizzano l’oggetto “Action Required: cPanel Email Account Shutdown” e si presentano come notifiche webmail automatiche. Sostengono che un problema di sicurezza imminente richieda un’attenzione immediata e che il destinatario debba confermare le informazioni della propria casella per evitare interruzioni del servizio. Nonostante l’oggetto allarmante, l’email non fornisce alcuna spiegazione significativa del presunto problema di sicurezza.
Invece di descrivere il problema o offrire dettagli che i destinatari potrebbero verificare indipendentemente, l’email di phishing li indirizza a un pulsante etichettato “Verifica Avviso Account.” Questo crea l’impressione che ulteriori informazioni siano disponibili tramite un’interfaccia ufficiale di gestione dell’account. La notifica include anche una dichiarazione automatica di disclaimer via email, un avviso di copyright e un timestamp generato dal sistema per rafforzarne l’aspetto amministrativo.
Cliccando il pulsante si apre un sito di phishing ospitato su pencontrol.com. Il sito imita le interfacce di accesso appartenenti ai fornitori di servizi email, con una versione osservata che mostra il branding Gmail e un’intestazione “Autenticazione Richiesta”. Ai visitatori viene chiesto di inserire i propri nomi utente e password, presumibilmente per completare la revisione dell’account.
Il modulo di accesso non è collegato al servizio email legittimo. Le credenziali inviate tramite esso vengono catturate dai truffatori, permettendo potenzialmente loro di accedere alla casella di posta interessata. Poiché il sito imita le pagine di autenticazione familiari, i destinatari potrebbero non riconoscere immediatamente di essere stati reindirizzati lontano dal loro vero provider email.
L’accesso a una casella di posta compromessa potrebbe esporre corrispondenza personale, allegati riservati e informazioni relative all’account. I truffatori potrebbero anche impersonare il proprietario dell’account, distribuire ulteriori email di phishing o tentare di reimpostare le password dei servizi collegati allo stesso indirizzo email. Le credenziali rubate potrebbero essere offerte anche ad altri cybercriminali, anche se questi risultati non sono stati confermati per le singole vittime di questa campagna.
L’email completa di phishing Webmail – cPanel Email Account Shutdown “” è riportata di seguito:
Subject: Action Required: cPanel Email Account Shutdown
@ Webmail MAIL NOTIFICATION
Immediate attention required
A pending security-related notification requires your immediate attention. Please review this issue as soon as possible to confirm that your mailbox information is current and prevent potential disruption to email services.
Account notification
[Review Account Notice]
This is an automated email notification. Please do not reply directly to this message.
© 2026
Come riconoscere le email di phishing
Le email di phishing che affermano che un account sta per essere disabilitato spesso si basano su urgenza e avvisi di sicurezza vaghi. In questa campagna, l’oggetto minaccia la chiusura dell’account email, mentre il corpo si riferisce solo a una notifica di sicurezza in sospeso. L’assenza di una spiegazione specifica è un segnale di allarme importante, soprattutto quando ci si aspetta che i destinatari agiscano immediatamente.
Un’altra caratteristica sospetta è la richiesta di confermare le informazioni della casella tramite un pulsante incorporato. L’email di phishing non spiega quali informazioni siano obsolete o perché sia necessaria una revisione dell’account. Al contrario, incoraggia i destinatari ad aprire un sito web esterno dove viene chiesto loro di autenticarsi.
Anche l’identità del mittente dovrebbe essere esaminata con attenzione. Sebbene l’email di phishing si presenti come una notifica cPanel, i nomi riconoscibili delle aziende e la formattazione amministrativa non garantiscono l’autenticità. L’indirizzo effettivo del mittente e il suo dominio possono rivelare incongruenze con l’organizzazione presumibilmente responsabile della notifica.
La destinazione del pulsante “Revisiona Avviso Account” è particolarmente rilevante. Porta a pencontrol.com, un dominio non correlato al legittimo provider di email, impersonato. Una pagina di accesso che mostra il branding di Gmail su un sito web non correlato è un forte segnale che la pagina è pensata per ingannare i visitatori.
L’intestazione “Autenticazione Richiesta” sul sito di phishing aggiunge un ulteriore livello di inganno. I prompt di autenticazione sono comuni nell’accesso a servizi email legittimi, ma una richiesta di password imprevista dopo un avviso di sicurezza dovrebbe essere trattata con cautela. La presenza di un’interfaccia di accesso familiare non dimostra che il sito appartenga al fornitore corrispondente.
I destinatari possono anche notare che l’email di phishing utilizza un linguaggio amministrativo generico invece di fornire dettagli di sicurezza specifici per account. I riferimenti alle notifiche di sistema, alla conferma della casella di posta e all’interruzione del servizio creano un tono ufficiale senza spiegare cosa sia realmente accaduto. Un timestamp generato dal sistema e una dichiarazione automatica di disclaimer via email possono far apparire la notifica credibile, ma nessuno dei due ne verifica l’origine.