L’email di phishing Webmail security update verification fa parte di una campagna di furto di credenziali che prende di mira gli utenti dei servizi di webmail. L’email di phishing è mascherata da notifica ufficiale di sicurezza, sostenendo che il sistema email del destinatario sia stato recentemente aggiornato e che la verifica della casella di posta sia necessaria per attivare l’ultima versione di sicurezza.
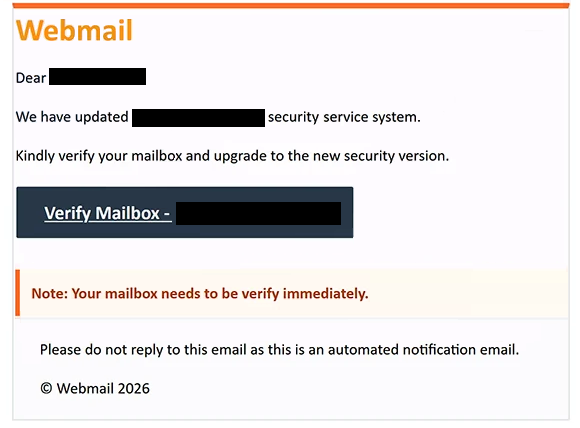
L’email di phishing utilizza l’oggetto ” Webmail security update verification ” e informa i destinatari che il sistema di sicurezza del loro dominio è stato aggiornato. Li istruisce a verificare immediatamente la casella per completare l’aggiornamento previsto. L’email include anche l’indirizzo o il dominio del destinatario nel contenuto, facendo apparire la notifica rilevante per il proprio account email specifico.
Viene fornito un pulsante etichettato “Verifica cassetta postale” per avviare il presupposto processo di verifica. Cliccandoci gli utenti si avviano a un sito di phishing che mostra una pagina di accesso di webmail contraffatta. La pagina richiede un indirizzo email e una password, presentando il modulo come un passaggio standard di autenticazione necessario per completare l’aggiornamento di sicurezza.
Il sito di phishing mostra anche un’etichetta “Connessione SSL Sicura” per rafforzare l’impressione che il processo di accesso sia protetto. Tuttavia, questa etichetta non stabilisce la legittimità del sito. Lo scopo del modulo di accesso contraffatto è catturare le credenziali inserite dai visitatori e renderle disponibili ai truffatori.
L’email di phishing incorpora anche un riferimento al copyright di cPanel, L.L.C., un’azienda legittima associata al software di gestione di hosting web. Questo riferimento viene usato per far apparire l’email ufficiale, ma cPanel non ha alcun coinvolgimento identificato nella campagna di phishing. I truffatori stanno sfruttando il nome riconoscibile dell’azienda per sostenere il loro tentativo di impersonificazione.
Se gli attaccanti ottengono credenziali valide per la webmail, possono accedere a corrispondenza privata, allegati memorizzati e altre informazioni disponibili tramite l’account compromesso. Potrebbero anche impersonare il proprietario dell’account, inviare ulteriori email di phishing ai contatti o tentare di reimpostare le password di altri servizi collegati all’indirizzo email interessato.
La campagna identificata si concentra sul furto delle credenziali di accesso piuttosto che sulla distribuzione di malware. Il suo inganno centrale è l’affermazione che un aggiornamento di sicurezza email non possa essere completato senza una verifica immediata della casella di posta, indirizzando i destinatari a una pagina di accesso controllata dagli attaccanti invece che a un servizio web legittimo.
L’email completa di phishing Webmail security update verification “” è riportata di seguito:
Subject: Webmail security update verification
Webmail
Dear –
We have updated – security service system.
Kindly verify your mailbox and upgrade to the new security version.
[Verify Mailbox] –Note: Your mailbox needs to be verify immediately.
Please do not reply to this email as this is an automated notification email.© Webmail 2026
Copyright© 2026 cPanel, L.L.C.
Come riconoscere le email di phishing
Le email di phishing che si spacciano per amministratori di webmail spesso utilizzano aggiornamenti di sicurezza, requisiti di verifica dell’account o interruzioni del servizio come motivi per richiedere le credenziali di accesso. In questa campagna, il principale segnale di allarme è l’istruzione inaspettata di verificare una casella di posta immediatamente dopo un presunto aggiornamento di sistema. L’email di phishing non fornisce prove verificabili in modo indipendente che il servizio email del destinatario richieda effettivamente tale azione.
La formulazione e la presentazione forniscono anche indizi. L’email si riferisce a un aggiornamento del servizio di sicurezza ma non identifica chiaramente un provider di hosting specifico responsabile del cambiamento. Contiene anche l’istruzione grammaticalmente errata “La tua casella deve essere verificata immediatamente”, che è un altro motivo per dubitarne dell’autenticità.
I destinatari dovrebbero prestare particolare attenzione ai link associati ai pulsanti di verifica. In questo caso, il pulsante “Verifica Casella della Posta” conduce a un dominio non correlato a un provider di webmail identificabile. Una pagina di accesso raggiungibile tramite un dominio esterno imprevisto dovrebbe essere considerata sospetta, anche quando assomiglia a un’interfaccia email familiare.
Un’altra caratteristica è l’uso di termini di sicurezza rassicuranti. Etichette come “Secure SSL Connection”, riferimenti agli aggiornamenti di sistema e nomi di aziende riconoscibili possono far apparire credibili i siti di phishing. Tuttavia, nessuno di questi elementi dimostra che un sito web sia gestito dall’organizzazione che afferma di rappresentare.
Anche l’indirizzo email effettivo del mittente dovrebbe essere esaminato, invece di affidarsi al nome del mittente visualizzato. Un dominio sconosciuto, un indirizzo non correlato al fornitore del servizio dichiarato o incongruenze tra il mittente e il sito web collegato possono indicare un’impersonificazione. Anche quando questi dettagli appaiono convincenti, non dimostrano indipendentemente l’autenticità.
Il modo più affidabile per valutare questo tipo di email di phishing è verificare le notifiche degli account tramite il servizio webmail legittimo, accessibile indipendentemente dall’email. La combinazione di una richiesta di aggiornamento di sicurezza urgente, un pulsante di verifica della casella di posta e un modulo di accesso ospitato su un dominio non correlato è particolarmente rilevante per identificare il tentativo di phishing Webmail security update verification .