L’email di phishing Webmail – We received a request to terminate your account è una truffa progettata per rubare le credenziali dell’account email impersonandosi un fornitore di servizi webmail. Sostiene che qualcuno abbia richiesto la chiusura dell’account email del destinatario e avverte che l’accesso sarà permanentemente disabilitato a meno che la richiesta non venga annullata. L’email utilizza la minaccia di chiusura dell’account per mettere pressione sui destinatari affinché visitino un sito di phishing.
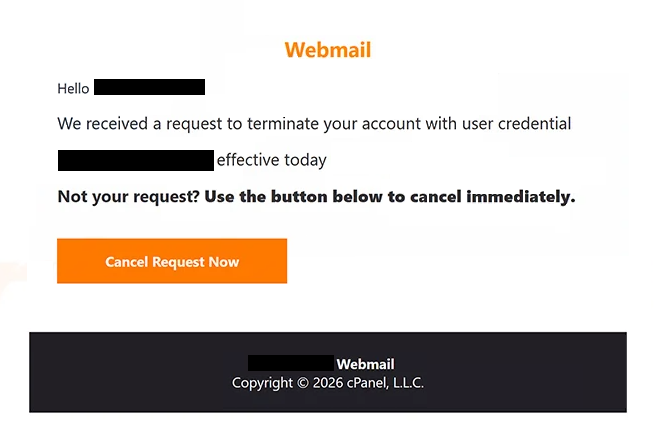
L’email di phishing utilizza l’oggetto “Promemoria: Valida le tue credenziali per -” e si presenta come una notifica ufficiale dell’account. Si rivolge al destinatario utilizzando il suo identificatore email e afferma che è stata ricevuta una richiesta di terminazione. La notifica fornisce anche una data e un orario specifici per la presunta chiusura, rendendo l’avviso più credibile.
I destinatari sono informati che possono interrompere il processo di risoluzione se non lo hanno autorizzato. Un pulsante con l’etichetta “Annulla richiesta ora” viene presentato come modo per preservare l’accesso all’account. Tuttavia, l’email non fornisce alcuna prova che sia stata inviata una richiesta di risoluzione legittima.
Cliccando il pulsante i destinatari si avvicina a una pagina di phishing ospitata su sharemyhtml.com, una piattaforma che consente agli utenti di ospitare contenuti HTML. La pagina imita un’interfaccia di accesso Google e mostra automaticamente l’indirizzo email del destinatario. Ai visitatori viene quindi chiesto di inserire le proprie password, presumibilmente per verificare la propria identità e annullare la risoluzione in sospeso.
Il modulo di accesso è progettato per catturare le credenziali piuttosto che per elaborare richieste di gestione degli account. Se i destinatari inseriscono password valide, i truffatori possono tentare di accedere ai loro account email, leggere corrispondenza privata e ottenere allegati sensibili. Potrebbero anche impersonare i proprietari degli account o usare le cassette di posta compromesse per colpire altre persone.
L’accesso a un account email può anche consentire ulteriori attacchi contro servizi online connessi. I truffatori potrebbero tentare il reset della password per gli account associati all’indirizzo interessato, esponendo potenzialmente ulteriori informazioni personali o finanziarie. Le conseguenze dipendono dalle impostazioni di sicurezza dell’account e dal fatto che gli attaccanti riescano a utilizzare con successo le credenziali rubate.
L’email include un avviso di copyright che fa riferimento a cPanel, L.L.C., una legittima società di software di hosting web. Questo riferimento è inteso a far apparire la notifica ufficiale, ma non stabilisce alcun collegamento tra l’azienda e la campagna di phishing. La presunta chiusura dell’account è un’accusa ingannevole utilizzata per ottenere le credenziali di accesso.
L’email completa di phishing Webmail – We received a request to terminate your account “” è riportata di seguito:
Subject: Reminder: Validate Your Credentials For –
Webmail
Hello -,
We received a request to terminate your account with user credential -, effective today .
Not your request? Use the button below to cancel immediately.
[Cancel Request Now]
– Webmail
Copyright © 2026 cPanel, L.L.C.
Come riconoscere le email di phishing
L’email di phishing contiene Webmail – We received a request to terminate your account diversi segnali d’allarme, a partire dalla notifica di chiusura dell’account inaspettata. Afferma che è stata presentata una richiesta di risoluzione senza spiegare chi l’abbia avviata o perché l’account sia programmato per la cancellazione. L’inclusione di un timestamp preciso per la chiusura crea urgenza ma non verifica l’avvertimento.
Un’altra caratteristica sospetta è l’istruzione di cancellare la richiesta tramite un pulsante incorporato. L’email presenta “Annulla richiesta ora” come soluzione immediata a un potenziale problema serio dell’account. Questo approccio incoraggia i destinatari a seguire il link prima di verificare se la notifica sia genuina.
L’oggetto solleva anche dubbi sullo scopo dell’email. Sebbene si riferisca alla validazione delle credenziali dell’account, il messaggio stesso si concentra sull’evitare la chiusura dell’account. Questa incoerenza suggerisce che ottenere le informazioni di accesso sia centrale nella truffa.
La destinazione del pulsante di cancellazione è particolarmente rivelatrice. Invece di indirizzare i destinatari al loro consueto servizio di gestione account webmail, si apre una pagina ospitata su una piattaforma di hosting HTML non correlata. La pagina mostra un modulo di login in stile Google nonostante l’email si presenti come una notifica relativa a cPanel.
L’indirizzo email che viene compilato automaticamente può far apparire la pagina di phishing legittima. Tuttavia, i truffatori possono includere gli indirizzi dei destinatari nei link di phishing o inserirli nei moduli di accesso senza accedere agli account effettivi. Una pagina di login personalizzata non dimostra che il sito appartenga a un servizio affidabile.
La formattazione amministrativa e la notifica di copyright dell’email sono elementi aggiuntivi pensati per costruire credibilità. I riferimenti a cPanel e a termini familiari di gestione degli account possono far sì che la notifica assomigli a un vero annuncio di servizio. Tuttavia, i nomi delle aziende e i modelli standard di email possono essere copiati dai truffatori.