L’email di phishing ” You allowed someone access to some of your email data ” è una truffa che si impersonerà da un fornitore di servizi email per rubare password degli account. Sostiene che il destinatario abbia concesso a un’altra persona il permesso di accedere ai propri dati email e la incoraggia a controllare l’attività del proprio account. L’avviso è falso e mira a indirizzare gli utenti verso una pagina di login falsa.
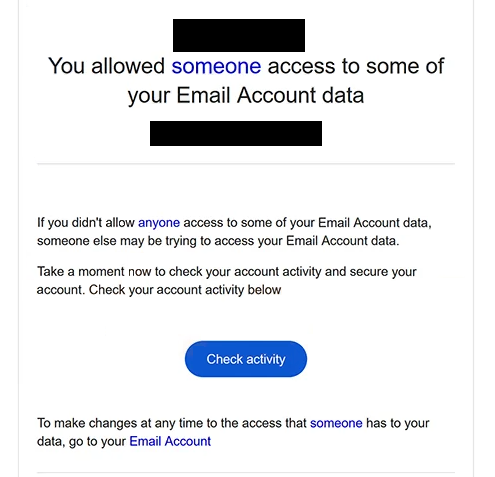
L’email di phishing utilizza l’oggetto “Importante Alert: Nuovo accesso al tuo account” e afferma che qualcuno è stato autorizzato ad accedere a determinate informazioni associate alla casella del destinatario. Suggerisce che una persona non autorizzata possa tentare di accedere all’account se il destinatario non ha approvato questa attività. L’email poi li invita a controllare immediatamente il proprio account.
Per far sembrare l’avviso legittimo, l’email di phishing include un pulsante etichettato “Controlla attività.” Il pulsante dovrebbe permettere ai destinatari di controllare i permessi degli account e di verificare se qualcun altro ha avuto accesso alle loro informazioni. Tuttavia, cliccandoci si apre un sito web di phishing invece delle impostazioni di sicurezza degli account di un provider email legittimo.
La destinazione è ospitata su un sottodominio edgeone.dev e si presenta come un portale di autenticazione Gmail. Mostra un avviso “Autenticazione Richiesta” e compila automaticamente l’indirizzo email del visitatore. La pagina richiede quindi la password dell’account e fornisce un pulsante etichettato “Conserva la stessa password.”
Questa formulazione è pensata per far sembrare l’inserimento di una password una normale conferma di sicurezza. Invece di chiedere agli utenti di cambiare le credenziali, la pagina di phishing crea l’impressione che possano mantenere la password esistente dopo aver esaminato la presunta attività dell’account. In realtà, qualsiasi password inviata tramite il modulo viene catturata dai truffatori.
Se le credenziali rubate sono valide, gli attaccanti potrebbero tentare di accedere alla cassetta della posta della vittima. Questo potrebbe esporre corrispondenza privata, allegati, informazioni di contatto e altri dati sensibili. I truffatori potrebbero anche impersonare il proprietario dell’account, inviare ulteriori email di phishing o tentare di reimpostare le password di altri account online associati all’indirizzo email compromesso.
L’email completa di phishing You allowed someone access to some of your email data “” è riportata di seguito:
Subject: Important Alert : New sign-in to your Account
You allowed someone access to some of your Email Account data
If you didn’t allow anyone access to some of your Email Account data, someone else may be trying to access your Email Account data.
Take a moment now to check your account activity and secure your account. Check your account activity below
[Check activity]To make changes at any time to the access that someone has to your data, go to your Email Account
Come riconoscere le email di phishing
L’email di phishing contiene You allowed someone access to some of your email data diversi segnali d’allarme, a partire dalla notifica di sicurezza inaspettata. Sostiene che un’altra persona abbia ottenuto accesso ai dati email del destinatario, ma non la identifica né spiega quali permessi siano stati presumibilmente approvati. Questa mancanza di informazioni specifiche rende difficile verificare l’avvertimento.
Un’altra caratteristica sospetta è la formulazione dell’email. L’oggetto si riferisce a un nuovo accesso, mentre il corpo discute il permesso di accedere ai dati dell’account. Si tratta di diversi tipi di attività dell’account, eppure l’email di phishing li presenta come parte dello stesso avvertimento senza fornire una spiegazione chiara.
La richiesta di cliccare su “Verifica attività” è particolarmente importante. Sebbene la revisione dell’attività degli account sia una pratica di sicurezza legittima, il pulsante in questa email di phishing indirizza i destinatari a un sito web non correlato. Un’etichetta di pulsante familiare non dimostra che la destinazione appartiene al fornitore di email impersonato.
La pagina di login phishing fornisce ulteriori indizi. Utilizza il branding correlato a Gmail e mostra l’indirizzo email del destinatario, facendo apparire la richiesta di autenticazione personalizzata. Tuttavia, un indirizzo email precompilato non prova che il sito web sia collegato a Google o che si siano verificate attività sospette.
Il pulsante “Manteni la stessa password” è un altro segnale di allarme distintivo. La pagina richiede la password esistente dell’utente mentre presenta l’azione come un modo per mantenere la sicurezza dell’account. Questo è incoerente con il presunto scopo di controllare i permessi dell’account, poiché esaminare attività recenti non dovrebbe richiedere di inserire credenziali in un sito web sconosciuto.
I destinatari dovrebbero anche esaminare l’indirizzo effettivo del mittente e la destinazione dei link incorporati. Le email di phishing possono imitare avvisi di sicurezza provenienti da fornitori legittimi, inclusi la loro formattazione, terminologia e branding. Questi elementi visivi sono meno affidabili rispetto al controllo che l’email e il sito web collegato appartengano davvero all’organizzazione che affermano di rappresentare.