L’email di phishing You’ll soon lose access to Spotify Premium fa parte di una truffa che si spaccia per Spotify per ingannare i destinatari e fargli aggiornare le informazioni di pagamento tramite un sito web ingannevole. L’email di phishing sostiene che ci sia un problema con i dettagli di pagamento del destinatario e avverte che l’abbonamento Premium potrebbe essere interrotto a meno che non agisca.
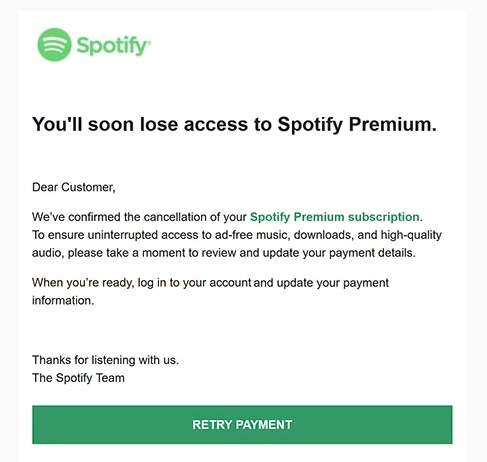
La truffa sfrutta la possibilità di perdere l’accesso a un abbonamento a pagamento per incoraggiare i destinatari a rispondere rapidamente. Presentando la situazione come un problema di fatturazione di routine, l’email di phishing cerca di far sembrare necessario l’aggiornamento del pagamento richiesto. Il destinatario è portato a credere che seguire le istruzioni aiuterà a mantenere l’abbonamento Spotify Premium esistente.
L’email di phishing si riferisce al destinatario come “Cliente” invece di indirizzarlo per nome. Questo saluto impersonale è uno dei segnali d’allarme della truffa, soprattutto perché l’email dovrebbe riguardare un abbonamento individuale e il suo stato di fatturazione. Tuttavia, un saluto generico da solo non dimostra che un’email sia phishing.
Il tentativo di phishing si basa sul nome riconoscibile di Spotify e sull’aspettativa che i servizi in abbonamento richiedano occasionalmente aggiornamenti sui pagamenti. L’obiettivo è indirizzare i destinatari lontano dal servizio legittimo e persuaderli a divulgare informazioni sensibili con il pretesto di risolvere un problema di fatturazione.
L’email di phishing utilizza l’oggetto “Aggiorna i dettagli di fatturazione” e afferma che l’abbonamento Premium del destinatario è già stato cancellato a causa di un problema di pagamento. Include un pulsante “RIPROVA PAGAMENTO” che conduce a una pagina di accesso Spotify contraffatta ospitata su 4f70b74c7c.nxcli.io. La pagina imita l’interfaccia di accesso di Spotify e offre diverse opzioni di autenticazione, tra cui Google, Facebook, Apple, numero di telefono e un modulo convenzionale email e password.
Nonostante l’aspetto, il sito web non è una pagina di accesso autorizzata Spotify. Il suo scopo è catturare le credenziali inserite dai visitatori, il che potrebbe permettere ai truffatori di prendere il controllo dei loro account Spotify, cambiare password e impedire ai proprietari legittimi di accedere. Le password riutilizzate potrebbero anche mettere a rischio account non correlati. Il tentativo di phishing identificato si concentra sul furto di credenziali, piuttosto che su un processo di installazione di malware confermato.
L’email completa di phishing You’ll soon lose access to Spotify Premium “” è riportata di seguito:
Subject: Update Billing Details
You’ll soon lose access to Spotify Premium.
Dear Customer,
We’ve confirmed the cancellation of your Spotify Premium subscription.
To ensure uninterrupted access to ad-free music, downloads, and high-quality audio, please take a moment to review and update your payment details.When you’re ready, log in to your account and update your payment information.
Thanks for listening with us.
The Spotify Team
[RETRY PAYMENT]
© 2026 Spotify ABSpotify (Pty) Ltd, 2st Floor, Block B, The Boulevard Office Park, Searle Street, Woodstock, Cape Town, 392
Come riconoscere le email di phishing
L’email di phishing contiene You’ll soon lose access to Spotify Premium diversi dettagli che possono aiutare a distinguerla da una notifica di abbonamento autentica. Uno è il suo saluto generico, “Caro Cliente”, invece del nome del destinatario. Sebbene le email automatizzate legittime possano talvolta usare saluti impersonali, questo è un potenziale segno di phishing, specialmente quando l’email afferma di riguardare lo stato di fatturazione di un cliente specifico.
Un altro segnale di allarme è la combinazione di una richiesta di rimborso per abbonamento cancellato e una richiesta immediata di aggiornare le informazioni di pagamento. L’email di phishing si riferisce ai familiari benefici Premium, tra cui ascolto senza pubblicità, download e audio di alta qualità, per rendere più convincente la minaccia di perdita del servizio. Questi dettagli non dimostrano che Spotify abbia effettivamente tentato di riscuotere un pagamento o cancellato l’abbonamento del destinatario.
L’indirizzo del mittente offre un altro modo per identificare l’inganno. Sebbene l’email di phishing utilizzi il nome di Spotify e includa informazioni aziendali, il suo indirizzo di invio non è correlato ai domini ufficiali di Spotify. I destinatari dovrebbero esaminare l’intero indirizzo del mittente invece di affidarsi al nome visualizzato o al branding all’interno dell’email.
Il pulsante “RIPROVA PAGAMENTO” è particolarmente rivelatore perché indirizza gli utenti verso un sito al di fuori del dominio legittimo di Spotify. La pagina contraffatta assomiglia molto a una schermata di accesso autentica, incluse le opzioni di autenticazione familiari, ma la sua presenza non ne garantisce l’autenticità. Un modulo di accesso raggiunto tramite un’email di fatturazione imprevista dovrebbe essere valutato in base al suo indirizzo reale del sito web, non al suo design visivo.
L’email di phishing include anche una notifica di copyright di Spotify e un indirizzo fisico dell’azienda, dandole l’impressione di una comunicazione aziendale di routine. Tali dettagli possono essere copiati in email di phishing e non dovrebbero essere considerati prove affidabili dell’identità del mittente.