

Мошенничество с электронной почтой Account Closing Soon «» — это фишинговая кампания, которая пытается украсть учетные данные почтовых аккаунтов, выдая себя за поставщика почтовых сервисов. Фишинговые письма предупреждают получателей о том, что их аккаунты запланированы к закрытию и необходима немедленная проверка для предотвращения постоянной потери данных. Мошенники используют угрозу потери доступа к важным письмам и хранимым данным, чтобы убедить получателей перейти по вредоносной ссылке.
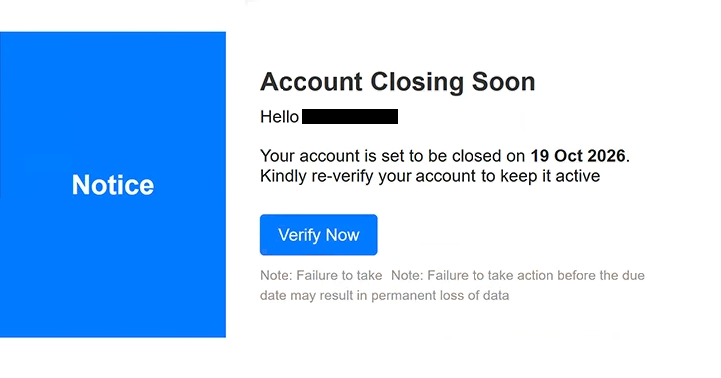
Фишинговые письма выдают себя за cPanel — легитимную платформу, используемую для управления веб-хостингом и почтовыми аккаунтами. Их темы начинаются с «ПОСЛЕДНЕЕ ПРЕДУПРЕЖДЕНИЕ» и содержат информацию об аккаунте получателя и запланированную дату закрытия. В рассматриваемом примере дата — 19 октября 2026 года, хотя это часть заявления мошенников, а не доказательство фактического закрытия аккаунта.
В теле фишингового письма содержится заметное предупреждение « Account Closing Soon » и сообщается получателю, что его аккаунт будет закрыт, если он не пройдет процедуру повторной верификации. Для этого предусмотрена кнопка «Проверить сейчас». Фишинговое письмо также предупреждает, что невыполнение мер до установленного срока может привести к постоянной потере данных, что создаёт дополнительное давление на быстрый ответ.
Нажатие кнопки проверки направляет получателей на фишинговый сайт, размещённый через InterPlanetary File System (IPFS) — децентрализованную систему хранения и распространения контента. На сайте отображается поддельный интерфейс входа по электронной почте, предназначенный для захвата имён пользователей и паролей. Внешний вид может меняться в зависимости от домена электронной почты получателя, позволяя мошенникам имитировать разных почтовых провайдеров.
Например, получатели, использующие Gmail, могут столкнуться со страницей входа, похожей на интерфейс аутентификации Google. Такой адаптивный дизайн делает попытку фишинга более убедительной, поскольку отображаемое брендирование может совпадать с обычной электронной почтой, которую обычно использует жертва. Однако страница входа не управляется легитимным провайдером, и отправленные через него учетные данные становятся раскрыты злоумышленникам.
Украденные учетные данные электронной почты могут позволить мошенникам получить доступ к личной переписке, получить конфиденциальные вложения и выдать себя за владельцев аккаунтов. Злоумышленники также могут попытаться сбросить пароли других онлайн-сервисов, связанных с скомпрометированным адресом электронной почты. Это может выявить дополнительные аккаунты, особенно если затронутый почтовый ящик используется для восстановления аккаунта.
Полное Account Closing Soon фишинговое письмо «» приведено ниже:
Subject: FINAL WARNING: Your — Account Is Scheduled for Closure 19 Oct 2026.
Notice
Account Closing Soon
Hello —
Your account is set to be closed on 19 Oct 2026. Kindly re-verify your account to keep it active —
[Verify Now]
Note: Failure to take Note: Failure to take action before the due date may result in permanent loss of data
Как распознавать фишинговые письма
Фишинговые письма, угрожающие закрытию аккаунта, часто используют тревожные формулировки и строгие сроки, чтобы побудить получателей действовать без проверки информации. В этой кампании в теме стоит сообщение «ПОСЛЕДНЕЕ ПРЕДУПРЕЖДЕНИЕ», в то время как в теле утверждается, что электронная почта получателя будет закрыта навсегда, если проверка не будет завершена. Такие предупреждения следует тщательно проверять, особенно если они приходят неожиданно.
Кнопка «Проверить сейчас» — ещё один важный предупреждающий знак. Хотя она кажется способом сохранить доступ к аккаунту, она ведёт на сайт вне легитимной почтовой почты. Получателям следует проверять фактическое место назначения ссылок на верификацию, а не предполагать, что знакомая метка кнопки или узнаваемое название компании подтверждают подлинность.
Способность фишингового сайта имитировать разных почтовых провайдеров может затруднить распознавание обмана. Страница входа с брендингом Google или другого знакомого провайдера не обязательно является подлинной. Фактический адрес сайта важнее внешнего вида, особенно если страница доступна через неожиданное письмо с подтверждением аккаунта.
Получатели также должны проверить адрес электронной почты отправителя и сравнить его с организацией, которая якобы отвечает за уведомление. Можно имитировать имена и логотипы, а подозрительные домены или несоответствия между отправителем и связанным сайтом могут указывать на фишинг. Однако один на первый взгляд легитимный адрес отправителя не доказывает подлинность письма.
Ещё одной особенностью является угроза постоянной потери данных. Фишинговые письма преподносят закрытие аккаунта как неизбежное следствие игнорирования запроса на верификацию, но не предоставляют независимо проверяемых доказательств того, что аккаунт действительно запланирован на удаление. Срочность направлена на то, чтобы получатель отдал приоритет немедленным действиям, а не проверке предупреждения.