

Фишинговое IMAP Sync Failure письмо маскирует кражу учетных данных под техническую проблему, связанную с входящими письмами. Вместо обычного запроса на верификацию аккаунта письмо имитирует автоматический диагностический отчёт и утверждает, что ошибка аутентификации нарушила работу почтового сервера получателя.
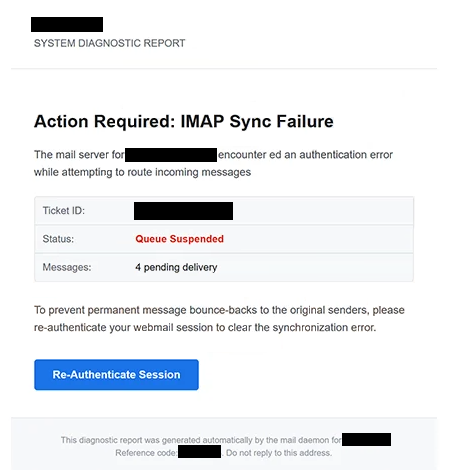
Согласно письму, почтовый сервер получателя столкнулся с ошибкой аутентификации при попытке маршрутизировать входящие сообщения. Предполагаемым последствием является приостановленная очередь сообщений, в которой четыре письма ожидают доставки.
Для подтверждения предупреждения прилагается дополнительная техническая информация. В письме указывается идентификатор тикета, отображается статус «Очередь приостановлена» и сообщается, что четыре сообщения находятся в ожидании. Также содержится код ссылки и утверждается, что диагностический отчёт был автоматически сгенерирован почтовым демоном.
Получателям предупреждают, что ожидающие письма могут навсегда вернуться к исходным отправителям, если проблему синхронизации не устранят. Чтобы якобы устранить ошибку, им предлагают повторно аутентифицировать свою веб-почту с помощью кнопки «Повторная аутентификация сессии».
За этой кнопкой нет подлинного исправления IMAP. Нажатие на неё открывает страницу входа в поддельную веб-почту, а не на легитимную службу администрирования почтовых серверов.
Фишинговая страница копирует внешний вид экрана входа в веб-почту cPanel. Одна деталь, которая может сделать страницу особенно убедительной, — это то, что адрес электронной почты жертвы уже отображается в форме. Эта информация взята из фишинговой ссылки, а не из легитимной системы аккаунта.
Нужно ввести только пароль. После отправки он передаётся мошенникам, управляющим фишинговой страницей. Это действие не восстанавливает синхронизацию IMAP, не выпускает четыре ожидающих письма и не очищает приостановленную почтовую очередь.
Имея действительные данные электронной почты, мошенники могут получить доступ к личной переписке и другой информации, хранящейся в аккаунте. Скомпрометированный почтовый ящик также может использоваться для запроса сброса пароля для других сервисов или для отправки вводящих в заблуждение писем, выдая себя за владельца аккаунта.
cPanel не связан с фишинговым письмом « IMAP Sync Failure » (фишинговым письмом). Его веб-почтовый интерфейс просто скопируется, чтобы запрос на учетные данные выглядел легитимно.
Полное IMAP Sync Failure фишинговое письмо «» приведено ниже:
Subject: [-] : Please Confirm To Continue.
—
System Diagnostic Report
Action Required: IMAP Sync FailureThe mail server for — encounter ed an authentication error while attempting to route incoming messages
Ticket ID: —
Status: Queue Suspended
Messages: 4 pending deliveryTo prevent permanent message bounce-backs to the original senders, please re-authenticate your webmail session to clear the synchronization error.
[Re-Authenticate Session]This diagnostic report was generated automatically by the mail daemon for -.
Reference code: -. Do not reply to this address.
Как распознать фишинговое IMAP Sync Failure письмо
Отличительной чертой этой кампании является попытка походить на серверный технический отчет. Такие термины, как « IMAP Sync Failure », «ошибка аутентификации», «очередь приостановлена» и «mail daemon», создают впечатление, что предупреждение исходило от инфраструктуры, обрабатывающей электронную почту получателя.
Четыре ожидающих сообщения добавляют ещё один слой давления. Получателям не просто сообщают, что синхронизация не удалась. Им внушают убеждение, что реальные входящие письма уже страдают и вскоре могут быть возвращены отправителям.
Номера заявок и ссылки также могут сделать уведомление более формальным. Дополнительный код похож на идентификаторы, созданные автоматизированной системой поддержки или диагностики, но эти данные не подтверждают, что письмо имеет доступ к фактическому почтовому серверу получателя.
Запрошенное решение более показательно. В письме утверждается, что проблема с аутентификацией IMAP приостановила входящую почту, затем получателя направляет «Повторная аутентификацию сессии» через встроенную кнопку. Следуя этой инструкции, появляется отдельная веб-страница с запросом пароля от почтового ящика.
Заранее заполненный адрес электронной почты на поддельной странице cPanel может дополнительно снизить подозрения. Правильный адрес может создать впечатление, что страница распознала аккаунт пользователя. На самом деле адрес передаётся фишинговой странице через саму ссылку.
Получатели, столкнувшиеся с таким предупреждением, могут самостоятельно проверить свой почтовый ящик. Если с входящей почтой или доступом к IMAP действительно возникают проблемы, пользователи могут войти через свой обычный веб-адрес или через панель управления хостингом вместо использования ссылки на повторную аутентификацию из неожиданного письма.
Любой, кто уже ввёл пароль через фейковую страницу, должен немедленно изменить его через легитимную почтовую службу. Другие аккаунты с таким же паролем также должны быть защищены, а скомпрометированный почтовый ящик должен быть проверен на незнакомые сессии, правила переадресации или другие несанкционированные изменения.