

Мошенничество с электронной почтой Inbound Message Rejection Report — это фишинговая кампания, использующая сфабрикованные проблемы с доставкой писем для кражи паролей от аккаунтов. Фишинговые письма, по-видимому, поступают от администратора электронной почты и информируют получателей, что несколько входящих писем не попали в их почтовые ящики. Чтобы якобы восстановить эти письма и восстановить нормальную доставку, получателей направляют на сайт, который собирает их учетные данные.
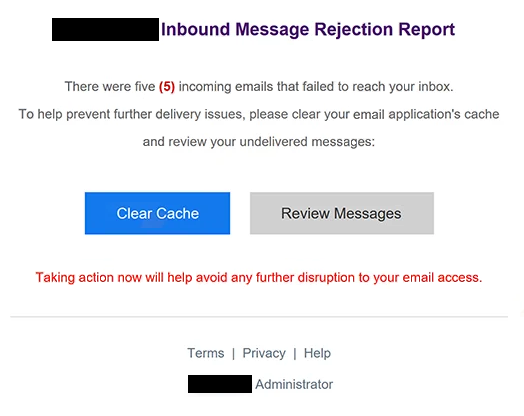
Фишинговые письма используют тему « Inbound Message Rejection Report » и утверждают, что пять входящих писем были отклонены до поступления в почтовый ящик получателя. Вместо того чтобы объяснять, почему письма были отклонены, уведомление подразумевает, что очистка кэша приложения и проверка недоставленных писем решит проблему. Это объяснение даёт получателям, казалось бы, рутинную техническую задачу.
В фишинговом письме включены две кнопки — «Очистить кэш» и «Пересмотреть сообщения». Хотя они указывают на разные действия, обе ведут к одному и тому же фишинговому сайту. В адрес назначения отображается общая форма входа в веб-почту, размещённая на инфраструктуре Google Cloud Storage. Использование легитимного облачного хостинга не делает сайт надёжным, так как фишинговая страница не связана с авторизованным почтовым провайдером.
Поддельная форма входа автоматически отображает адрес электронной почты получателя в поле имени пользователя и запрашивает пароль. Эта деталь делает страницу связанной с почтовым ящиком получателя и уменьшает количество информации, которую посетителю нужно ввести. Однако пароли, заданные через форму, захватываются мошенниками, а не используются для решения проблем с доставкой.
Получение действительных данных электронной почты может позволить злоумышленникам получить доступ к личной переписке, проверить вложения и выдать себя за владельца аккаунта. Скомпрометированный почтовый ящик также может использоваться для запроса сброса паролей для других сервисов, включая торговые платформы, аккаунты в социальных сетях и финансовые услуги. Злоумышленники также могут отправлять фишинговые письма с пострадавшего аккаунта, чтобы использовать доверие существующих контактов.
Полное Inbound Message Rejection Report фишинговое письмо «» приведено ниже:
Subject: Inbound Message Rejection Report
— Inbound Message Rejection Report
There were five (5) incoming emails that failed to reach your inbox.
To help prevent further delivery issues, please clear your email application’s cache
and review your undelivered messages:
[Clear Cache] [Review Messages]Taking action now will help avoid any further disruption to your email access.
Terms | Privacy | Help
— Administrator
Как распознавать фишинговые письма
Фишинговые письма, выдающие себя за администраторов электронной почты, часто используют сбои в доставке, ограничения аккаунта или технические проблемы, чтобы убедить получателей перейти по внешним ссылкам. В этой кампании главным обманом является предупреждение о пяти отклонённых входящих письмах. Фишинговое письмо содержит определённое количество пропущенных писем, но не содержит значимых деталей доставки, позволяющих получателям проверить заявление.
Инструкция очистить кэш электронной почты — ещё одна подозрительная особенность. Очистка кэшированной информации не является типичным требованием для получения входящих писем, отклонённых почтовым сервером. Фишинговое письмо использует это технически звучащее объяснение, чтобы сделать запрошенное действие разумным.
Получателям также следует обращать внимание на две кнопки, включённые в уведомление. «Очистить кэш» и «Пересмотреть сообщения» выполняют отдельные функции, но обе направляют пользователей на одну и ту же внешнюю страницу входа. Это несоответствие служит важным признаком того, что кнопки предназначены для захвата учетных данных, а не для предоставления подлинных функций управления электронной почтой.
Сама страница входа содержит дополнительные предупреждающие знаки. Хотя поле имени пользователя уже заполнено адресом электронной почты получателя, это не доказывает, что сайт принадлежит провайдеру почты. Фишинговые сайты могут использовать информацию, полученную по оригинальной ссылке на email, чтобы персонализировать свои формы входа и сделать их более убедительными.
Ещё одна важная деталь — расположение хостинга сайта. Фишинговая страница использует инфраструктуру Google Cloud Storage, но сайт, размещённый через легитимный облачный сервис, не обязательно управляется надёжной организацией. Получателям следует проверить фактический адрес сайта и определить, принадлежит ли он их почтовому провайдеру, прежде чем вводить учетные данные аккаунта.
Фишинговое письмо также подписано просто как «Администратор» и содержит общие ссылки с тегами «Условия», «Конфиденциальность» и «Справка». Эти элементы придают уведомлению административный вид, не уточняя, какой почтовый сервис его якобы выпустил. Отсутствие идентифицирующей информации о провайдере в сочетании с неожиданным запросом пароля делает уведомление особенно подозрительным.