

Фишинговое Mail Capacity Guide письмо «» — это мошенничество, предназначенное для кражи учетных данных для входа в электронную почту. Оно выглядит как уведомление, касающееся хранения почтового ящика получателя, и ложно утверждает, что аккаунт достиг предела вместимости.
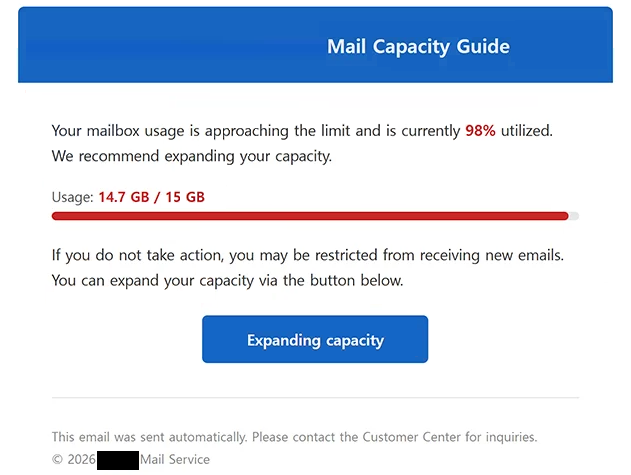
Письмо сообщает получателям, что почтовый ящик заполнен и необходимо принять меры для продолжения обычного использования. Это создаёт впечатление, что проблема с хранением может мешать входящим или исходящим письмам, давая получателям повод быстро отвечать.
Чтобы якобы решить проблему, получателям предлагается перейти по ссылке, указанной в письме. Эта ссылка не ведёт на легитимную страницу управления хранением, принадлежащую провайдеру электронной почты получателя. Вместо этого открывается фишинговый сайт, предназначенный для сбора учетных данных аккаунтов.
Мошенническая страница имитирует интерфейс входа по электронной почте и запрашивает посетителей указать свой адрес электронной почты и пароль. Информация, введённая на этой странице, отправляется мошенникам, а не используется для увеличения ёмкости почтового ящика или управления хранением.
Цель фишингового Mail Capacity Guide письма — кража учетных данных. Представляя запрос пароля как часть рутинной процедуры хранения почтового ящика, мошенники пытаются убедить получателей, что вход через указанную страницу необходим.
Скомпрометированные учетные данные электронной почты могут быть особенно ценны, поскольку входящие могут содержать личную переписку и другую конфиденциальную информацию. Почтовый аккаунт также может быть подключён к другим онлайн-сервисам и использоваться для получения писем с сбросом пароля.
Если один и тот же пароль повторно используется на нескольких аккаунтах, его получение может создать дополнительные риски. Мошенники могут попытаться использовать украденные учетные данные для доступа к другим сервисам, где жертва использовала те же данные для входа.
Получателям, которые уже ввели свои учетные данные на фишинговом сайте, следует изменить пароль от затронутого аккаунта электронной почты. Также следует изменить пароли для других аккаунтов с такими же учетными данными. Включение двухфакторной аутентификации там, где она доступна, может добавить ещё один уровень защиты от несанкционированного доступа.
Полное Mail Capacity Guide фишинговое письмо «» приведено ниже:
Subject: Mail box data logger
Mail Capacity Guide
Your mailbox usage is approaching the limit and is currently 98% utilized. We recommend expanding your capacity.
Usage: 14.7 GB / 15 GB
If you do not take action, you may be restricted from receiving new emails. You can expand your capacity via the button below.
[Expanding capacity]
This email was sent automatically. Please contact the Customer Center for inquiries.
© 2026 — Mail Service
Как распознавать фишинговые письма
Предупреждение о вместимости почтовых ящиков — важная деталь для изучения в фишинговом писем « Mail Capacity Guide » () информации. Неожиданные заявления о том, что аккаунт достиг лимита памяти, следует проверять через самого почтового провайдера, а не через ссылки, указанные в предупреждении.
Получателям также следует задуматься, как предполагаемая проблема решается. Запрос на ввод пароля от электронной почты после перехода по нежелательной ссылке — веская причина тщательно проверить сайт перед предоставлением какой-либо информации.
Конкретное место назначения ссылки особенно важно. Фишинговые сайты могут воспроизводить формы входа, логотипы, цвета и другие элементы, связанные с легитимными почтовыми сервисами. Знакомый экран входа не подтверждает, что сайт управляется провайдером, которого он якобы представляет.
Поэтому домен, отображаемый в адресной строке браузера, должен быть проверен перед введением учетных данных. Если адрес не принадлежит легитимному почтовому провайдеру, данные для входа не должны предоставляться.
Информация о отправителе может предоставить ещё одну возможность для выявления фишинга. Отображаемое имя отправителя можно сделать так, чтобы оно выглядело достоверно, поэтому получателям следует изучать полный адрес электронной почты и его домен, а не доверять только видимому имени.
Хранилище почтовых ящиков также можно проверять отдельно. Вместо использования ссылки, указанной в письме, получатели могут открыть обычное веб-приложение или вручную перейти на официальный сайт своего провайдера. Любое подлинное предупреждение о хранении должно быть видно через интерфейс легитимной учетной записи.
Неожиданное давление, чтобы немедленно решить проблему с аккаунтом, также должно стимулировать дополнительную проверку. Фишинговые письма часто зависят от реакции получателей на предупреждение перед проверкой подлинности основного заявления.
Фишинговое Mail Capacity Guide письмо «» основано на сфабрикованной проблеме хранения почтового ящика, чтобы убедить получателей посетить фейковую страницу входа. Предполагаемая проблема с пропускной способностью используется как повод для запроса учетных данных электронной почты, но ввод адреса электронной почты и пароля на связанном фишинговом сайте раскрывает эту информацию мошенникам.