

Мошенничество с электронной почтой Recent updates to Microsoft policies — это фишинговая кампания, выдающая себя за Microsoft с целью украсть учетные данные для входа в аккаунты. Фишинговое письмо утверждает, что недавние изменения в политике Microsoft требуют от пользователей повторного входа в свои приложения. Запрос представлен как рутинная административная процедура, необходимая для поддержания непрерывного доступа к сервисам Microsoft.
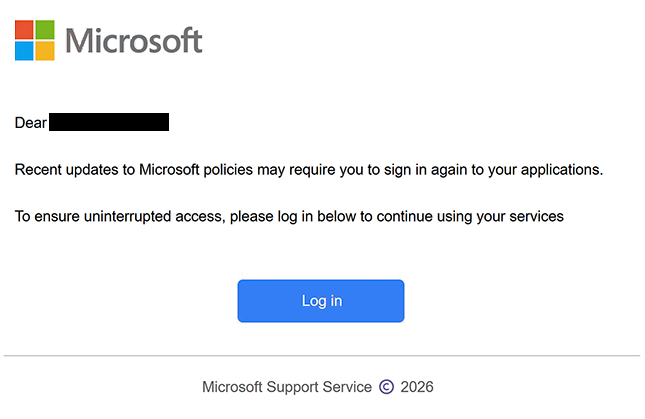
Фишинговое письмо использует тему «OFFICE365 PASSWORD UPDATE» и идентифицирует себя как уведомление от службы поддержки Microsoft. Оно информирует получателей о том, что изменения политики могут повлиять на существующие сессии приложений, и поощряют их повторную аутентификацию. Хотя письмо ссылается на обновление политики, оно не объясняет, какие политики изменились и почему пользователям необходимо предоставлять свои учетные данные.
Для завершения предполагаемого процесса проверки получателям предлагается нажать кнопку с надписью «Войти». Эта кнопка ведёт на фишинговый сайт, размещённый на cocoonwoodsavoie.com, не связанный с Microsoft. Сайт имитирует интерфейс аутентификации Microsoft, отображает логотип компании и запрашивает адрес электронной почты или номер телефона для начала процесса входа.
Поддельный сайт предназначен для сбора данных для входа, а не для аутентификации пользователей через Microsoft. Учётные данные, заданные через фишинговую страницу, могут быть захвачены мошенниками и потенциально использованы для доступа к соответствующим аккаунтам Microsoft. Знакомый интерфейс входа помогает скрыть тот факт, что пользователи взаимодействуют с несанкционированным сайтом.
Скомпрометированный аккаунт Microsoft может раскрыть конфиденциальную информацию, хранящуюся в подключённых сервисах. В зависимости от аккаунта и его прав мошенники могут получить доступ к электронной почте Outlook, документам OneDrive, личной информации и другим сопутствующим ресурсам. Они также могут выдать себя за владельца аккаунта, пытаться получить доступ к дополнительным сервисам или нацелиться на другие аккаунты, если тот же пароль был повторно использован.
Полное Recent updates to Microsoft policies фишинговое письмо «» приведено ниже:
Subject: OFFICE365 PASSWORD UPDATE
Dear —
Recent updates to Microsoft policies may require you to sign in again to your applications.
To ensure uninterrupted access, please log in below to continue using your services
[Log in]Microsoft Support Service ©️ 2026
Как распознавать фишинговые письма
Фишинговые письма, выдающие себя за поставщиков программного обеспечения, часто используют запросы на проверку аккаунта, обновления безопасности и административные изменения, чтобы побудить получателей раскрывать свои учетные данные. В мошенничестве с электронной почтой Recent updates to Microsoft policies основным предупреждением является утверждение, что пользователи должны войти снова из-за неуточнённых изменений в политике. В письме нет содержательного объяснения обновления или причин, по которым требуется аутентификация через встроенную кнопку.
Тема строки «OFFICE365 PASSWORD UPDATE» — ещё одна деталь, которую стоит изучить. Хотя в нём намекается изменение пароля, в тексте письма обсуждаются политики Microsoft и продолжение доступа к приложениям. Это несоответствие между темой и самим запросом может указывать на то, что письмо предназначено для привлечения внимания, а не для передачи настоящего обновления аккаунта.
Запрос нажать кнопку «Войти» вызывает подозрения, поскольку он отводит получателей от официальных сервисов аутентификации Microsoft. Фишинговые письма часто скрывают внешние адреса за кнопками с знакомыми метками, что делает менее очевидным, что пользователи отправляются на не связанные с этим сайты. Проверка фактического адреса позволяет выяснить, принадлежит ли ссылка организации, якобы отправившей письмо.
Поддельная страница входа Microsoft также показывает, как фишинговые сайты могут имитировать легитимные системы аутентификации. Она отображает узнаваемый брендинг и запрашивает знакомые идентификаторы аккаунта, включая адрес электронной почты, номер телефона или имя пользователя Skype. Однако эти функции могут быть скопированы, и их присутствие не доказывает, что сайт управляется Microsoft.
Ещё одним показателем является использование в электронном письме имени «Microsoft Support Service» и уведомления об авторском праве для создания официального вида. Названия компаний, логотипы и официальные подписи могут воспроизводиться в фишинговых письмах без разрешения организации. Полный адрес электронной почты отправителя и место назначения встроенных ссылок предоставляют более полезную информацию, чем только брендинг.
Получателям также следует быть осторожными, если неожиданное письмо сообщает, что доступ к приложениям может быть прерван без прохождения процедуры аутентификации. Такое предупреждение создаёт давление на действия, даже если конкретная проблема с аккаунтом не выявлена. Легитимные уведомления аккаунта можно проверить, открыть соответствующий сервис самостоятельно, а не следовать незапрошенной ссылке для входа.