

Фишинговое письмо « Unsuccessful Log-on Attempts on Your American Express Online » — это мошенничество, выдающее себя за American Express с целью кражи учётных данных онлайн-аккаунтов. В нём утверждается, что обнаружено несколько неудачных попыток входа из незнакомого места, и призывает получателей подтвердить свою личность. Предупреждение направлено на то, чтобы вызвать опасения по поводу несанкционированного доступа к аккаунту и направить пользователей на фейковую страницу входа American Express.
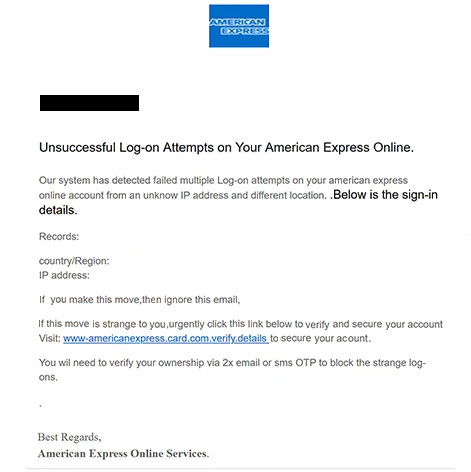
Фишинговое письмо имеет тему «Неудачные попытки входа из нового места» и представлено как уведомление о безопасности от American Express Online Services. В нём утверждается, что кто-то пытался получить доступ к аккаунту получателя с неизвестного IP-адреса в Румынии. В подтверждение этого утверждения в письме есть раздел «Записи», содержащий предполагаемое местоположение и IP-адрес.
Однако техническая информация содержит явное несоответствие. Указанный IP-адрес, 6.685.842.0, не является действительным IPv4-адресом, поскольку два числовых раздела превышают разрешённый диапазон. Это подрывает достоверность предполагаемых записей входа и указывает на то, что информация была сфабрикована.
Получателям рекомендуется перейти по встроенной ссылке, если они не распознают попытки входа. В письме утверждается, что владение аккаунтом необходимо подтвердить с помощью одноразовых паролей электронной почты или SMS (OTP) для блокировки подозрительной активности. Это делает запрос похожим на легитимную процедуру проверки финансового счета.
Ссылка ведёт получателей на сайт, не связанный с American Express. Фишинговая страница была создана для имитации портала входа компании и сбора учетных данных аккаунта, хотя идентифицированный сайт уже не был активен при проверке. Точная информация, которая всё ещё могла быть размещена на неактивной странице, не подтверждена.
Если мошенники получают действительные учетные данные American Express, они могут попытаться получить доступ к затронутому аккаунту и просмотреть конфиденциальную финансовую информацию. В зависимости от мер безопасности аккаунта, украденные учетные данные также могут использоваться при попытках совершить несанкционированные транзакции или получить дополнительную личную информацию.
Полное фишинговое письмо « Unsuccessful Log-on Attempts on Your American Express Online » ниже:
Subject: Unsuccessful Login Attempts From New Location
American Express
-,
Unsuccessful Log-on Attempts on Your American Express Online.
Our system has detected failed multiple Log-on attempts on your american express online account from an unknow IP address and different location. .Below is the sign-in details.
Records:
country/Region:
IP address:If you make this move,then ignore this email,
if this move is strange to you,urgently click this link below to verify and secure your account Visit: [link] to secure your acount.
You wil need to verify your ownership via 2x email or sms OTP to block the strange log-ons.
Best Regards,
American Express Online Services.
Как распознать фишинговые письма
Фишинговое письмо « Unsuccessful Log-on Attempts on Your American Express Online » содержит несколько предупреждающих признаков, особенно необычное отображение предполагаемой активности входа. Хотя утверждается, что кто-то пытался получить доступ к аккаунту получателя из Румынии, предоставленный IP-адрес технически недействителен. Настоящие IPv4-адреса состоят из четырёх числовых разделов, каждая из которых варьируется от 0 до 255.
В письме также содержится множество орфографических и грамматических ошибок. Фразы вроде «неизвестный IP-адрес», «Если вы сделаете этот шаг» и «Вам нужно будет проверить», не соответствуют профессиональному языку, ожидаемому в официальных банковских коммуникациях. Эти ошибки особенно заметны, поскольку письмо утверждает, что касается чувствительной финансовой безопасности.
Ещё одним подозрительным элементом является инструкция подтвердить право собственности на аккаунт через встроенную ссылку. Письмо призывает получателей действовать срочно, если они не распознают предполагаемые попытки входа, что создаёт давление на выполнение предоставленных инструкций. Однако ссылка ведёт на домен, не связанный с American Express.
Упоминание одноразовых паролей для электронной почты и SMS также имеет большое значение. Мошенники могут использовать знакомую терминологию аутентификации в фишинговых письмах, чтобы сделать свои запросы легитимными. В этом случае упоминание подтверждения OTP используется для подтверждения предупреждения о безопасности аккаунта, которое не было подтверждено.
Заявленная личность отправителя также заслуживает внимания. Письмо заканчивается словами «American Express Online Services», но узнаваемое название компании в подписи не подтверждает, кто его отправил. Фишинговые письма могут без разрешения воспроизводить названия, логотипы и терминологию безопасности финансовых учреждений.
Формулировка уведомления создаёт дополнительные несоответствия. Оно указывает на несколько неудачных попыток входа, но содержит лишь расплывчатое местоположение и недопустимый IP-адрес, без достоверной информации о времени произошедших попыток. В письме также указано получателям игнорировать предупреждение, если они распознают активность, несмотря на то, что попытки представлены как неудачные.