

” Mail Capacity Guide ” Oltalama e-postası, e-posta hesabı giriş bilgilerini çalmak için tasarlanmış bir dolandırıcılıktır. Alıcının posta kutusu depolamasıyla ilgili bir bildirim gibi davranır ve hesabın kapasite sınırına ulaştığını yanlış bir şekilde iddia eder.
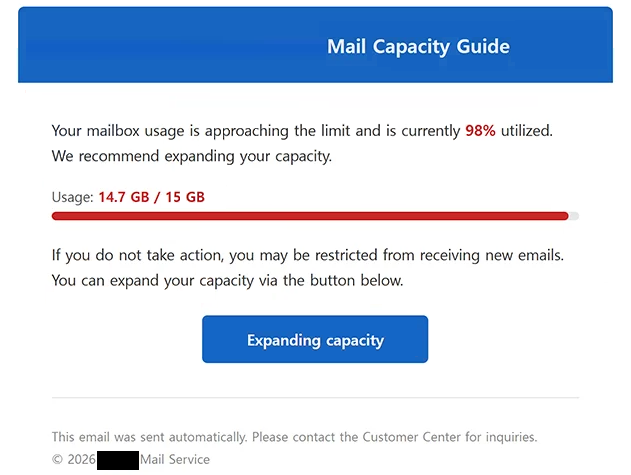
E-posta, alıcılara posta kutularının dolu olduğunu ve normal şekilde kullanmaya devam etmek için harekete geçmeleri gerektiğini bildirir. Bu, depolama sorununun gelen veya giden e-postaları engelleyebileceği izlenimini yaratır ve alıcılara hızlı yanıt vermeleri için bir sebep sunar.
Sorunu çözmesi amaçlandığı iddia edildiğinde, alıcılara e-postada verilen bir bağlantıyı takip etmeleri talimatı verilir. Bu bağlantı, alıcının e-posta sağlayıcısına ait meşru bir depolama yönetim sayfasına açılmaz. Bunun yerine, hesap kimlik bilgilerini toplamak için tasarlanmış bir oltalama sitesi açılır.
Sahte sayfa, bir e-posta giriş arayüzünü taklit eder ve ziyaretçilerden e-posta adreslerini ve şifrelerini vermelerini ister. Bu sayfaya girilen bilgiler, posta kutusu kapasitesini artırmak veya depolama yönetmek için kullanılmak yerine dolandırıcılara gönderilir.
Dolayısıyla ” Mail Capacity Guide ” oltalama e-postasının amacı kimlik bilgilerini hırsızlıktır. Şifre talebini rutin bir posta kutusu depolama prosedürünün parçası olarak sunarak, dolandırıcılar alıcıları sağlanan sayfadan giriş yapmanın gerekli olduğuna ikna etmeye çalışırlar.
Ele salınmış e-posta kimlik bilgileri, özellikle değerli olabilir çünkü bir gelen kutusu özel yazışmalar ve diğer hassas bilgiler içerebilir. Bir e-posta hesabı ayrıca diğer çevrimiçi hizmetlere bağlanabilir ve şifre sıfırlama e-postalarını almak için kullanılabilir.
Aynı şifre birden fazla hesapta tekrar kullanılırsa, şifreyi edinmek ek riskler yaratabilir. Dolandırıcılar, mağdurun aynı giriş bilgilerini kullandığı diğer hizmetlere girmek için çalınan kimlik bilgilerini kullanmaya çalışabilirler.
Kimlik bilgilerini oltalama sitesine girmiş olan alıcılar, etkilenen e-posta hesabının şifresini değiştirmelidir. Aynı kimlik bilgilerini kullanan diğer hesapların şifreleri de değiştirilmelidir. Mevcut olduğunda iki faktörlü kimlik doğrulamanın etkinleştirilmesi, yetkisiz erişime karşı başka bir koruma katmanı ekleyebilir.
Tam ” Mail Capacity Guide ” oltalama e-postası aşağıda:
Subject: Mail box data logger
Mail Capacity Guide
Your mailbox usage is approaching the limit and is currently 98% utilized. We recommend expanding your capacity.
Usage: 14.7 GB / 15 GB
If you do not take action, you may be restricted from receiving new emails. You can expand your capacity via the button below.
[Expanding capacity]
This email was sent automatically. Please contact the Customer Center for inquiries.
© 2026 – Mail Service
Oltalama e-postalarını nasıl tanırım
Posta kutusu kapasitesi uyarısı, ” Mail Capacity Guide ” oltalama e-postasında incelenmesi gereken önemli bir detaydır. Bir hesabın depolama limitine ulaştığına dair beklenmedik iddialar, uyarıda yer alan bağlantılar yerine e-posta sağlayıcısının kendisi aracılığıyla doğrulanmalıdır.
Alıcılar ayrıca sözde sorunun nasıl çözüldüğünü de göz önünde bulundurmalıdır. İstenmeyen bir bağlantıyı takip ettikten sonra e-posta şifresi girilmesi talebi, herhangi bir bilgi vermeden önce web sitesini dikkatlice incelemek için güçlü bir sebeptir.
Bağlantının gerçek hedefi özellikle önemlidir. Oltalama siteleri, yasal e-posta hizmetleriyle ilişkili giriş formlarını, logoları, renkleri ve diğer öğeleri yeniden üretebilir. Tanıdık görünümlü bir giriş ekranı, sitenin temsil ettiğini iddia ettiği sağlayıcı tarafından işletildiğini kanıtlamaz.
Bu nedenle, tarayıcının adres çubuğunda gösterilen alan adı kimlik bilgileri girilmeden önce kontrol edilmelidir. Adres meşru e-posta sağlayıcısına ait değilse, giriş bilgileri gönderilmemelidir.
Gönderici bilgileri, oltalama tespit etmek için başka bir fırsat sunabilir. Gösterilen gönderici adı meşru görünmek için yapılabilir, bu yüzden alıcılar sadece görünür isme güvenmek yerine tüm e-posta adresini ve alan adını incelemelidir.
Posta kutusu depolama ayrıca bağımsız olarak da kontrol edilebilir. E-postada verilen bağlantıyı kullanmak yerine, alıcılar normal web posta uygulamalarını açabilir veya sağlayıcılarının resmi web sitesine manuel olarak gidebilirler. Herhangi bir gerçek depolama uyarısı, yasal hesap arayüzü üzerinden görülmelidir.
Hesap sorununu hemen çözme için beklenmedik baskı da ek doğrulamayı teşvik etmelidir. Oltalama e-postaları genellikle alıcıların uyarıya tepki vermesinden sonra temel talebin gerçek olup olmadığını kontrol etmesine dayanır.
” Mail Capacity Guide ” Oltalama e-postası, alıcıları sahte bir giriş sayfasına gitmeye ikna etmek için uydurma bir posta kutusu depolama sorununa dayanıyor. Sözde kapasite sorunu, e-posta kimlik bilgilerini talep etmek için bir sebep olarak kullanılıyor, ancak bağlı oltalama sitesine e-posta adresi ve şifre girmek, bu bilgiyi dolandırıcılara açığa çıkarıyor.