

” Security notification on your chase account ” Oltalama e-postası, Chase Bank kimliğini taklit ederek çevrimiçi bankacılık kimlik bilgilerini çalmaya çalışan bir dolandırıcılıktır. Alıcının hesabının güvenlik incelemesi sonrası kilitlendiğini ve erişimi geri getirmek için kimlik doğrulamasının gerekli olduğunu iddia ediyor. Uyarı, alıcıları sahte bir bankacılık sitesini ziyaret etmeye ve kullanıcı adlarını ve şifrelerini girmeye ikna etmek için tasarlanmış.
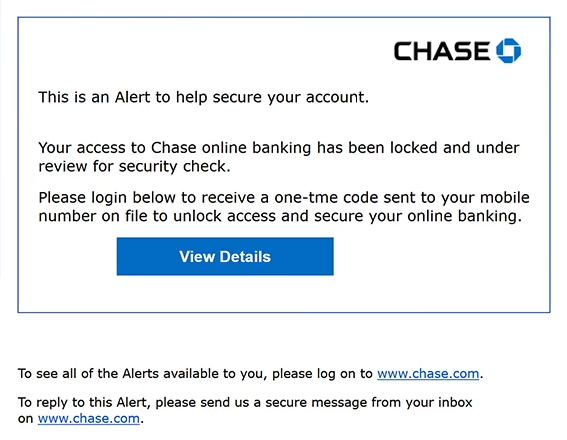
Oltalama e-postasında konu satırı ” Security notification on your chase account ” kullanılır ve resmi bir Chase güvenlik uyarısı olarak sunulur. Alıcının çevrimiçi bankacılık hesabına erişimin kısıtlandığını ve incelemeye alındığını belirtir. Ancak, e-posta, sözde güvenlik kontrolünü neyin tetiklediğini açıklamaz veya hesabın gerçekten kilitlendiğine dair kanıt sunmaz.
Alıcılar, “Detayları Gör” adlı bir düğmeye tıklayıp kayıtlı cep telefonu numaralarına gönderilen tek seferlik doğrulama kodunu almak için giriş yapmaları istenir. Bu talimat, süreci meşru bir banka güvenlik prosedürüne benzetir. Gerçekte, bu düğme alıcıları bir oltalama sitesine yönlendirir.
Sahte web sitesi, bankanın logosu, kullanıcı adı ve şifre alanları ile tanıdık alt öğeleri dahil olmak üzere Chase’in çevrimiçi banka giriş sayfasını taklit ediyor. Bu detaylar, ziyaretçileri bankanın gerçek kimlik doğrulama hizmetine eriştiklerine ikna etmek için tasarlanmıştır. Ancak, sayfa üzerinden gönderilen kimlik bilgileri dolandırıcılar tarafından toplanmaktadır.
Saldırganlar geçerli banka kimlik bilgilerini ele geçirirse, mağdurun hesabına erişmeye ve hassas finansal bilgileri görüntülemeye çalışabilirler. Hesabın güvenlik önlemlerine bağlı olarak, yetkisiz işlemler yapmaya çalışabilir, iletişim bilgilerini değiştirebilir veya meşru hesap sahibinin erişimine engel olabilirler.
Ele geçirilmiş banka hesapları, kimlik ile ilgili dolandırıcılıklarda kullanılabilecek ek kişisel bilgileri ortaya çıkarabilir. Saldırganlar ayrıca bağlantılı finansal hizmetlere erişmeye veya çalınan bilgileri kullanarak mağdurun kimliğini taklit etmeye çalışabilirler. Bu sonuçlar, elde edilen bilgilere ve saldırganların ek kimlik doğrulama gereksinimlerini başarıyla atlayıp atlamadığına bağlıdır.
Tam ” Security notification on your chase account ” oltalama e-postası aşağıda:
Subject: Security notification on your chase account
Chase
This is an Alert to help secure your account.
Your access to Chase online banking has been locked and under review for security check.
Please login below to receive a one-tme code sent to your mobile number on file to unlock access and secure your online banking.
[View Details]
To see all of the Alerts available to you, please log on to www.chase.com.
To reply to this Alert, please send us a secure message from your inbox on www.chase.com.
Oltalama e-postalarını nasıl tanırım
” Security notification on your chase account ” Oltalama e-postası, beklenmedik şekilde çevrimiçi bankacılık erişiminin kilitlendiği iddiasıyla başlayacak birkaç uyarı işareti içeriyor. Meşru bankalar şüpheli faaliyetlerin ardından hesapları kısıtlayabilse de, bu e-posta varsayılan güvenlik sorununa anlamlı bir açıklama sunmuyor. Bunun yerine, alıcıları hemen bir kimlik doğrulama prosedürüne yönlendiriyor.
Bir diğer şüpheli detay ise tek seferlik doğrulama kodu almak için giriş yapma talebi. Oltalama e-postası, hesabı açmak için gerekli bir adım olarak bunu gösterir, ancak bağlı web sitesi Chase tarafından işletilmez. Doğrulama kodları ve kayıtlı cep telefonu numaralarına yapılan göndermeler, oltalama e-postalarını güvenilir gösterebilir çünkü tanıdık banka güvenlik prosedürlerine benziyorlar.
“Detayları Görüntüle” butonu özellikle önemlidir. Sıradan etiketine rağmen, alıcıları alakasız bir alan adı kullanan bir web sitesine yönlendirir. Oltalama e-postaları, hesap bilgisi veya güvenlik güncellemeleri sağlayan düğmelerin arkasına aldatıcı hedefleri sıklıkla gizler.
Sahte giriş sayfası aldatmacanın ek kanıtı sunar. Chase’in markalama ve tanıdık kimlik doğrulama alanlarını yeniden üretir, ancak bu görsel öğeler kopyalanabilir. Web sitesinin gerçek alan adı, logon veya giriş formunun görünümünden daha güvenilir bir kimlik göstergesidir.
E-postada ayrıca belirgin bir yazım hatası da bulunur; bu hata “tek seferlik kod” yerine “tek bir tme kodu”na atıfta bulunur. Meşru iletişimler hatalar içerebilir, ancak bir e-posta büyük bir finans kuruluşundan geldiğini iddia ettiğinde bu hatalar incelenmeye değerdir.
Bir diğer özellik ise Chase’in resmi web sitesi ve güvenli mesajlaşma sistemine yapılan referansların yer almasıdır. Bu detaylar, birincil eylem butonu başka bir yere yönlendirse bile, e-postayı güvenilir gösterebilir. E-posta gövdesinde meşru bir web sitesi adresinin bulunması, her gömülü bağlantının gerçek olduğunu kanıtlamaz.