

” Unsuccessful Log-on Attempts on Your American Express Online ” oltalama e-postası, American Express kılığına girip çevrimiçi hesap bilgilerini çalmaya çalışan bir dolandırıcılıktır. Bilinmeyen bir yerden birden fazla başarısız giriş girişimi tespit edildiğini iddia eder ve alıcıları kimliklerini doğrulamaya çağırır. Uyarı, yetkisiz hesap erişimi konusunda endişe yaratmak ve kullanıcıları sahte bir American Express giriş sayfasına yönlendirmek amacıyla hazırlanmıştır.
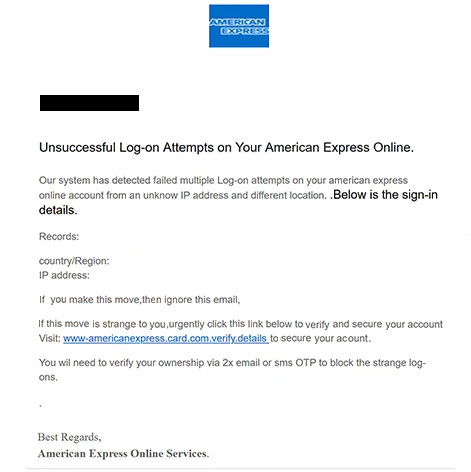
Oltalama e-postasında “Yeni Konumdan Başarısız Giriş Girişimleri” konu satırı kullanılıyor ve American Express Online Services’ten bir güvenlik bildirimi olarak sunuluyor. E-posta, birinin Romanya’da bilinmeyen bir IP adresinden alıcının hesabına erişmeye çalıştığını iddia ediyor. Bu iddiayı desteklemek için, e-postada “Kayıtlar” başlıklı bir bölüm yer alıyor ve bu bölümde sözde konum ve IP adresi yer alıyor.
Ancak teknik bilgiler bariz bir tutarsızlık içeriyor. Listelenen IP adresi olan 6.685.842.0, iki sayısal bölümü izin verilen aralığı aştığı için geçerli bir IPv4 adresi değildir. Bu, iddia edilen giriş kayıtlarının güvenilirliğini zedeler ve bilgilerin uydurulduğunu gösterir.
Alıcılar, giriş girişimlerini tanımadıkları takdirde gömülü bir bağlantıyı takip etmeleri talimatı verilir. E-posta, şüpheli etkinliği engellemek için hesap sahipliğinin e-posta veya SMS tek kullanımlık şifreler (OTP) kullanılarak doğrulanması gerektiğini iddia ediyor. Bu da talebi meşru bir finansal hesap doğrulama prosedürüne benzetiyor.
Bağlantı, alıcıları American Express ile ilgisi olmayan bir web sitesine yönlendiriyor. Oltalama sayfası, şirketin giriş portalını taklit etmek ve hesap kimlik bilgilerini toplamak için tasarlanmıştı, ancak tanımlanan web sitesi incelendiğinde artık aktif değildi. Aktif olmayan sayfaya hâlâ gönderilebilecek tam bilgiler doğrulanamıyor.
Dolandırıcılar geçerli American Express kimlik bilgilerini elde ederse, etkilenen hesaba erişmeye ve hassas finansal bilgileri görüntülemeye çalışabilirler. Hesabın güvenlik korumalarına bağlı olarak, çalınan kimlik bilgileri yetkisiz işlemler yapmak veya ek kişisel bilgi elde etmek için de kullanılabilir.
Tam ” Unsuccessful Log-on Attempts on Your American Express Online ” oltalama e-postası aşağıda:
Subject: Unsuccessful Login Attempts From New Location
American Express
-,
Unsuccessful Log-on Attempts on Your American Express Online.
Our system has detected failed multiple Log-on attempts on your american express online account from an unknow IP address and different location. .Below is the sign-in details.
Records:
country/Region:
IP address:If you make this move,then ignore this email,
if this move is strange to you,urgently click this link below to verify and secure your account Visit: [link] to secure your acount.
You wil need to verify your ownership via 2x email or sms OTP to block the strange log-ons.
Best Regards,
American Express Online Services.
Oltalama e-postaları nasıl tanınır
” Unsuccessful Log-on Attempts on Your American Express Online ” oltalama e-postası, özellikle iddia edilen giriş etkinliğinin alışılmadık sunumu olmak üzere birkaç uyarı işareti içerir. Birinin alıcının hesabına Romanya’dan erişmeye çalıştığını iddia etse de, verilen IP adresi teknik olarak geçersizdir. Gerçek IPv4 adresleri, her biri 0 ile 255 arasında değişen dört sayısal bölümden oluşur.
E-postada ayrıca çok sayıda yazım ve dilbilgisi hatası da bulunuyor. “IP adresi bilinmiyor,” “Bu hamleyi yaparsan” ve “Doğrulaman gerekecek” gibi ifadeler, resmi bankacılık iletişimlerinde beklenen profesyonel dille uyumsuzdur. Bu hatalar özellikle e-postanın hassas bir finansal güvenlik konusuyla ilgili olduğunu iddia ettiği için belirgindir.
Bir diğer şüpheli unsur ise gömülü bir bağlantı aracılığıyla hesap sahipliğinin doğrulanması talimatıdır. E-posta, alıcıların iddia edilen giriş girişimlerini fark etmezlerse acilen harekete geçmelerini teşvik eder ve verilen talimatları takip etmeleri için baskı oluşturur. Ancak, bağlantı American Express ile ilgisi olmayan bir alan adına yönlendirir.
E-posta ve SMS tek kullanımlık şifrelerine yapılan atıf da önemlidir. Dolandırıcılar, taleplerini meşru göstermek için oltalama e-postalarına tanıdık kimlik doğrulama terminolojisi ekleyebilir. Bu durumda, OTP doğrulamasının belirtilmesi, doğrulanmamış bir hesap güvenliği uyarısını desteklemek için kullanılır.
Gönderenin iddia ettiği kimlik de dikkat çekmeyi hak ediyor. E-posta “American Express Online Services” ifadesiyle kapanıyor, ancak imzadaki tanınabilir bir şirket adı kimin gönderdiğini doğrulamaz. Oltalama e-postaları, finansal kurumların isimlerini, logolarını ve güvenlik terimlerini yetkisiz olarak çoğaltabilir.
Bildirimin ifadesi ek tutarsızlıklar yaratır. Birden fazla başarısız giriş girişimine atıfta bulunur ancak yalnızca belirsiz bir konum ve geçersiz bir IP adresi sunar, girişimlerin ne zaman gerçekleştiğine dair güvenilir bilgi yoktur. E-posta ayrıca, girişimleri başarısız olarak gösterse de, etkinliği tanıyan alıcıların uyarıyı görmezden gelmelerini ister.