

” Webmail Service Update ” Oltalama e-postası, rutin bir yazılım geliştirmesi gibi görünen şeyi bir e-posta şifresini çalma fırsatına dönüştürmeye çalışıyor. Bu kampanya, süresi dolmuş bir hesap hakkında uyarı vermek veya hemen askıya alma tehdidinde bulunmak yerine, alıcılara yeni bir web posta hizmeti sürümünün erişilebilir olduğunu bildiriyor.
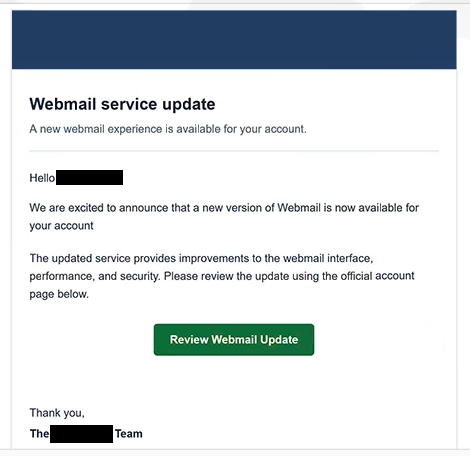
E-posta, ” Webmail Service Update -” için “konu” kullanır. Alıcıya hitap eder ve hesapları için güncellenmiş bir webmail deneyiminin hazır olduğunu duyurur. E-posta göre, yeni sürüm arayüz, performans ve güvenlik açısından iyileştirmeler sunuyor.
Alıcılar, “Web posta Güncellemesini İncele” düğmesi aracılığıyla bu değişiklikleri incelemeye davet ediliyor. E-posta, bunu resmi bir hesap sayfası olarak tanımlıyor ve bu eylemi bir web posta hizmetinin yükseltmesinin normal bir parçası gibi gösteriyor.
Düğmenin arkasında gerçek bir web posta yükseltmesi yoktur. Bunu takip ederseniz, Google Cloud Storage tarafından barındırılan bir oltalama sayfası açılır. Bu gerçek bir bulut platformu olmasına rağmen, orada bulunan sayfa dolandırıcılar tarafından kontrol edilir ve resmi bir web posta hesabı portalı değildir.
Site, cPanel Webmail giriş sayfasının görünümünü kopyalar. Analiz edilen versiyonda, alıcının e-posta adresi otomatik olarak giriş alanına girmiş gibi görünür. Ziyaretçiden ilgili şifreyi vermesi istenir.
Şifre girmek, yeni bir webmail sürümünü etkinleştirmez. Bilgiler dolandırıcılar tarafından ele geçirilir ve bu da mağdurun e-posta hesabına erişmek için gereken kimlik bilgilerini verebilir.
E-posta kimlik bilgileri özellikle değerlidir çünkü bir gelen kutusu özel konuşmalar ve diğer hesaplarla ilgili bilgileri içerebilir. Erişim ayrıca, suçluların ele salınan e-posta adresine bağlı hizmetler için şifre sıfırlama talep etmesine veya diğer kişilerle iletişim kurarken hesap sahibinin kimliğini taklit etmesine olanak tanıyabilir.
Ne cPanel ne de Google bu oltalama kampanyasından sorumlu değil. cPanel tarzı arayüz, giriş sayfasının gerçek görünmesi için kopyalanmışken, bulut depolama hizmeti sahte içeriği barındırmak için kötüye kullanılıyor.
Sahte sayfaya şifre girildiyse, gerçek e-posta servisi üzerinden en kısa sürede değiştirilmelidir. Aynı şifre, tekrar kullanılan diğer hesaplarda da değiştirilmelidir.
Tam ” Webmail Service Update ” oltalama e-postası aşağıda:
Subject: Webmail service update for -.
–
Webmail service update
A new webmail experience is available for your account.
Hello -,
We are excited to announce that a new version of Webmail is now available for your account -.
The updated service provides improvements to the webmail interface, performance, and security. Please review the update using the official account page below.
[Review Webmail Update]Thank you,
The – Team
This is a service notification regarding your webmail account. For assistance, visit our Support Center.
© 2026 -. All rights reserved.
” Webmail Service Update ” Oltalama e-postasını nasıl tanırım?
Bu dolandırıcılık, yaklaşımının nispeten olumlu olması nedeniyle dikkat çekicidir. Alıcıları hesap kapanması veya kaybedilen e-postalarla hemen korkutmak yerine, mevcut web posta hizmetlerinde iddia edilen iyileştirmeler duyuruyor. Daha iyi performans, güvenlik ve yenilenmiş arayüz iddiaları, alıcılara devam etmek için görünüşte zararsız bir sebep veriyor.
E-postadaki sağlayıcının genel tanımı, daha yakından araştırmak için bir sebep. Alıcının e-posta hesabını gerçekten yöneten şirketle net bir bağlantı kurmadan yeni bir “Webmail versiyonu” tartışılır.
“Webmail Güncellemesini İncele” butonu aldatmacanın daha belirgin hale geldiği yerdir. Hizmet güncellemesi hakkında bilgi bekleyen alıcı, normal web posta hizmetinden uzakta barındırılan bir giriş sayfasına yönlendirilir. E-posta adresinin formda zaten görünmesi sayfayı kişiselleştirilmiş hissettirebilir, ancak bu sitenin meşru olduğunu kanıtlamaz.
cPanel tarzı görünüm de özgünlüğün kanıtı olarak kullanılmamalıdır. Giriş arayüzleri, logolar, dil seçiciler ve diğer tanıdık görsel öğeler oltalama sayfalarında yeniden üretilebilir. Tarayıcıda görüntülenen adres, bir giriş formunun gerçekten beklenen hizmete ait olup olmadığını belirlemek için daha faydalıdır.
Ayrıca, bir web posta hizmetinin güncellenip güncellenmediğini kontrol etmek için istenmeyen bir e-posta kullanmaya gerek yoktur. Kullanıcılar, alışılmış web posta sayfalarını veya hosting kontrol panelini bağımsız olarak açabilirler. Hizmetteki herhangi bir gerçek değişiklik, beklenmedik bir e-posta ile ulaşılan bir siteye şifre vermeden oradan incelenebilir.