

” You allowed someone access to some of your email data ” Oltalama e-postası, hesap şifrelerini çalmak için bir e-posta hizmet sağlayıcısı gibi davranan bir dolandırıcılıktır. Alıcının başka bir kişiye e-posta verilerine erişim izni verdiğini iddia ediyor ve hesap faaliyetlerini incelemeye teşvik ediyor. Uyarı sahte ve kullanıcıları sahte bir giriş sayfasına yönlendirmeyi amaçlamaktadır.
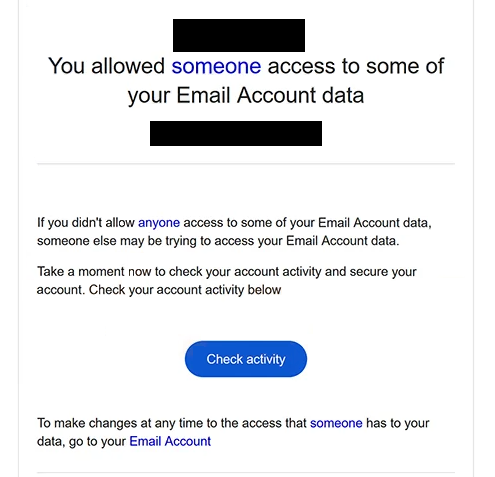
Oltalama e-postasında “Önemli Uyarı: Hesabınıza Yeni Giriş Girişi” konu satırı kullanılıyor ve alıcının posta kutusuyla ilgili belirli bilgilere erişim izni verildiği belirtiliyor. Bu, alıcının bu etkinliği onaylamadığı takdirde yetkisiz bir kişinin hesaba erişmeye çalıştığını ima ediyor. E-posta, hesablarını derhal kontrol etmeleri için e-posta uyarısı sunuluyor.
Uyarıyı meşru göstermek için, oltalama e-postasında “Faaliyeti Kontrol Et” (Faaliyeti Kontrol Et) adlı bir düğme bulunur. Bu düğme, alıcıların hesap izinlerini gözden geçirmesine ve başkasının bilgilerine erişip erişmediğini belirlemesine olanak tanıyor. Ancak, ona tıklarak, gerçek bir e-posta sağlayıcısının hesap güvenliği ayarları yerine bir oltalama sitesi açılır.
Varış noktası edgeone.dev bir alt alan alanında bulunur ve kendini bir Gmail kimlik doğrulama portalı olarak sunar. “Kimlik doğrulama gerekiyor” bildirimi gösterir ve ziyaretçinin e-posta adresini otomatik olarak doldurur. Sayfa daha sonra hesap şifresini ister ve “Aynı şifreyi sakla” adlı bir düğme sunar.
Bu ifade, şifre girmeyi sıradan bir güvenlik doğrulaması gibi göstermek için tasarlanmıştır. Kullanıcılardan kimlik bilgilerini değiştirmelerini talep etmek yerine, oltalama sayfası, varsayılan hesap etkinliğini inceledikten sonra mevcut şifrelerini koruyabilecekleri izlenimini yaratır. Gerçekte, form üzerinden gönderilen herhangi bir şifre dolandırıcılar tarafından ele geçirilir.
Çalınan kimlik bilgileri geçerliyse, saldırganlar mağdurun posta kutusuna erişmeye çalışabilir. Bu durum, özel yazışmaları, ekleri, iletişim bilgilerini ve diğer hassas verileri ortaya çıkarabilir. Dolandırıcılar ayrıca hesap sahibinin kimliğini taklit edebilir, ek oltalama e-postaları gönderebilir veya ele salınan e-posta adresiyle ilişkili diğer çevrimiçi hesapların şifrelerini sıfırlamaya çalışabilir.
Tam ” You allowed someone access to some of your email data ” oltalama e-postası aşağıda:
Subject: Important Alert : New sign-in to your Account
You allowed someone access to some of your Email Account data
If you didn’t allow anyone access to some of your Email Account data, someone else may be trying to access your Email Account data.
Take a moment now to check your account activity and secure your account. Check your account activity below
[Check activity]To make changes at any time to the access that someone has to your data, go to your Email Account
Oltalama e-postalarını nasıl tanırım
” You allowed someone access to some of your email data ” Oltalama e-postası, beklenmedik güvenlik bildirimiyle başlayarak birkaç uyarı işareti içerir. Başka bir kişinin alıcının e-posta verilerine erişim izni verildiğini iddia eder ancak o kişiyi tanımlamıyor veya hangi izinlerin onaylandığını açıklamaz. Bu spesifik bilgi eksikliği, uyarının doğrulanmasını zorlaştırıyor.
Bir diğer şüpheli özellik ise e-postanın ifadesidir. Konu satırı yeni bir giriş girişini ifade ederken, gövde hesap verilerine erişim iznini tartışır. Bunlar farklı hesap aktivite türleridir, ancak oltalama e-postası bunları aynı uyarının parçası olarak sunar ve net bir açıklama sunar.
“Faaliyeti Kontrol Et” seçeneğine tıklama isteği özellikle önemlidir. Hesap faaliyetlerini incelemek yasal bir güvenlik uygulaması olsa da, bu oltalama e-postasındaki buton alıcıları alakasız bir web sitesine yönlendirir. Tanıdık bir düğme etiketi, hedefin taklit edilen e-posta sağlayıcısına ait olduğunu kanıtlamaz.
Oltalama giriş sayfası ek ipuçları sağlar. Gmail ile ilgili markalama kullanır ve alıcının e-posta adresini gösterir, böylece kimlik doğrulama talebi kişiselleştirilmiş görünür. Ancak, önceden doldurulmuş bir e-posta adresi, web sitesinin Google ile bağlantılı olduğunu veya şüpheli bir faaliyet gerçekleştiğini kanıtlamaz.
“Aynı şifreyi sakla” butonu da ayırt edici uyarı işaretidir. Sayfa, kullanıcının mevcut şifresini isterken, bu eylemi hesap güvenliğini sağlamak için bir yol olarak sunar. Bu, hesap izinlerini incelemenin varsayılan amacıyla tutarsızdır, çünkü son faaliyetleri incelemek, tanımadığınız bir web sitesine kimlik bilgilerini girmeyi gerektirmemelidir.
Alıcılar ayrıca gerçek gönderici adresini ve gömülü bağlantıların hedefini incelemelidir. Oltalama e-postaları, formatlama, terminoloji ve marka dahil olmak üzere yasal sağlayıcıların güvenlik uyarılarını taklit edebilir. Bu görsel unsurlar, e-posta ve bağlı sitenin gerçekten temsil ettikleri kuruluşa ait olup olmadığını kontrol etmekten daha az güvenilirdir.